深度解析CVE-2026-58467漏洞:Cockpit CMS路径遍历与本地文件包含风险全面分析

加密交易所新闻 投资策略与投资组合管理
钱财 qian.cx
分享: Telegram X
本文详细探讨了Cockpit CMS在364版本之前存在的路径遍历和本地文件包含漏洞,分析其技术原理、影响范围及修复方案,为网站管理者提供安全防护指南

本文详细探讨了Cockpit CMS在364版本之前存在的路径遍历和本地文件包含漏洞,分析其技术原理、影响范围及修复方案,为网站管理者提供安全防护指南

近期,安全研究人员发现开源内容管理系统Cockpit CMS在364版本之前存在严重的路径遍历和本地文件包含漏洞,该漏洞被编号为CVE-2026-58467。这一安全缺陷可能被恶意攻击者利用,导致敏感信息泄露、系统控制权丧失等严重后果。本文将从技术原理、影响范围、攻击演示、修复建议等多个维度,为读者全面解析这一安全事件,并提供有效的防护策略。Cockpit CMS作为一款轻量级的开源内容管理系统,因其简洁的界面和强大的功能深受中小型网站管理者的青睐。然而,任何软件都可能存在安全漏洞,CVE-2026-58467的发现正是对这一现实的再次印证。该漏洞的核心问题在于系统在处理文件路径时存在不当的输入验证,攻击者可以通过精心构造的请求绕过安全限制,访问系统中不应公开的文件内容。

从技术角度来看,路径遍历漏洞允许攻击者通过特殊字符(如../)在文件路径中进行目录跳转,从而访问服务器上的任意文件。而本地文件包含漏洞则进一步扩大了攻击面,攻击者可以将恶意脚本注入到系统中,实现代码执行。这种组合攻击的威力不容小觑,可能导致整个网站被完全控制。针对这一漏洞,Cockpit CMS的开发团队已经在364版本中提供了修复方案。建议所有使用该系统的用户立即升级到最新版本。此外,网站管理者还应采取以下预防措施:定期备份重要数据、限制文件上传权限、部署网络防火墙、启用文件完整性检查等。

通过多层次的安全防护,可以有效降低遭受类似攻击的风险。在网络安全领域,漏洞发现与修复是一个持续的过程。CVE-2026-58467的案例再次提醒我们,无论是开发者还是用户,都需要保持高度的安全意识。只有通过技术手段与安全意识的双重防护,才能构建更加安全的网络环境。 。
精选推荐 数字资产常用交易与安全工具
下一步
本文详细分析LobeChat 2.2.10-canary.15之前版本存在的正则表达式拒绝服务漏洞(CVE-2026-58578),探讨其技术成因、攻击方式及企业应用安全防护的最佳实践。
2026年07月03号 15点01分51秒 深度解析LobeChat CVE-2026-58578漏洞:正则表达式拒绝服务攻击的成因与防范策略

本文详细分析LobeChat 2.2.10-canary.15之前版本存在的正则表达式拒绝服务漏洞(CVE-2026-58578),探讨其技术成因、攻击方式及企业应用安全防护的最佳实践。

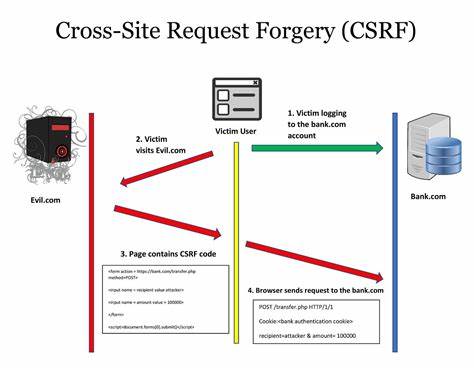
本文详细分析了ProfileGrid 5.9.9.7版本中存在的CVE-2026-57759未经身份验证的CSRF漏洞,探讨其攻击机制、影响范围及修复方案,并提供企业级安全防护建议。
2026年07月03号 15点02分14秒 深度解析CVE-2026-57759:ProfileGrid 5.9.9.7版本的CSRF漏洞及安全防护指南

本文详细分析了ProfileGrid 5.9.9.7版本中存在的CVE-2026-57759未经身份验证的CSRF漏洞,探讨其攻击机制、影响范围及修复方案,并提供企业级安全防护建议。

本文详细分析GIMP PSP文件格式解析器中的双重释放漏洞CVE-2026-58381,探讨其技术原理、潜在影响及有效防护措施,帮助用户提升图像编辑软件的安全性。
2026年07月03号 15点02分38秒 深度解析GIMP PSP文件解析器漏洞CVE-2026-58381:双重释放缺陷的安全风险与防护策略

本文详细分析GIMP PSP文件格式解析器中的双重释放漏洞CVE-2026-58381,探讨其技术原理、潜在影响及有效防护措施,帮助用户提升图像编辑软件的安全性。

本文详细分析AutoBangumi 3.2.8之前版本存在的CVE-2026-58466硬编码默认凭证漏洞,探讨其安全影响、攻击路径及修复方案,并提供企业级应用安全防护建议。
2026年07月03号 15点03分05秒 深度解析CVE-2026-58466漏洞:AutoBangumi默认凭证硬编码风险及安全防护指南

本文详细分析AutoBangumi 3.2.8之前版本存在的CVE-2026-58466硬编码默认凭证漏洞,探讨其安全影响、攻击路径及修复方案,并提供企业级应用安全防护建议。

本文详细分析LobeChat 2.2.10-canary.18版本前存在的SSRF漏洞CVE-2026-59095,探讨其攻击原理、潜在风险及企业级应用安全防护策略,帮助开发者和安全从业者全面理解并有效应对此类Web安全威胁。
2026年07月03号 15点03分29秒 深度解析LobeChat CVE-2026-59095漏洞:SSRF攻击的危害与防护指南

本文详细分析LobeChat 2.2.10-canary.18版本前存在的SSRF漏洞CVE-2026-59095,探讨其攻击原理、潜在风险及企业级应用安全防护策略,帮助开发者和安全从业者全面理解并有效应对此类Web安全威胁。

Taiga项目管理工具在6.10.2版本之前存在严重的未授权访问漏洞,本文详细分析该漏洞的成因、影响范围及安全防护措施,帮助企业用户提升系统安全性。
2026年07月03号 15点03分54秒 深度解析Taiga项目管理工具CVE-2026-59097漏洞:未授权访问风险与安全防护指南

Taiga项目管理工具在6.10.2版本之前存在严重的未授权访问漏洞,本文详细分析该漏洞的成因、影响范围及安全防护措施,帮助企业用户提升系统安全性。

本文详细分析LobeChat 2.2.9版本存在的CVE-2026-59098访问控制漏洞,探讨其潜在影响、技术细节及企业应对方案,帮助用户提升安全防护能力。
2026年07月03号 15点04分22秒 深度解析LobeChat 2.2.9漏洞:CVE-2026-59098的安全风险与应对策略

本文详细分析LobeChat 2.2.9版本存在的CVE-2026-59098访问控制漏洞,探讨其潜在影响、技术细节及企业应对方案,帮助用户提升安全防护能力。