Grav CMS 2.0.2 之前版本存在的严重安全漏洞分析:CVE-2026-61450 漏洞详解与防护指南
深入解析 Grav CMS 2.0.2 之前版本中的 Twig 沙箱绕过漏洞 CVE-2026-61450,探讨其影响范围、攻击方式及安全防护措施,帮助开发者和管理员保护网站安全。
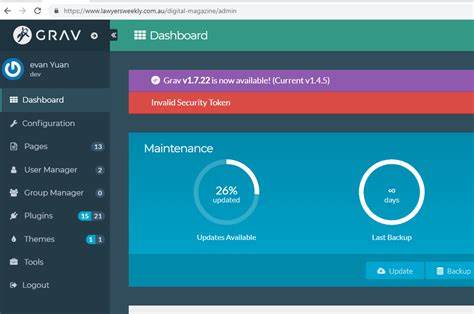
近期,安全研究人员发现 Grav CMS 2.0.2 之前版本存在一个严重的安全漏洞,编号为 CVE-2026-61450。该漏洞允许页面作者(包括管理员)绕过 Twig 模板引擎的沙箱限制,从而可能导致任意代码执行或敏感信息泄露。本文将详细分析该漏洞的成因、影响范围、攻击方式以及如何有效防护,帮助 Grav 用户及时修复漏洞,保障网站安全。Grav 是一个基于 PHP 的现代化内容管理系统,以其轻量级和灵活性深受开发者喜爱。然而,任何软件都可能存在安全漏洞,而 CVE-2026-61450 就是 Grav 社区近期面临的一个严峻挑战。该漏洞的核心在于 Twig 模板引擎的沙箱机制被绕过,攻击者可以通过精心构造的模板代码执行任意 PHP 代码,从而完全控制受影响的系统。

Twig 是 Grav 默认使用的模板引擎,它提供了沙箱功能以限制模板代码的执行范围。然而,在 Grav 2.0.2 之前的版本中,沙箱机制存在缺陷,允许页面作者通过特定方式绕过这些限制。攻击者可以利用该漏洞上传恶意模板,从而执行任意代码,例如读取敏感文件、修改数据库内容或部署后门程序。该漏洞的影响范围相当广泛,因为 Grav 的用户群体包括个人博客、企业网站和电子商务平台等。任何运行 Grav 2.0.2 之前版本的网站都可能受到影响。攻击者只需获得页面作者权限即可利用该漏洞,这意味着即使是普通用户也可能成为攻击的跳板。
为了防止该漏洞被利用,Grav 官方已经发布了 2.0.2 版本的安全更新,修复了该漏洞。所有使用 Grav 的用户都应立即升级到最新版本,以确保系统安全。此外,管理员还应定期检查系统日志,监控异常行为,并限制页面作者的权限,避免不必要的风险。除了升级系统之外,用户还可以采取其他预防措施。例如,启用 Web 应用程序防火墙(WAF)以过滤恶意请求,定期备份网站数据以便在发生攻击时快速恢复,以及教育用户避免上传可疑的模板文件。通过多层次的安全防护,可以大大降低漏洞被利用的风险。

CVE-2026-61450 漏洞的发现和修复再次提醒我们,网络安全是一个持续的过程。开发者和管理员必须保持警惕,及时更新软件,并采取必要的安全措施。只有通过共同努力,才能构建一个更加安全的网络环境。在本文中,我们详细探讨了 Grav CMS 2.0.2 之前版本中的 Twig 沙箱绕过漏洞 CVE-2026-61450,包括其成因、影响范围、攻击方式以及防护措施。希望这些信息能帮助 Grav 用户更好地理解该漏洞,并采取适当的行动来保护自己的网站。安全永远是第一位的,让我们共同努力,构建一个更加安全的网络世界。
。