LibrePhotos 安全漏洞分析:CVE-2026-57943 破坏对象级授权的深度解读
深入探讨 LibrePhotos 1.0.0 之前版本存在的 CVE-2026-57943 漏洞,分析其影响、修复建议及安全防护措施,帮助用户保护个人数据安全。
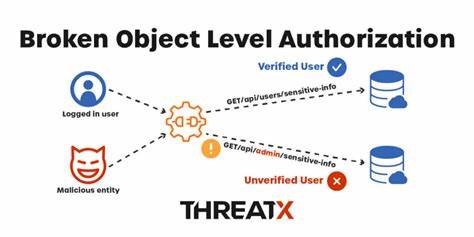
LibrePhotos 作为一款开源的照片管理工具,因其开放性和功能强大性深受用户喜爱。然而,近期安全研究人员发现其在 1.0.0 版本之前存在一个严重的安全漏洞,即 CVE-2026-57943,该漏洞涉及破坏对象级授权(Broken Object Level Authorization, BOLA)的问题。这一漏洞可能导致未经授权的用户获取敏感数据,甚至造成数据泄露。本文将从漏洞的技术细节、影响范围、修复方案以及用户如何保护自身数据安全等多个角度进行深入分析,帮助读者全面了解这一安全事件,并采取相应的防护措施。LibrePhotos 的核心功能是提供照片的存储、分享和管理服务。用户可以通过该工具将照片上传到服务器,并设置不同的访问权限,例如仅限特定用户查看或公开分享。

然而,CVE-2026-57943 漏洞的存在打破了这一权限控制机制。攻击者可以通过特定的方式绕过授权检查,直接访问未经授权的照片或其他敏感数据。这种漏洞的危害性不容小觑,因为它可能导致用户的隐私数据被恶意利用,甚至引发法律纠纷。从技术角度来看,BOLA 漏洞通常发生在应用程序在处理对象访问请求时,未能正确验证请求者是否具有相应的权限。在 LibrePhotos 的情况下,漏洞可能出现在照片下载、上下文查看、嵌入或频道查看等功能中。攻击者可以通过构造特定的请求,绕过权限检查,直接获取未经授权的照片。
例如,攻击者可能通过修改请求参数,模拟合法用户的行为,从而访问其他用户的私密照片。为了验证这一漏洞的存在,安全研究人员通常会进行渗透测试。在测试过程中,他们会尝试通过各种方式绕过权限控制,观察系统是否返回未经授权的数据。如果系统未能正确拦截这些请求,则可以确认漏洞的存在。在 LibrePhotos 的案例中,研究人员发现,即使用户设置了严格的访问权限,攻击者仍然可以通过特定的请求路径访问受保护的照片。漏洞的影响范围取决于 LibrePhotos 的部署环境。

如果该工具被用于企业级的照片管理系统,可能影响大量用户的数据安全。此外,由于 LibrePhotos 是开源项目,其代码可能被其他项目或服务所依赖,因此漏洞可能通过依赖关系扩散到其他系统。因此,及时修复漏洞对于维护整个生态系统的安全至关重要。针对 CVE-2026-57943 漏洞,LibrePhotos 官方已经发布了修复版本。用户应尽快升级到最新版本,以确保系统的安全性。此外,用户还可以采取以下措施来增强安全防护:首先,定期检查系统日志,监控异常的访问行为;其次,限制照片的访问权限,仅允许信任的用户查看敏感数据;最后,考虑部署网络防火墙或入侵检测系统,以阻止恶意请求。
除了技术层面的修复,用户还应提高安全意识。例如,避免在公共网络上访问 LibrePhotos 服务,使用强密码保护账户,并定期更换密码。此外,用户还应关注安全公告,及时了解最新的安全威胁和修复方案。通过采取这些措施,用户可以有效降低漏洞带来的风险,保护自身数据安全。LibrePhotos 作为一款开源工具,其安全性不仅取决于开发者的努力,还依赖于用户的积极参与。用户应积极报告发现的安全问题,帮助开发者改进产品。
同时,用户还应定期更新软件,确保使用最新的安全补丁。通过开发者和用户的共同努力,LibrePhotos 可以成为更加安全和可靠的照片管理工具。总结来说,CVE-2026-57943 漏洞的发现和修复,为 LibrePhotos 的安全发展提供了宝贵的经验。用户应高度重视这一漏洞,采取相应的防护措施,以确保数据安全。同时,开发者也应加强安全测试,确保产品的安全性。通过共同努力,我们可以构建一个更加安全的数字环境,保护用户的隐私和数据安全。
。