深度解析CVE-2024-51330:UltiMaker Cura漏洞的安全风险与应对策略
加密市场分析 稳定币与中央银行数字货币 行业领袖访谈
钱财 qian.cx
本文详细分析UltiMaker Cura软件中发现的CVE-2024-51330漏洞,探讨其潜在影响、攻击路径及企业用户应采取的安全防护措施,帮助3D打印行业提升网络安全防护能力。

本文详细分析UltiMaker Cura软件中发现的CVE-2024-51330漏洞,探讨其潜在影响、攻击路径及企业用户应采取的安全防护措施,帮助3D打印行业提升网络安全防护能力。

近期,安全研究人员发现UltiMaker Cura软件存在严重漏洞CVE-2024-51330,该漏洞影响版本4.41及5.8.1之前的所有版本。作为全球领先的3D打印切片软件,UltiMaker Cura广泛应用于工业制造、教育机构和个人创客领域。本次漏洞的发现引发了行业对3D打印软件安全性的广泛关注。本文将从漏洞技术特征、潜在攻击路径、影响范围以及应对策略等多个维度进行深入分析,为企业用户和个人用户提供全面的安全指南。UltiMaker Cura作为开源3D打印切片软件,其核心功能是将3D模型转换为打印机可识别的G代码。然而,软件在处理本地文件时存在安全漏洞,攻击者可能通过精心构造的恶意文件利用该漏洞获取系统权限。

回答问题即可获得报酬

根据安全研究机构的报告,该漏洞主要涉及文件解析模块的缓冲区溢出问题,当软件处理特定格式的输入文件时,可能导致内存越界访问,从而为攻击者提供了执行任意代码的机会。从技术角度来看,CVE-2024-51330漏洞的利用过程相对复杂,需要攻击者具备一定的专业知识。首先,攻击者需要构造特定的恶意文件,该文件必须能够触发软件中的缓冲区溢出条件。然后,攻击者需要将该文件传递给目标用户,通常通过社交工程手段诱导用户打开该文件。一旦用户打开恶意文件,软件中的漏洞将被触发,攻击者可能获得系统权限,进而执行任意命令。该漏洞的影响范围可能超出预期。

首先,UltiMaker Cura广泛应用于各种3D打印设备,从个人桌面打印机到工业级生产设备均有使用。这意味着漏洞可能影响从个人用户到大型制造企业的广泛用户群体。其次,3D打印行业近年来发展迅速,涉及医疗、航空航天、汽车制造等多个关键领域。一旦攻击者利用该漏洞获取系统权限,可能对企业的生产流程、设计数据甚至客户信息造成严重威胁。针对CVE-2024-51330漏洞,UltiMaker公司已经发布了安全更新,建议所有用户立即升级到最新版本。除了软件更新,用户还应采取以下预防措施。

BC.Game Shitcode 2026:获取独家优惠和奖励

首先,用户应定期备份重要数据,确保在发生安全事件时能够快速恢复。其次,用户应谨慎处理来自不明来源的文件,尤其是3D模型文件。最后,企业用户应考虑部署网络安全监控系统,实时监测异常行为,及时发现和阻止潜在攻击。3D打印行业的快速发展带来了无限可能,同时也为网络安全带来了新的挑战。CVE-2024-51330漏洞的发现提醒我们,无论是开源软件还是商业软件,都需要持续关注安全问题。作为用户,我们应保持警惕,定期更新软件,采取必要的安全防护措施。

作为行业从业者,我们应加强安全意识,共同构建更加安全的3D打印生态系统。 。

Stake.com Shitcode 2026:获取独家优惠和奖励 加入我的 Kraken 游戏,使用代码 4yczp84w 即可解锁高达 250 欧元的奖励

下一步
本文详细分析了CVE-2026-34176漏洞的技术细节,探讨其在Appliance模式下的攻击路径,并提供企业级防护方案,帮助IT管理者全面了解并应对这一高危漏洞。
2026年06月29号 18点20分47秒 深度解析CVE-2026-34176漏洞:Appliance模式下的远程命令注入风险与防护策略

本文详细分析了CVE-2026-34176漏洞的技术细节,探讨其在Appliance模式下的攻击路径,并提供企业级防护方案,帮助IT管理者全面了解并应对这一高危漏洞。

本文详细分析了CVE-2026-35062漏洞的技术细节、潜在影响及企业应对策略,帮助IT安全团队全面了解该漏洞并采取有效防护措施。
2026年06月29号 18点21分22秒 深度解析CVE-2026-35062漏洞:iControl SOAP认证用户信息泄露风险与防护指南

本文详细分析了CVE-2026-35062漏洞的技术细节、潜在影响及企业应对策略,帮助IT安全团队全面了解该漏洞并采取有效防护措施。

本文详细分析了CVE-2026-20209漏洞对Cisco Catalyst SD-WAN Manager的影响,探讨其技术细节、潜在风险以及企业应对措施,帮助IT管理者提升网络安全防护能力。
2026年06月29号 18点21分45秒 深度解析CVE-2026-20209漏洞:Cisco Catalyst SD-WAN Manager网络安全风险及应对策略

本文详细分析了CVE-2026-20209漏洞对Cisco Catalyst SD-WAN Manager的影响,探讨其技术细节、潜在风险以及企业应对措施,帮助IT管理者提升网络安全防护能力。

详细分析ColdFusion 2023.19及更早版本存在的输入验证漏洞CVE-2026-47931,探讨其影响范围、攻击方式及企业应对策略,助力IT安全团队构建更安全的应用环境。
2026年06月29号 18点22分25秒 深度解析CVE-2026-47931漏洞:ColdFusion输入验证缺陷及安全防护指南

详细分析ColdFusion 2023.19及更早版本存在的输入验证漏洞CVE-2026-47931,探讨其影响范围、攻击方式及企业应对策略,助力IT安全团队构建更安全的应用环境。

探索人工智能如何优化日常生活,并提供一整年充满创意的约会建议,让你的生活更加丰富多彩。
2026年06月29号 18点29分44秒 人工智能如何让生活更轻松有趣?一年365天的浪漫约会灵感

探索人工智能如何优化日常生活,并提供一整年充满创意的约会建议,让你的生活更加丰富多彩。

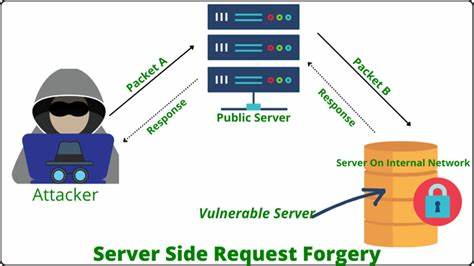
本文详细分析了Pinpoint 3.1.0版本中的服务器端请求伪造漏洞(CVE-2026-57947),探讨其成因、影响范围及修复方案,并提供企业级应用安全防护建议。
2026年06月29号 18点32分49秒 深度解析CVE-2026-57947:Pinpoint 3.1.0版本的服务器端请求伪造漏洞及安全防护指南

本文详细分析了Pinpoint 3.1.0版本中的服务器端请求伪造漏洞(CVE-2026-57947),探讨其成因、影响范围及修复方案,并提供企业级应用安全防护建议。

本文详细分析Snowflake CLI版本3.19之前存在的CVE-2026-13752漏洞,探讨其成因、影响及企业如何有效防护,帮助技术人员和安全团队提升数据安全意识。
2026年06月29号 18点34分02秒 深度解析Snowflake CLI漏洞CVE-2026-13752:参数中和不当的风险与防护指南

本文详细分析Snowflake CLI版本3.19之前存在的CVE-2026-13752漏洞,探讨其成因、影响及企业如何有效防护,帮助技术人员和安全团队提升数据安全意识。