EFF致FTC关于X公司同意令的公开信:维护用户隐私与数据安全的关键时刻
加密初创公司与风险投资
钱财 qian.cx
2026年7月2日,电子前沿基金会(EFF)联合15家公益组织向美国联邦贸易委员会(FTC)提交公开信,强烈反对X公司(原Twitter)申请撤销或修改2022年达成的和解协议。本文深入分析该事件背景、争议焦点及其对用户隐私保护的影响,探讨FTC应如何平衡企业创新与消费者权益。

2026年7月2日,电子前沿基金会(EFF)联合15家公益组织向美国联邦贸易委员会(FTC)提交公开信,强烈反对X公司(原Twitter)申请撤销或修改2022年达成的和解协议。本文深入分析该事件背景、争议焦点及其对用户隐私保护的影响,探讨FTC应如何平衡企业创新与消费者权益。

2026年7月2日,电子前沿基金会(EFF)联合15家公益组织向美国联邦贸易委员会(FTC)提交了一份重要公开信,针对X公司(原Twitter)申请撤销或修改2022年达成的和解协议提出强烈反对。这一事件不仅关乎X公司未来的合规责任,更涉及数百万美国用户的隐私与数据安全。本文将从事件背景、争议焦点、行业影响及政策建议等多个维度,深入解析这一关键时刻的法律与社会意义。X公司申请撤销2022年和解协议的背景2022年,FTC以X公司(当时仍为Twitter)存在欺骗性广告和隐私实践为由,与其达成和解协议。该协议要求X公司建立严格的隐私和信息安全管理体系,以保护用户数据。然而,2026年5月,X公司突然提出申请,要求撤销或修改该协议。

回答问题即可获得报酬

这一申请引发了广泛争议,尤其是在用户隐私保护和企业社会责任方面。EFF等公益组织的强烈反对EFF联合15家公益组织在公开信中明确指出,X公司的申请未能满足法律要求。他们强调,X公司现任管理层对用户隐私和数据安全构成严重风险,因此FTC应继续监督该公司。公益组织认为,2022年协议是经过四位FTC委员(包括两位共和党委员)多年谈判达成的,具有重要的法律和社会价值。FTC的立场与行业影响FTC在2022年达成协议时,共和党委员Wilson和Phillips曾表示,该协议是基于两个十年的隐私和数据安全执法经验制定的。他们特别指出,协议中的隐私和信息安全管理要求,参考了2019年对Facebook的监管措施。

这表明FTC在处理X公司案件时,采取了跨党派的、长期的监管策略。X公司的申请可能对行业产生深远影响。如果FTC批准撤销或修改协议,可能会削弱对社交媒体平台的监管力度,进而影响用户隐私保护。反之,如果FTC坚持原协议,将为其他类似案件树立重要先例,强化企业在数据安全方面的责任。用户隐私与数据安全的关键问题X公司的申请引发了对用户隐私和数据安全的广泛关注。2022年协议的核心要求,是X公司必须建立严格的隐私和信息安全管理体系。

BC.Game Shitcode 2026:获取独家优惠和奖励

这一要求旨在防止公司滥用用户数据,尤其是在广告定向方面。如果协议被撤销或修改,可能会导致用户数据再次被滥用,影响数百万用户的隐私权益。此外,X公司的申请也引发了对社交媒体平台数据安全的更广泛讨论。随着数字技术的发展,用户数据的价值日益凸显,如何平衡企业创新与用户隐私保护,成为全球性的挑战。FTC在处理X公司案件时,将为其他类似案件提供重要参考。政策建议与未来展望在X公司申请撤销2022年协议的背景下,FTC面临重要的政策选择。

首先,FTC应坚持原协议,确保X公司继续履行其隐私和数据安全责任。其次,FTC应加强对社交媒体平台的监管,确保其他类似案件也能得到妥善处理。最后,FTC应与国际监管机构合作,制定更全面的数据安全标准,以应对全球化的数据安全挑战。X公司申请撤销2022年和解协议的事件,不仅关乎该公司未来的合规责任,更涉及数百万用户的隐私与数据安全。FTC在处理该案件时,应坚持原协议,确保企业履行其社会责任。同时,这一事件也为全球数据安全监管提供了重要参考,促使各国加强合作,共同应对数字时代的挑战。

。

Stake.com Shitcode 2026:获取独家优惠和奖励 加入我的 Kraken 游戏,使用代码 4yczp84w 即可解锁高达 250 欧元的奖励

下一步
本文详细分析CVE-2026-50281漏洞对Craft CMS的影响,探讨其技术细节、潜在风险及有效防护措施,帮助开发者和管理员保障网站安全。
2026年07月03号 13点44分25秒 CVE-2026-50281漏洞深度解析:Craft CMS安全风险与防护指南

本文详细分析CVE-2026-50281漏洞对Craft CMS的影响,探讨其技术细节、潜在风险及有效防护措施,帮助开发者和管理员保障网站安全。

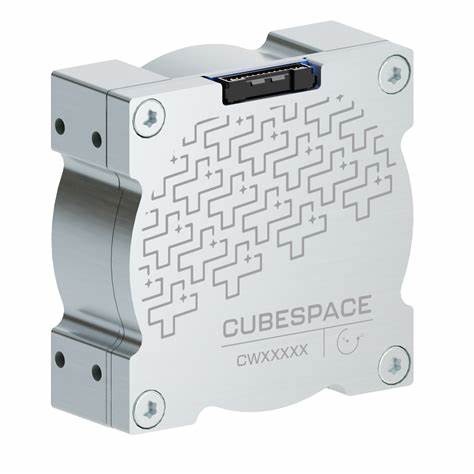
本文详细分析CubeSpace CW0057反作用轮固件漏洞CVE-2026-13743的技术细节、潜在影响及修复方案,为航天器系统安全提供专业指导。
2026年07月03号 13点53分55秒 深度解析CVE-2026-13743漏洞:CubeSpace CW0057反作用轮固件安全风险与应对策略

本文详细分析CubeSpace CW0057反作用轮固件漏洞CVE-2026-13743的技术细节、潜在影响及修复方案,为航天器系统安全提供专业指导。

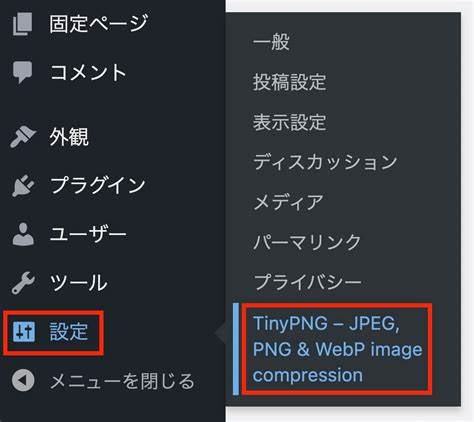
深入解析TinyPNG图片压缩插件的CVE-2026-7311漏洞,探讨其影响范围、攻击方式及WordPress网站的安全防护措施,帮助用户保护网站免受潜在威胁。
2026年07月03号 14点00分00秒 WordPress插件TinyPNG存在严重漏洞CVE-2026-7311:安全分析与应对指南

深入解析TinyPNG图片压缩插件的CVE-2026-7311漏洞,探讨其影响范围、攻击方式及WordPress网站的安全防护措施,帮助用户保护网站免受潜在威胁。

本文详细分析了POS Entegratör软件中存在的严重访问控制漏洞CVE-2026-57688,探讨其影响范围、技术细节及修复建议,帮助企业提升系统安全防护能力。
2026年07月03号 14点07分23秒 深度解析CVE-2026-57688:POS Entegratör 3.7.103版本前存在的未经身份验证的访问控制漏洞

本文详细分析了POS Entegratör软件中存在的严重访问控制漏洞CVE-2026-57688,探讨其影响范围、技术细节及修复建议,帮助企业提升系统安全防护能力。

本文详细分析了Booked 3.0.0及以下版本存在的CVE-2026-57746订阅者权限控制漏洞,探讨其影响、修复方案及安全防护建议,帮助企业和开发者提升系统安全性。
2026年07月03号 14点13分35秒 深度解析CVE-2026-57746:Booked 3.0.0及以下版本的订阅者权限控制漏洞

本文详细分析了Booked 3.0.0及以下版本存在的CVE-2026-57746订阅者权限控制漏洞,探讨其影响、修复方案及安全防护建议,帮助企业和开发者提升系统安全性。

本文详细分析了Booked 3.0.0及以下版本存在的CVE-2026-57747未经身份验证的CSRF漏洞,探讨其成因、影响及安全防护措施,帮助企业和开发者有效应对此类网络安全威胁。
2026年07月03号 14点17分33秒 深度解析CVE-2026-57747:Booked 3.0.0及以下版本的未经身份验证的CSRF漏洞及安全防护指南

本文详细分析了Booked 3.0.0及以下版本存在的CVE-2026-57747未经身份验证的CSRF漏洞,探讨其成因、影响及安全防护措施,帮助企业和开发者有效应对此类网络安全威胁。

深入探讨Kit(原ConvertKit)WooCommerce插件中发现的CVE-2026-57753漏洞,分析其影响范围、技术细节及修复建议,帮助电商运营者和开发者提升网站安全防护能力。
2026年07月03号 14点24分41秒 揭秘CVE-2026-57753:Kit(原ConvertKit)WooCommerce插件的未授权敏感数据泄露漏洞分析

深入探讨Kit(原ConvertKit)WooCommerce插件中发现的CVE-2026-57753漏洞,分析其影响范围、技术细节及修复建议,帮助电商运营者和开发者提升网站安全防护能力。