深度解析CVE-2026-44486:Axios漏洞详情与安全防护指南

加密税务与合规 加密交易所新闻 稳定币与中央银行数字货币
钱财 qian.cx
分享: Telegram X
Axios作为广泛使用的HTTP客户端库,其CVE-2026-44486漏洞影响版本0.32.0之前的所有版本。本文详细分析该漏洞的成因、影响范围及修复方案,并提供企业级应用安全防护建议。

Axios作为广泛使用的HTTP客户端库,其CVE-2026-44486漏洞影响版本0.32.0之前的所有版本。本文详细分析该漏洞的成因、影响范围及修复方案,并提供企业级应用安全防护建议。

Axios作为现代Web开发中广泛使用的HTTP客户端库,以其简洁的API和跨平台支持(浏览器和Node.js)深受开发者青睐。然而,近期发现的CVE-2026-44486漏洞为开发者敲响了警钟。该漏洞影响所有0.32.0之前的Axios版本,可能导致严重的安全风险。本文将从漏洞成因、影响范围、修复方案以及企业级应用安全防护等多个维度进行深入探讨,帮助开发者和安全团队全面了解并有效应对这一安全威胁。Axios漏洞的成因与技术分析CVE-2026-44486漏洞的核心问题在于Axios在处理HTTP请求时存在的安全缺陷。具体来说,该漏洞可能允许攻击者通过精心构造的请求绕过安全检查,从而获取敏感信息或执行恶意操作。

这种漏洞通常与HTTP请求的头部处理、身份验证机制或数据验证流程有关。在技术层面,漏洞的触发条件可能涉及特定的请求参数组合或协议版本不匹配等情况。影响范围与风险评估该漏洞影响所有0.32.0之前的Axios版本,这意味着大量基于旧版本Axios的Web应用和Node.js服务可能面临潜在风险。考虑到Axios在企业级应用中的广泛使用,漏洞的影响范围可能涉及金融、电商、社交媒体等多个行业。从风险评估角度来看,该漏洞可能导致数据泄露、身份冒充或服务器资源耗尽等严重后果。因此,及时更新到安全版本并实施相应的防护措施至关重要。

修复方案与升级建议Axios官方已经在0.32.0版本中修复了该漏洞。开发者应尽快将项目中的Axios依赖升级到最新稳定版本。在升级过程中,建议进行全面的测试以确保应用功能的正常运行。对于无法立即升级的旧系统,可以考虑实施临时性的安全补丁或使用代理服务器进行请求过滤。此外,定期检查依赖库的安全更新也是保持应用安全的重要措施。企业级应用安全防护策略除了升级Axios版本,企业级应用还应建立完善的安全防护体系。

首先,应定期进行安全审计和渗透测试,及时发现和修复潜在漏洞。其次,实施严格的身份验证和授权机制,确保只有合法用户能够访问敏感资源。此外,建立完善的日志记录和监控系统,能够及时发现异常行为并采取相应措施。最后,培养员工的安全意识,确保团队成员能够识别和应对各种安全威胁。未来趋势与安全建议随着Web应用的复杂性不断增加,HTTP客户端库的安全性将面临更大的挑战。开发者应密切关注安全公告,及时更新依赖库。

同时,采用安全开发实践,如依赖检查、代码审查和自动化测试,可以有效降低安全风险。此外,考虑使用安全性更高的替代方案或结合其他安全工具,如WAF(Web应用防火墙)和API网关,可以进一步增强应用的安全防护能力。总结CVE-2026-44486漏洞的发现再次提醒我们,开源依赖库的安全管理至关重要。通过及时升级、实施防护措施和建立完善的安全体系,可以有效降低安全风险,保障应用的稳定运行。开发者和安全团队应共同努力,构建更加安全的Web应用环境,为用户提供可靠的服务体验。 。
精选推荐 数字资产常用交易与安全工具
下一步
详细分析Axios HTTP客户端的CVE-2026-44492漏洞,探讨其影响范围、技术细节及修复方案,帮助开发者保护应用安全。
2026年07月03号 00点07分46秒 深度解析CVE-2026-44492:Axios安全漏洞及修复指南

详细分析Axios HTTP客户端的CVE-2026-44492漏洞,探讨其影响范围、技术细节及修复方案,帮助开发者保护应用安全。

本文详细分析了CVE-2024-52011漏洞的技术细节,探讨了Node.js launch-editor功能的潜在安全风险,并提供了完整的防护措施和最佳实践建议,帮助开发者保护应用系统安全。
2026年07月03号 00点08分20秒 深度解析CVE-2024-52011漏洞:Node.js launch-editor功能的安全风险与防护指南

本文详细分析了CVE-2024-52011漏洞的技术细节,探讨了Node.js launch-editor功能的潜在安全风险,并提供了完整的防护措施和最佳实践建议,帮助开发者保护应用系统安全。

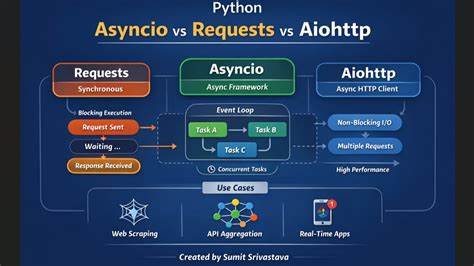
本文详细分析了AIOHTTP框架中发现的CVE-2026-34993安全漏洞,探讨其影响范围、技术细节及开发者应采取的防护措施,帮助Python开发者提升应用安全性。
2026年07月03号 00点08分46秒 深度解析CVE-2026-34993:AIOHTTP框架的安全漏洞及应对策略

本文详细分析了AIOHTTP框架中发现的CVE-2026-34993安全漏洞,探讨其影响范围、技术细节及开发者应采取的防护措施,帮助Python开发者提升应用安全性。

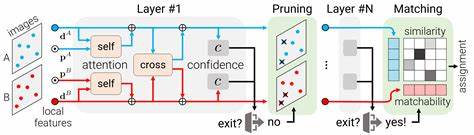
本文详细分析了Hugging Face Transformers库中LightGlue模型加载路径存在的CVE-2026-5241安全漏洞,探讨其影响范围、潜在风险以及开发者应采取的防护措施,帮助技术人员提升代码安全性。
2026年07月03号 00点09分15秒 深度解析CVE-2026-5241:Hugging Face Transformers中LightGlue模型加载路径的安全漏洞及应对策略

本文详细分析了Hugging Face Transformers库中LightGlue模型加载路径存在的CVE-2026-5241安全漏洞,探讨其影响范围、潜在风险以及开发者应采取的防护措施,帮助技术人员提升代码安全性。

本文详细分析Linux内核中发现的CVE-2026-46244漏洞,探讨其成因、影响范围及官方修复方案,并提供系统管理员的防护建议,帮助用户理解并应对这一网络安全威胁。
2026年07月03号 00点09分41秒 深度解析Linux内核漏洞CVE-2026-46244:netfilter模块的安全修复与防护指南

本文详细分析Linux内核中发现的CVE-2026-46244漏洞,探讨其成因、影响范围及官方修复方案,并提供系统管理员的防护建议,帮助用户理解并应对这一网络安全威胁。

探讨语言多样性的重要性,分析文化差异对全球沟通的影响,并强调保护本土表达的必要性。
2026年07月03号 00点10分30秒 文化差异与语言多样性:为什么我们需要保护本土表达

探讨语言多样性的重要性,分析文化差异对全球沟通的影响,并强调保护本土表达的必要性。

探讨谷歌管理层在道德决策上的失误,分析其对员工、用户和行业的深远影响,以及科技公司如何在商业利益与社会责任之间找到平衡。
2026年07月03号 00点14分05秒 告别谷歌:管理层失去道德指南针的深层反思

探讨谷歌管理层在道德决策上的失误,分析其对员工、用户和行业的深远影响,以及科技公司如何在商业利益与社会责任之间找到平衡。