深度解析CVE-2026-13377:跨站脚本攻击(XSS)的危害与防范策略

加密骗局与安全 加密市场分析 加密税务与合规
钱财 qian.cx
本文详细分析了CVE-2026-13377漏洞的成因、影响范围及安全防护措施,帮助企业和开发者有效应对跨站脚本攻击(XSS)风险,保障网络安全。

本文详细分析了CVE-2026-13377漏洞的成因、影响范围及安全防护措施,帮助企业和开发者有效应对跨站脚本攻击(XSS)风险,保障网络安全。

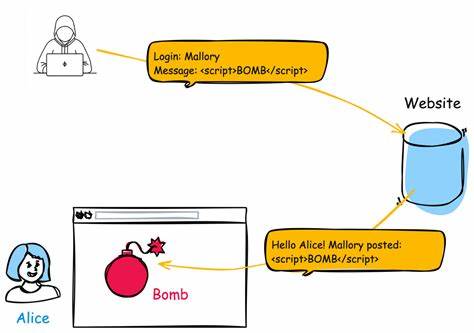
近期,安全研究人员发现了一起严重的网络安全漏洞,编号为CVE-2026-13377。该漏洞属于输入未正确中和的跨站脚本攻击(XSS)类型,可能导致攻击者通过恶意脚本注入网页,窃取用户敏感信息或执行其他恶意操作。本文将从漏洞成因、影响范围、攻击手段以及防范策略等多个维度,深入探讨这一安全威胁,并为企业和开发者提供实用的安全建议。跨站脚本攻击(XSS)是一种常见的网络攻击手段,攻击者通过在网页中注入恶意脚本,利用浏览器执行这些脚本,从而窃取用户会话令牌、cookie或其他敏感数据。CVE-2026-13377漏洞的核心问题在于网页生成过程中未能正确过滤和转义用户输入的数据,导致攻击者可以轻松绕过安全机制,注入恶意代码。这种漏洞通常出现在动态网页中,特别是那些需要处理用户输入的功能模块,如搜索框、评论区或表单提交等。

回答问题即可获得报酬

从技术角度来看,CVE-2026-13377漏洞的成因主要包括输入验证不严格、输出编码不完善以及缺乏安全编码实践。攻击者可能通过构造特殊的输入数据,例如包含HTML标签或JavaScript代码的字符串,在网页渲染过程中被浏览器解析并执行。这种攻击方式不仅影响用户隐私,还可能导致网站功能异常,甚至被用于发起更复杂的攻击链。为了有效防范CVE-2026-13377漏洞,企业和开发者需要采取多层次的安全措施。首先,在输入阶段,应严格验证用户提交的数据,过滤掉任何可能包含恶意代码的内容。其次,在输出阶段,应对所有动态生成的内容进行适当的编码处理,例如使用HTML实体编码或JavaScript转义技术。

此外,还可以通过内容安全策略(CSP)等现代安全技术,限制网页中可执行脚本的来源和范围,从而降低XSS攻击的成功率。除了技术手段,企业还应加强安全意识培训,确保开发团队了解XSS攻击的常见手段和防范策略。定期进行安全审计和渗透测试,及时发现和修复潜在的安全漏洞。同时,建立完善的漏洞响应机制,在发现安全问题后能够迅速采取行动,减少攻击带来的损失。CVE-2026-13377漏洞的出现再次提醒我们,网络安全是一个持续的过程,需要企业和开发者共同努力。通过采用安全编码实践、定期安全检查以及及时更新补丁,可以有效降低XSS攻击的风险,保障用户数据的安全。

BC.Game Shitcode 2026:获取独家优惠和奖励

希望本文的分析能够为读者提供有价值的参考,帮助大家更好地应对网络安全挑战。 。

Stake.com Shitcode 2026:获取独家优惠和奖励 加入我的 Kraken 游戏,使用代码 4yczp84w 即可解锁高达 250 欧元的奖励

下一步
本文详细分析了Azure Blob Storage容器公开列表漏洞CVE-2026-55726,探讨其对Gardyn智能园艺设备的潜在安全风险,并提供企业如何应对此类漏洞的实用建议。
2026年07月03号 19点01分34秒 深度解析CVE-2026-55726:Gardyn设备日志存储漏洞及其安全影响

本文详细分析了Azure Blob Storage容器公开列表漏洞CVE-2026-55726,探讨其对Gardyn智能园艺设备的潜在安全风险,并提供企业如何应对此类漏洞的实用建议。

本文详细分析了WatchGuard Fireware OS中的CVE-2026-13368漏洞,探讨其技术原理、潜在风险及企业级防护策略,帮助安全从业者和IT管理者全面理解并应对此类高危漏洞。
2026年07月03号 19点02分08秒 深度解析CVE-2026-13368:WatchGuard Fireware OS的竞争条件漏洞及安全防护指南

本文详细分析了WatchGuard Fireware OS中的CVE-2026-13368漏洞,探讨其技术原理、潜在风险及企业级防护策略,帮助安全从业者和IT管理者全面理解并应对此类高危漏洞。

GetBlocked是一款开源的Chrome扩展工具,专注于阻止第三方网站追踪,提供清晰的追踪报告和本地化数据存储,帮助用户保护隐私。
2026年07月03号 19点05分25秒 GetBlocked:一款轻量级的Chrome扩展工具,助您摆脱网站追踪

GetBlocked是一款开源的Chrome扩展工具,专注于阻止第三方网站追踪,提供清晰的追踪报告和本地化数据存储,帮助用户保护隐私。

GitHub 近期推出创新服务,允许用户将公开代码库刻录成实体 CD-ROM,限量发行仅 1000 张。本文详细解析这一服务的背景、操作流程、隐私保护措施及其对开发者社区的影响,探讨数字时代中实体媒介的独特价值。
2026年07月03号 19点06分31秒 GitHub 限量发行:将你的公开代码库刻录成实体 CD-ROM,重温数字时代的怀旧风潮

GitHub 近期推出创新服务,允许用户将公开代码库刻录成实体 CD-ROM,限量发行仅 1000 张。本文详细解析这一服务的背景、操作流程、隐私保护措施及其对开发者社区的影响,探讨数字时代中实体媒介的独特价值。

探讨本地人工智能的重要性,以及如何通过法律和技术手段保护个人对AI技术的自由使用权,确保数字时代的公平与安全。
2026年07月03号 19点11分14秒 本地人工智能的权利:保护个人数据与技术自由的未来

探讨本地人工智能的重要性,以及如何通过法律和技术手段保护个人对AI技术的自由使用权,确保数字时代的公平与安全。

Claude Fable 重启版本引发用户不满,性能下降成为主要争议点。本文深入分析用户反馈,探讨技术调整对用户体验的影响,并提供改进建议。
2026年07月03号 19点15分09秒 Claude Fable 重启版本表现不佳:用户反馈与性能下降分析

Claude Fable 重启版本引发用户不满,性能下降成为主要争议点。本文深入分析用户反馈,探讨技术调整对用户体验的影响,并提供改进建议。

GitStock是一款创新工具,将GitHub仓库的提交历史转化为金融市场K线图,帮助开发者直观评估项目活跃度和健康状态。本文深入解析其原理、应用场景及对开源社区的影响。
2026年07月03号 19点17分17秒 GitStock:将GitHub提交历史转化为K线图,用数据可视化分析开源项目活跃度

GitStock是一款创新工具,将GitHub仓库的提交历史转化为金融市场K线图,帮助开发者直观评估项目活跃度和健康状态。本文深入解析其原理、应用场景及对开源社区的影响。