深度解析CVE-2026-39245漏洞:Decompress前4.2.2版本的路径包含检查缺陷及安全防护指南

投资策略与投资组合管理
钱财 qian.cx
分享: Telegram X
本文详细分析了CVE-2026-39245漏洞的成因、影响范围及修复方案,并提供企业级安全防护建议,帮助IT管理者和开发者全面了解该漏洞的风险并采取有效应对措施。

本文详细分析了CVE-2026-39245漏洞的成因、影响范围及修复方案,并提供企业级安全防护建议,帮助IT管理者和开发者全面了解该漏洞的风险并采取有效应对措施。

近期,安全研究人员发现了一个严重的漏洞CVE-2026-39245,该漏洞存在于Decompress软件前4.2.2版本中。该漏洞的核心问题在于软件在处理文件路径时存在不当的包含检查机制,导致攻击者可能利用该漏洞实施恶意操作。本文将从漏洞的技术细节、影响范围、修复方案以及企业级安全防护策略等多个维度进行深入探讨,为广大IT管理者和开发者提供全面的安全指南。漏洞的技术本质CVE-2026-39245漏洞的核心问题在于Decompress软件在处理文件路径时存在路径包含检查的缺陷。具体来说,当软件在解压缩文件时,未能正确验证目标路径是否在预期的安全目录内。这种不当的路径包含检查机制,使得攻击者可以通过精心构造的恶意压缩包,将文件解压缩到系统的敏感目录中,从而实施进一步的攻击。

这种漏洞通常被称为路径遍历漏洞,是一种常见的文件操作安全问题。影响范围与风险评估该漏洞影响范围广泛,涉及所有使用Decompress软件前4.2.2版本的用户。特别是那些需要处理来自不信任来源的压缩文件的企业,面临更高的风险。攻击者可以利用该漏洞上传恶意文件到系统的敏感目录,例如系统配置文件、Web服务器根目录等,从而实施文件篡改、数据窃取或执行任意代码等恶意操作。此外,由于Decompress软件在企业环境中广泛使用,该漏洞的影响可能波及整个组织的信息安全体系。漏洞的修复方案针对CVE-2026-39245漏洞,Decompress官方已经发布了4.2.2及以上版本的修复补丁。

用户应立即升级到最新版本,以确保系统的安全性。在升级过程中,用户应特别注意备份重要数据,并测试新版本的兼容性。此外,企业还应考虑部署额外的安全措施,例如文件完整性检查、访问控制策略等,以进一步降低潜在风险。企业级安全防护策略除了升级软件版本,企业还应采取以下安全防护措施。首先,建立严格的文件上传和下载策略,限制用户上传或下载文件的类型和大小。其次,定期扫描系统中的文件,检测是否存在异常文件或可疑活动。

此外,企业还应加强员工安全意识培训,提高员工对恶意文件的识别能力。最后,部署入侵检测系统和日志审计工具,实时监控系统活动,及时发现和响应安全事件。未来的安全趋势与建议随着信息技术的快速发展,软件漏洞的发现和修复将成为企业信息安全管理的重要组成部分。企业应建立完善的漏洞管理流程,定期评估软件的安全性,并及时应用安全补丁。此外,企业还应加强与安全研究机构的合作,共享安全信息,提高整体安全防护能力。通过采取这些措施,企业可以有效降低因软件漏洞带来的安全风险,保障业务的连续性和数据的安全性。

总结CVE-2026-39245漏洞的发现和修复,再次提醒我们信息安全的重要性。企业应高度重视软件漏洞的管理,采取积极的防护措施,确保系统的安全性。通过升级软件版本、部署安全防护策略和加强安全意识培训,企业可以有效应对类似的安全威胁,保障业务的稳定运行。 。
精选推荐 数字资产常用交易与安全工具
下一步
探讨Open WebUI平台的CVE-2026-59218漏洞详情,分析其潜在影响及安全防护措施,帮助用户保护自托管AI系统的安全性。
2026年07月11号 00点35分44秒 深度解析CVE-2026-59218漏洞:Open WebUI自托管AI平台的安全风险与应对策略

探讨Open WebUI平台的CVE-2026-59218漏洞详情,分析其潜在影响及安全防护措施,帮助用户保护自托管AI系统的安全性。

本文详细分析了Kyocera打印机CVE-2025-63579漏洞的技术细节、潜在影响及企业应对策略,帮助用户全面了解该安全威胁并采取有效防护措施。
2026年07月11号 00点36分08秒 深度解析CVE-2025-63579漏洞:Kyocera打印机未授权访问风险与防护指南

本文详细分析了Kyocera打印机CVE-2025-63579漏洞的技术细节、潜在影响及企业应对策略,帮助用户全面了解该安全威胁并采取有效防护措施。

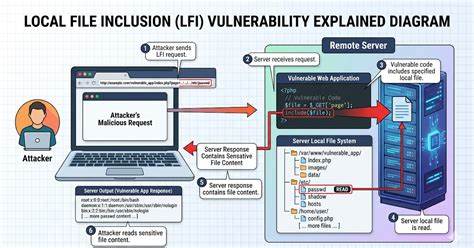
本文详细分析了docuForm GmbH客户端11.11c版本中发现的CVE-2026-51925本地文件包含漏洞,探讨其成因、影响范围及安全防护措施,帮助企业用户提升系统安全性。
2026年07月11号 00点36分30秒 深度解析CVE-2026-51925:docuForm GmbH客户端11.11c版本的本地文件包含漏洞及安全防护指南

本文详细分析了docuForm GmbH客户端11.11c版本中发现的CVE-2026-51925本地文件包含漏洞,探讨其成因、影响范围及安全防护措施,帮助企业用户提升系统安全性。

Zcash价格因Ironwood升级预期而上涨至500美元以上,本文深入分析市场动态、技术指标及未来发展趋势,帮助投资者把握投资机会。
2026年07月11号 00点38分16秒 Zcash价格突破500美元:Ironwood升级预期推动交易活跃度

Zcash价格因Ironwood升级预期而上涨至500美元以上,本文深入分析市场动态、技术指标及未来发展趋势,帮助投资者把握投资机会。

美国网络安全与基础设施安全局(CISA)正在积极应对五月份发生的大规模凭证泄露事件,本文深入分析事件影响、治理措施及未来网络安全防护策略,为企业和个人提供实用建议。
2026年07月11号 00点39分15秒 CISA应对五月大规模凭证泄露事件:网络安全治理的深层挑战与解决方案

美国网络安全与基础设施安全局(CISA)正在积极应对五月份发生的大规模凭证泄露事件,本文深入分析事件影响、治理措施及未来网络安全防护策略,为企业和个人提供实用建议。

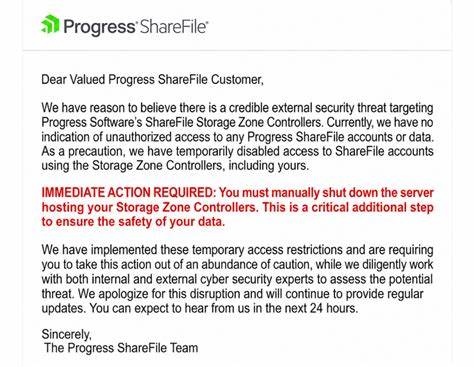
Progress公司近日发布紧急安全通知,要求所有ShareFile客户立即关闭存储区域控制器以防范潜在安全威胁。本文详细分析事件背景、安全风险及应对措施,帮助企业用户保障数据安全。
2026年07月11号 00点39分33秒 紧急通知:Progress要求ShareFile客户立即关闭存储区域控制器以应对安全威胁

Progress公司近日发布紧急安全通知,要求所有ShareFile客户立即关闭存储区域控制器以防范潜在安全威胁。本文详细分析事件背景、安全风险及应对措施,帮助企业用户保障数据安全。

探讨Calibre电子书管理器在9.10.0版本之前存在的CVE-2026-53511漏洞,分析其影响范围、攻击方式及用户如何有效防护,助力读者提升数字阅读安全意识。
2026年07月11号 00点39分53秒 深度解析CVE-2026-53511漏洞:Calibre电子书管理器的安全风险与防护指南

探讨Calibre电子书管理器在9.10.0版本之前存在的CVE-2026-53511漏洞,分析其影响范围、攻击方式及用户如何有效防护,助力读者提升数字阅读安全意识。