WordPress插件漏洞预警:Event Organiser存储型XSS漏洞(CVE-2026-2387)详解与应对指南
元宇宙与虚拟现实
钱财 qian.cx
深入分析WordPress Event Organiser插件存储型XSS漏洞(CVE-2026-2387)的成因、影响及安全防护措施,帮助网站管理员有效应对此类安全威胁。

深入分析WordPress Event Organiser插件存储型XSS漏洞(CVE-2026-2387)的成因、影响及安全防护措施,帮助网站管理员有效应对此类安全威胁。

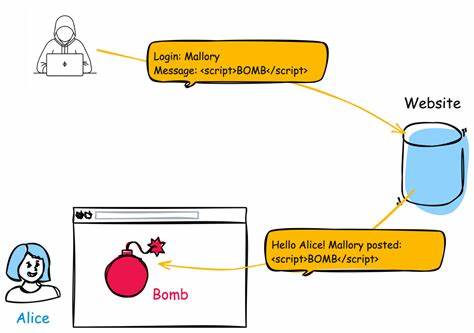
近期,WordPress生态系统中发现一起严重的安全漏洞,涉及广泛使用的Event Organiser插件。该漏洞被编号为CVE-2026-2387,属于存储型跨站脚本攻击(Stored XSS)类型,可能导致攻击者在受感染的WordPress网站上执行恶意脚本,窃取用户数据或破坏网站功能。本文将从漏洞成因、影响范围、攻击方式、修复方案以及预防措施等多个维度,为网站管理员和开发者提供全面的安全指南。存储型XSS漏洞的本质是攻击者将恶意脚本代码注入到目标网站的数据存储中,当其他用户访问受感染的页面时,这些脚本会被自动执行。与反射型XSS不同,存储型XSS的危害更为持久和广泛,因为恶意代码会长期存在于网站数据库中,影响所有访问该页面的用户。Event Organiser插件作为WordPress中功能强大的活动管理工具,其漏洞可能影响数百万网站的安全。

回答问题即可获得报酬

根据安全研究人员的分析,CVE-2026-2387漏洞主要源于插件在处理用户输入数据时缺乏充分的输入验证和输出编码。攻击者可以通过精心构造的活动名称、描述或其他输入字段,将恶意JavaScript代码注入到插件的数据库中。当其他用户查看这些活动信息时,恶意脚本会被执行,可能导致会话劫持、敏感信息泄露或网站功能被破坏。该漏洞的影响范围可能非常广泛,因为Event Organiser插件在WordPress生态系统中拥有大量用户。根据WordPress官方插件库的数据,该插件已被下载超过50万次,安装在数以万计的网站上。考虑到WordPress本身是全球最流行的内容管理系统,任何涉及其插件的安全漏洞都可能对全球网站安全构成威胁。

从攻击方式来看,攻击者通常需要具备一定的权限才能注入恶意代码。例如,在多用户WordPress环境中,具有发布活动权限的用户可能成为攻击目标。攻击者可以通过社交工程手段获取这些权限,或者利用其他漏洞提升自身权限。一旦恶意代码被注入,攻击者可以通过多种方式利用该漏洞,包括窃取用户会话cookie、重定向用户到恶意网站、植入广告或恶意软件等。针对CVE-2026-2387漏洞,插件开发团队已经发布了安全更新。网站管理员应立即检查当前使用的Event Organiser插件版本,并升级到最新版本。

BC.Game Shitcode 2026:获取独家优惠和奖励

在升级过程中,建议备份网站数据,以防止升级过程中的意外问题。此外,管理员还应审查现有活动数据,检查是否存在可疑的脚本代码,并清除任何异常内容。除了升级插件之外,网站管理员还应采取其他预防措施来增强网站安全。首先,启用WordPress的安全插件,如Wordfence或Sucuri,这些工具可以提供实时的漏洞扫描和入侵检测功能。其次,定期备份网站数据,确保在发生安全事件时能够快速恢复。此外,限制用户权限,避免授予不必要的发布权限,减少潜在的攻击面。

对于开发者而言,该漏洞也提供了重要的安全开发经验。在处理用户输入时,必须进行严格的输入验证和输出编码。使用现代的安全开发框架和库,如WordPress的内置安全函数,可以有效减少XSS漏洞的发生。此外,定期进行安全审计和渗透测试,可以帮助发现潜在的安全问题,并及时修复。WordPress社区和安全研究人员对该漏洞的快速响应展示了开源生态的活力和安全意识。然而,网站管理员和开发者仍需保持警惕,定期更新插件和主题,关注安全公告,并采取积极的安全措施。

只有通过持续的安全实践,才能有效应对不断演变的网络威胁。总结来说,CVE-2026-2387漏洞提醒我们,即使是功能强大的插件也可能存在安全风险。网站管理员应采取主动措施,升级插件、加强安全配置,并培养安全意识。通过共同努力,我们可以构建更安全的WordPress生态系统,保护用户数据和网站资产的安全。 。


Stake.com Shitcode 2026:获取独家优惠和奖励 加入我的 Kraken 游戏,使用代码 4yczp84w 即可解锁高达 250 欧元的奖励

下一步
本文详细分析UltraVNC 1.8.2.2版本存在的CVE-2026-44041漏洞,揭示其出界读取风险,并提供企业级防护建议,帮助用户理解并应对这一远程控制工具的安全威胁。
2026年07月01号 07点03分39秒 深度解析CVE-2026-44041:UltraVNC 1.8.2.2版本的严重安全漏洞及防护指南

本文详细分析UltraVNC 1.8.2.2版本存在的CVE-2026-44041漏洞,揭示其出界读取风险,并提供企业级防护建议,帮助用户理解并应对这一远程控制工具的安全威胁。

本文详细分析UltraVNC Repeater 1.8.2.2版本中存在的CVE-2026-7828整数溢出漏洞,探讨其技术细节、潜在影响及修复建议,帮助企业和个人用户提升网络安全防护能力。
2026年07月01号 07点08分45秒 深度解析CVE-2026-7828漏洞:UltraVNC Repeater 1.8.2.2版本的HTTP请求整数溢出风险

本文详细分析UltraVNC Repeater 1.8.2.2版本中存在的CVE-2026-7828整数溢出漏洞,探讨其技术细节、潜在影响及修复建议,帮助企业和个人用户提升网络安全防护能力。

深入分析WordPress插件WP Google Places Review Slider的CVE-2026-13015反射型XSS漏洞,探讨其影响范围、攻击手法及安全防护措施,帮助网站管理员有效应对此类安全威胁。
2026年07月01号 07点13分51秒 WordPress插件WP Google Places Review Slider存在反射型XSS漏洞:CVE-2026-13015详解与防护指南

深入分析WordPress插件WP Google Places Review Slider的CVE-2026-13015反射型XSS漏洞,探讨其影响范围、攻击手法及安全防护措施,帮助网站管理员有效应对此类安全威胁。

本文详细分析了WordPress插件WPBot中发现的CVE-2026-13731漏洞,探讨其影响范围、潜在威胁以及网站管理者应采取的安全防护措施,帮助用户保护网站免受恶意攻击。
2026年07月01号 07点20分40秒 深度解析CVE-2026-13731漏洞:WordPress插件WPBot的安全风险与应对策略

本文详细分析了WordPress插件WPBot中发现的CVE-2026-13731漏洞,探讨其影响范围、潜在威胁以及网站管理者应采取的安全防护措施,帮助用户保护网站免受恶意攻击。

深入解析UltraVNC 1.8.2.2版本中的CVE-2026-44040漏洞,探讨其对远程桌面安全的影响,并提供企业级防护建议,帮助用户规避潜在风险。
2026年07月01号 07点25分30秒 UltraVNC 1.8.2.2漏洞分析:CVE-2026-44040的安全隐患与防护策略

深入解析UltraVNC 1.8.2.2版本中的CVE-2026-44040漏洞,探讨其对远程桌面安全的影响,并提供企业级防护建议,帮助用户规避潜在风险。

深入分析CVE-2026-58519漏洞的成因、影响及防护策略,帮助企业和开发者有效应对跨站脚本攻击(XSS)风险,保障网络安全。
2026年07月01号 07点28分23秒 CVE-2026-58519 漏洞解析:如何防范跨站脚本攻击(XSS)威胁?

深入分析CVE-2026-58519漏洞的成因、影响及防护策略,帮助企业和开发者有效应对跨站脚本攻击(XSS)风险,保障网络安全。

本文详细分析UltraVNC Repeater 1.8.2.2版本存在的CVE-2026-7829漏洞,探讨其技术细节、影响范围及安全防护措施,帮助企业和个人用户提升远程桌面安全防护能力。
2026年07月01号 07点34分29秒 深度解析CVE-2026-7829:UltraVNC Repeater 1.8.2.2漏洞详情与安全防护指南

本文详细分析UltraVNC Repeater 1.8.2.2版本存在的CVE-2026-7829漏洞,探讨其技术细节、影响范围及安全防护措施,帮助企业和个人用户提升远程桌面安全防护能力。