深度解析CVE-2026-34116漏洞:Guardian语言系统的PHP命令注入风险与防护策略

区块链技术 加密骗局与安全 去中心化金融 (DeFi) 新闻
钱财 qian.cx
分享: Telegram X
本文详细分析了Guardian语言系统中存在的CVE-2026-34116命令注入漏洞,探讨其成因、影响范围及安全防护措施,帮助开发者和安全从业者有效应对此类漏洞威胁。

本文详细分析了Guardian语言系统中存在的CVE-2026-34116命令注入漏洞,探讨其成因、影响范围及安全防护措施,帮助开发者和安全从业者有效应对此类漏洞威胁。

近期,安全研究人员发现Guardian语言系统存在一个严重的命令注入漏洞,编号为CVE-2026-34116。该漏洞源于系统在处理GET参数时的不当操作,直接将用户输入传递给PHP的exec()函数,为攻击者提供了执行任意命令的可能性。本文将从漏洞成因、影响范围、攻击演示、安全防护等多个角度深入分析这一安全事件,并为开发者和企业用户提供实用的安全建议。Guardian语言系统作为一种流行的开源工具,广泛应用于自然语言处理和语言模型训练领域。其核心功能包括语言识别、文本分析和模型训练等。然而,在最新版本中,研究人员发现系统在处理用户提交的id参数时存在安全漏洞。

具体来说,系统会将用户通过GET请求提交的id参数直接传递给PHP的exec()函数,而未进行任何过滤或转义处理。这意味着攻击者可以通过构造特定的id参数值,在服务器上执行任意系统命令。从技术角度来看,这种漏洞属于命令注入类型,是PHP应用中常见的安全问题之一。exec()函数在PHP中用于执行系统命令,但如果未正确处理用户输入,就可能成为攻击者的入口。在Guardian系统中,开发者可能出于简化代码或提高性能的考虑,忽略了对用户输入的严格验证。这种疏忽为攻击者提供了可乘之机。

该漏洞的影响范围可能相当广泛。首先,任何运行Guardian语言系统的服务器都可能受到影响。攻击者可以通过构造恶意请求,在目标服务器上执行任意命令,包括但不限于读取敏感文件、安装后门程序、横向移动攻击等。其次,由于Guardian系统常用于处理自然语言数据,攻击者可能通过该漏洞获取大量用户隐私信息,造成严重的数据泄露事件。为了验证该漏洞的存在,安全研究人员进行了实验性攻击演示。在实验中,攻击者构造了一个包含恶意命令的id参数,例如将id设置为";cat /etc/passwd"。

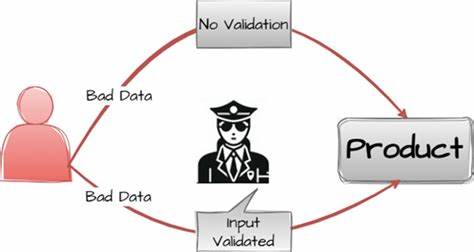
当Guardian系统处理该请求时,会将该参数传递给exec()函数,导致系统执行cat命令并输出/etc/passwd文件的内容。这种攻击方式简单有效,展示了漏洞的严重性。针对CVE-2026-34116漏洞,开发者和企业用户应采取以下安全防护措施。首先,应立即升级到Guardian语言系统的最新版本,官方已经发布了修复该漏洞的补丁。其次,在代码层面,开发者应避免直接使用exec()等危险函数处理用户输入,而是使用更安全的替代方案,如escapeshellarg()或escapeshellcmd()函数对输入进行转义处理。此外,还应实施严格的输入验证机制,确保所有用户提交的数据都符合预期格式。

从长远来看,该事件为开发者和企业提供了宝贵的安全教训。在开发Web应用时,必须始终将安全放在首位,特别是在处理用户输入时。应遵循最小权限原则,避免使用具有高风险的函数,并定期进行安全审计和渗透测试。同时,企业应建立完善的漏洞管理流程,确保在发现安全问题时能够迅速响应和修复。CVE-2026-34116漏洞的发现和修复,再次提醒我们网络安全的重要性。随着网络攻击手段的不断演进,开发者和企业必须保持高度警惕,不断提升安全防护能力。

通过加强代码审查、定期更新和安全培训,我们可以有效降低安全风险,保护系统和数据的安全。在结束本文之前,我们想强调的是,安全是一个持续的过程,而非一劳永逸的解决方案。无论是开发者还是企业用户,都应保持对安全威胁的敏感度,积极采取预防措施。只有通过共同努力,我们才能构建一个更加安全的数字世界。 。
精选推荐 数字资产常用交易与安全工具
下一步
本文详细分析了Guardian语言系统中CVE-2026-34117漏洞的技术细节,探讨其潜在危害及安全防护措施,帮助开发者和企业提升系统安全性。
2026年07月02号 04点40分06秒 深度解析CVE-2026-34117漏洞:Guardian语言系统的PHP执行风险与安全防护指南

本文详细分析了Guardian语言系统中CVE-2026-34117漏洞的技术细节,探讨其潜在危害及安全防护措施,帮助开发者和企业提升系统安全性。

本文详细分析了CVE-2026-56150漏洞的成因、影响范围及安全防护措施,帮助企业理解资源分配无限制(CWE-770)带来的潜在威胁,并提供有效的风险管理建议。
2026年07月02号 04点41分00秒 深度解析CVE-2026-56150漏洞:Fleet Server资源分配无限制的安全风险与应对策略

本文详细分析了CVE-2026-56150漏洞的成因、影响范围及安全防护措施,帮助企业理解资源分配无限制(CWE-770)带来的潜在威胁,并提供有效的风险管理建议。

本文详细分析了Ray框架在2.56.0版本之前存在的CVE-2026-57516反序列化漏洞,探讨其成因、影响范围及安全防护措施,帮助开发者和企业用户有效应对此类安全威胁。
2026年07月02号 04点41分25秒 深度解析CVE-2026-57516:Ray框架2.56.0前版本的反序列化漏洞及安全防护指南

本文详细分析了Ray框架在2.56.0版本之前存在的CVE-2026-57516反序列化漏洞,探讨其成因、影响范围及安全防护措施,帮助开发者和企业用户有效应对此类安全威胁。

本文详细分析了CVE-2026-54399漏洞的成因、影响范围及修复方案,并提供企业级安全防护建议,帮助技术人员全面了解和应对这一HTTP/1.1协议层面的资源消耗漏洞。
2026年07月02号 04点41分51秒 深度解析CVE-2026-54399:HTTP/1.1消息解析器的资源消耗漏洞及安全防护指南

本文详细分析了CVE-2026-54399漏洞的成因、影响范围及修复方案,并提供企业级安全防护建议,帮助技术人员全面了解和应对这一HTTP/1.1协议层面的资源消耗漏洞。

探讨Elasticsearch中CVE-2026-56149资源分配漏洞的成因、影响及安全防护策略,帮助企业构建更安全的搜索引擎架构
2026年07月02号 04点42分17秒 深度解析Elasticsearch资源分配漏洞CVE-2026-56149:威胁分析与防护指南

探讨Elasticsearch中CVE-2026-56149资源分配漏洞的成因、影响及安全防护策略,帮助企业构建更安全的搜索引擎架构

本文详细分析Kibana CVE-2026-56151漏洞的成因、影响及防护措施,帮助企业理解该输入验证缺陷如何被利用实施拒绝服务攻击,并提供有效的安全建议。
2026年07月02号 04点42分38秒 深度解析Kibana CVE-2026-56151漏洞:输入验证缺陷如何导致拒绝服务攻击

本文详细分析Kibana CVE-2026-56151漏洞的成因、影响及防护措施,帮助企业理解该输入验证缺陷如何被利用实施拒绝服务攻击,并提供有效的安全建议。

本文详细分析JAIOTlink C492A-W6 Wi-Fi IP摄像头在4.8.30.57701411固件版本中的CVE-2026-58452漏洞,探讨其潜在安全威胁及企业和个人用户的防护措施,帮助读者全面了解该漏洞的影响和应对方案。
2026年07月02号 04点43分04秒 深度解析JAIOTlink C492A-W6 Wi-Fi IP摄像头漏洞CVE-2026-58452:安全风险与应对策略

本文详细分析JAIOTlink C492A-W6 Wi-Fi IP摄像头在4.8.30.57701411固件版本中的CVE-2026-58452漏洞,探讨其潜在安全威胁及企业和个人用户的防护措施,帮助读者全面了解该漏洞的影响和应对方案。