CVE-2026-57702:SQL注入漏洞的深度解析与防护指南
本文详细分析了CVE-2026-57702 SQL注入漏洞的成因、影响及防护策略,帮助开发者和安全从业者全面了解该漏洞并有效应对潜在威胁。
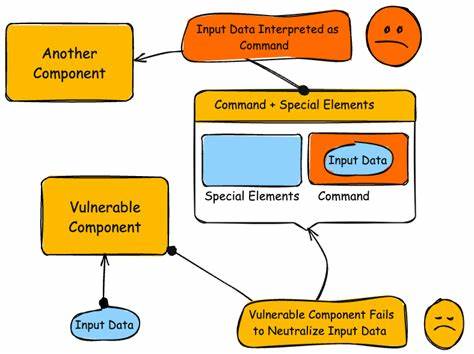
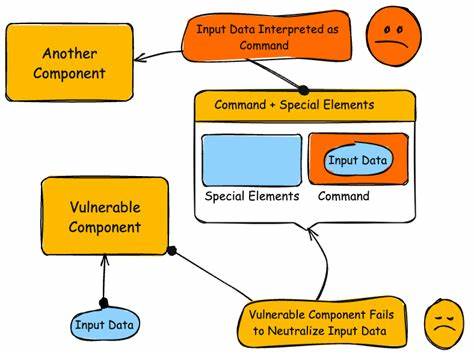
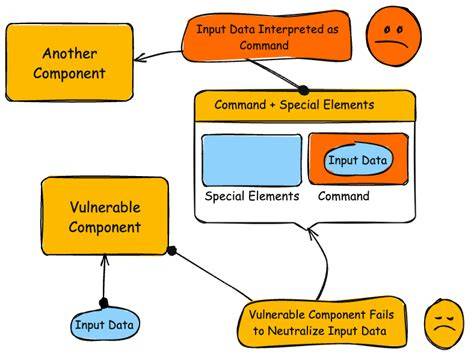
SQL注入漏洞作为网络安全领域的经典攻击手段,始终是黑客和安全研究者关注的焦点。近期公开的CVE-2026-57702漏洞再次引发了业界的广泛讨论。该漏洞属于SQL注入类型,其核心问题在于系统未能正确过滤或转义用户输入的特殊字符,导致攻击者能够通过构造恶意SQL语句窃取数据、篡改数据库内容甚至获取系统控制权限。本文将从漏洞成因、影响范围、攻击演示、防护措施等多个维度进行深入探讨,为读者提供全面的安全防护指南。SQL注入漏洞的本质是应用程序未能正确处理用户输入的数据,导致这些输入被直接嵌入到SQL查询中执行。CVE-2026-57702漏洞的特殊之处在于其触发条件较为隐蔽,攻击者可以通过精心构造的输入绕过常规的安全检查机制。

这种漏洞通常出现在Web应用程序中,尤其是那些直接将用户输入拼接到SQL语句中的代码中。攻击者利用这种漏洞可以执行任意SQL命令,获取敏感数据、修改数据库内容,甚至在某些情况下执行操作系统命令。从技术角度来看,CVE-2026-57702漏洞的成因主要包括以下几个方面。首先,应用程序未能对用户输入进行充分的验证和过滤。这意味着攻击者可以通过输入包含SQL关键字的字符串,如单引号、分号、注释符号等,来构造恶意的SQL语句。其次,系统未能正确使用参数化查询或预编译语句,导致用户输入直接嵌入到SQL语句中。
此外,某些开发框架或数据库驱动程序可能存在默认配置上的安全缺陷,使得SQL注入攻击变得更加容易。该漏洞的影响范围可能非常广泛。首先,攻击者可以通过SQL注入获取数据库中的敏感信息,如用户凭证、个人信息、商业机密等。其次,攻击者可以修改数据库内容,导致系统功能异常或数据丢失。在更严重的情况下,攻击者可能利用数据库权限提升攻击,获取服务器操作系统的控制权限。此外,SQL注入攻击还可能被用于执行分布式拒绝服务(DDoS)攻击,通过消耗数据库资源使系统瘫痪。

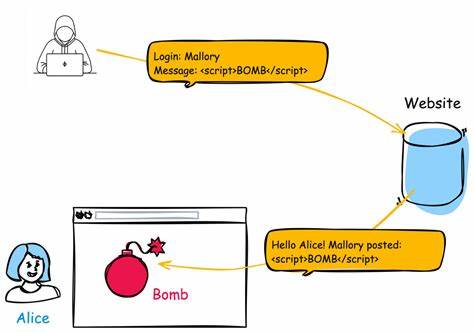
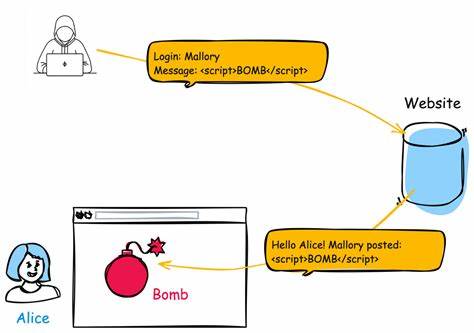
为了更好地理解CVE-2026-57702漏洞的威胁,我们可以通过一个简单的攻击演示来展示其潜在危害。假设有一个Web应用程序,其登录页面的验证逻辑如下:用户输入用户名和密码后,系统会构造SQL查询语句如下:SELECT * FROM users WHERE username = 'input_username' AND password = 'input_password'。如果应用程序未对输入进行过滤,攻击者可以输入用户名为admin' --,密码为任意值。这样构造的SQL语句将变为:SELECT * FROM users WHERE username = 'admin' --' AND password = '任意值'。由于SQL注释符号--会使后续的语句失效,因此攻击者可以绕过密码验证,直接登录到管理员账户。针对CVE-2026-57702漏洞,开发者和安全团队可以采取多种防护措施。
首先,应用程序应该对所有用户输入进行严格的验证和过滤。这包括检查输入的长度、格式和内容,确保其符合预期的规则。其次,开发者应该使用参数化查询或预编译语句,而不是直接拼接SQL语句。这种方法可以将用户输入与SQL语句分离,有效防止SQL注入攻击。此外,开发者还应该定期更新和修补数据库驱动程序和框架,确保使用最新的安全补丁。除了技术防护措施,组织还应该建立完善的安全管理流程。
这包括定期进行安全审计和渗透测试,识别和修复潜在的安全漏洞。此外,开发团队应该接受安全培训,了解常见的安全威胁和防护措施。组织还应该建立应急响应计划,以便在发现安全事件时能够迅速采取行动,减少损失。SQL注入漏洞的防护不仅仅是技术问题,更是一个综合性的安全管理问题。开发者、安全团队和管理层都需要共同努力,才能有效应对这种威胁。随着网络攻击手段的不断演变,SQL注入漏洞仍然是一个重要的安全挑战。
通过采取上述防护措施,组织可以显著降低SQL注入攻击的风险,保护其数据和系统的安全。在总结本文时,我们需要强调SQL注入漏洞的持久性和普遍性。尽管已经有多种防护技术和方法,但SQL注入攻击仍然是网络安全领域的重要威胁。CVE-2026-57702漏洞的出现再次提醒我们,安全防护需要持续的关注和改进。开发者应该在设计和实现应用程序时,始终将安全放在首位,采用最佳实践和安全编码标准。同时,组织应该建立全面的安全管理体系,确保所有环节都符合安全要求。
只有通过持续的努力和改进,才能有效应对SQL注入等安全威胁,保障数据和系统的安全。 。