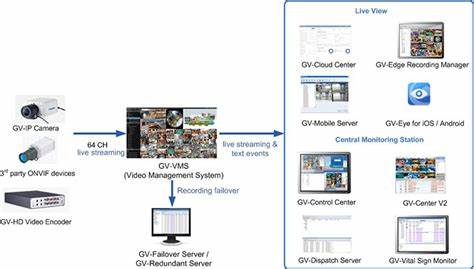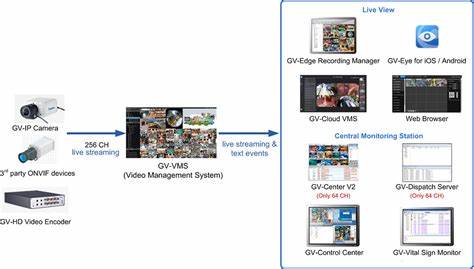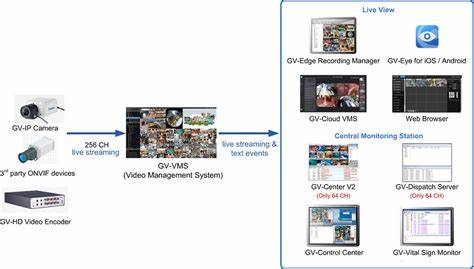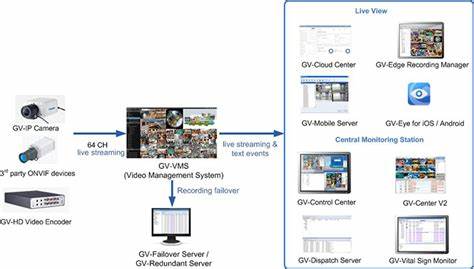
随着网络安全威胁日益复杂化,各类软件系统中的漏洞问题成为黑客攻击的主要切入点。近期发现的CVE-2026-57269漏洞,涉及广泛应用于视频监控管理系统中的GeoWebPlayer组件,其安全隐患引发了行业广泛关注。作为GV-VMS系统中的核心Web插件,该漏洞的存在可能对企业网络安全构成严重威胁。本文将从漏洞本质、影响范围、攻击手段到防护策略进行系统性分析,为相关用户提供全面的安全指南。GeoWebPlayer作为视频监控系统的重要组件,主要负责网页端的视频流播放功能。在GV-VMS系统中,它被称作Web Plugin或WS Player,主要用于实现跨平台的视频监控功能。
该组件通过浏览器插件形式集成到系统中,为用户提供直观的视频监控界面。然而,CVE-2026-57269漏洞的发现,揭示了该组件在安全设计上的潜在缺陷。从技术角度来看,该漏洞主要源于组件在处理特定类型数据时的输入验证不足。攻击者可以通过精心构造的恶意输入,绕过现有的安全机制,获取对系统的非法访问权限。这种攻击方式通常不需要物理接触设备,仅通过网络即可实施,使得防护难度大幅提升。更为严重的是,该漏洞可能被用于构建更复杂的攻击链,成为网络攻击的跳板。
漏洞的影响范围涵盖所有使用GeoWebPlayer组件的GV-VMS系统。考虑到该系统广泛应用于企业安全监控、公共设施管理等领域,漏洞的存在可能对多个行业产生连锁反应。例如,在金融机构中,监控系统的安全性直接关系到业务连续性;在政府部门,监控系统的安全性则涉及公共安全。因此,及时识别和修复该漏洞,对于维护整体网络安全生态至关重要。针对该漏洞的攻击手段主要包括代码注入和权限提升。攻击者可以通过注入恶意代码,获取对系统的控制权,进而窃取敏感数据或破坏系统功能。
更为复杂的攻击可能涉及多个漏洞的组合利用,形成更具破坏性的攻击链。因此,企业在应对该漏洞时,不仅需要修复单一漏洞,还需要建立完整的安全防护体系。为了有效应对CVE-2026-57269漏洞,企业可以采取以下防护措施。首先,及时更新系统软件,确保使用最新的安全补丁。其次,加强网络访问控制,限制不必要的外部访问。此外,定期进行安全审计和渗透测试,及时发现和修复潜在漏洞。
最后,建立完善的安全应急响应机制,确保在发生安全事件时能够迅速有效地应对。在实际应用中,许多企业可能面临资源有限的困境,无法及时更新系统或实施复杂的安全措施。在这种情况下,可以考虑采用第三方安全服务,由专业团队提供定期的安全检查和漏洞修复服务。这种方式不仅能够降低企业的安全风险,还能提高安全防护的专业性和有效性。随着网络安全威胁的不断演变,企业需要保持高度警惕,定期评估自身的安全防护措施。CVE-2026-57269漏洞的发现,再次提醒我们,安全防护不仅仅是技术问题,更是企业战略层面的重要考量。
通过建立完善的安全管理体系,企业可以有效降低安全风险,保障业务的稳定运行。在未来,随着物联网和云计算技术的广泛应用,视频监控系统的安全防护将面临更大的挑战。企业需要不断提升自身的安全防护能力,适应新的安全威胁。同时,行业标准和法规的完善,也将为企业的安全防护提供更强有力的支持。通过共同努力,我们可以构建更加安全的网络环境,保障企业和社会的安全。CVE-2026-57269漏洞的发现,为我们提供了一个重要的教训。
安全防护不是一劳永逸的工作,而是需要持续关注和改进的过程。企业在应对安全威胁时,不仅需要技术手段,还需要建立完善的安全文化和管理体系。通过不断提升安全防护能力,企业可以更好地应对未来的安全挑战,保障业务的稳定运行和发展。在总结中,CVE-2026-57269漏洞的分析和应对,为企业提供了宝贵的经验。通过加强安全防护,企业可以有效降低安全风险,保障业务的稳定运行。同时,行业的共同努力,也将为构建更加安全的网络环境奠定坚实基础。
在未来,随着技术的不断发展,安全防护将面临更大的挑战,但通过持续的努力和改进,我们可以应对这些挑战,保障企业和社会的安全。 。