QNAP 设备存在严重 XSS 漏洞 CVE-2026-41539:影响范围、修复建议及安全防护指南
近期发现 QNAP 多款设备存在跨站脚本注入(XSS)漏洞 CVE-2026-41539,本文详细分析该漏洞的影响范围、潜在风险及修复方案,并提供企业和个人用户的安全防护建议。
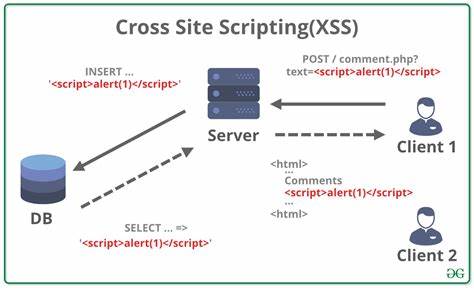
近期,网络安全研究人员发现 QNAP 多款设备存在严重的跨站脚本注入(XSS)漏洞,该漏洞编号为 CVE-2026-41539。该漏洞可能被恶意攻击者利用,导致用户数据泄露、网站篡改或其他恶意行为。本文将深入分析该漏洞的影响范围、潜在风险及修复方案,并提供企业和个人用户的安全防护建议。QNAP 作为全球知名的网络存储设备制造商,其产品广泛应用于企业和个人用户的数据存储和管理中。然而,近期发现的 CVE-2026-41539 漏洞可能对 QNAP 设备的安全性构成严重威胁。该漏洞属于跨站脚本注入(XSS)类型,攻击者可以通过注入恶意脚本,在用户浏览网页时执行非法操作,例如窃取会话 cookie、篡改网页内容或重定向用户到恶意网站。

根据安全研究人员的分析,该漏洞主要影响 QNAP 的多款 NAS 设备,包括但不限于 TS-x53D、TS-x73D、TVS-x73D 等系列产品。用户如果使用受影响的设备版本,可能面临数据泄露、账户被劫持或其他安全风险。因此,用户应尽快升级设备固件,以修复该漏洞并保护自身数据安全。为了帮助用户更好地理解该漏洞及其影响,本文将从以下几个方面进行详细说明。首先,我们将介绍跨站脚本注入(XSS)漏洞的基本概念及其危害。其次,我们将分析 CVE-2026-41539 漏洞的具体影响范围和攻击方式。
最后,我们将提供修复建议和安全防护措施,帮助用户有效防范此类漏洞。跨站脚本注入(XSS)是一种常见的网络安全漏洞,攻击者通过在网页中注入恶意脚本,在用户浏览网页时执行非法操作。XSS 漏洞通常分为存储型、反射型和 DOM 型三种。存储型 XSS 漏洞会将恶意脚本永久存储在服务器上,反射型 XSS 漏洞则通过 URL 参数传递恶意脚本,DOM 型 XSS 漏洞则通过修改 DOM 结构来执行恶意代码。CVE-2026-41539 漏洞属于反射型 XSS 漏洞,攻击者可以通过构造特定的 URL 参数,在用户访问受影响的网页时执行恶意脚本。该漏洞的影响范围较广,主要影响 QNAP 的多款 NAS 设备。

根据 QNAP 官方公告,受影响的设备版本包括 QTS 5.0.1 及更早版本。用户如果使用受影响的设备版本,可能面临以下风险:首先,攻击者可以通过注入恶意脚本,窃取用户的会话 cookie,从而劫持用户账户。其次,攻击者可以篡改网页内容,误导用户点击恶意链接或下载恶意软件。最后,攻击者还可以通过 XSS 漏洞执行其他恶意操作,例如发送垃圾邮件或进行 DDoS 攻击。为了修复该漏洞,QNAP 已经发布了最新的固件更新。用户应尽快访问 QNAP 官方网站,下载并安装最新的固件版本。
此外,用户还可以采取以下措施,进一步提高设备的安全性:首先,定期备份重要数据,以防止数据丢失或泄露。其次,启用设备的防火墙功能,限制外部访问。最后,定期检查设备日志,及时发现并处理异常行为。除了修复漏洞和采取安全措施外,用户还应提高自身的安全意识。例如,避免点击可疑的链接或下载未知来源的文件。此外,用户还应定期更新设备固件和安全补丁,以防范新型攻击。
通过采取以上措施,用户可以有效降低 XSS 漏洞带来的风险,保护自身数据安全。综上所述,QNAP 设备存在的 CVE-2026-41539 漏洞对用户的安全构成严重威胁。用户应尽快升级设备固件,并采取必要的安全措施,以防范此类漏洞。同时,用户还应提高自身的安全意识,定期更新设备固件和安全补丁,以保护自身数据安全。通过采取以上措施,用户可以有效降低 XSS 漏洞带来的风险,确保设备的安全稳定运行。 。