深度解析CVE-2023-24124漏洞:Jensen of Scandinavia Eagle 1200AC路由器安全风险与防护指南
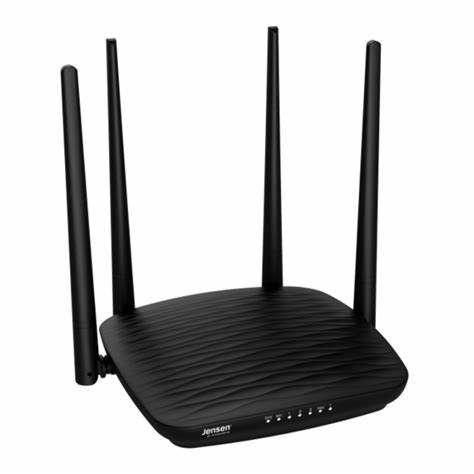
近期,网络安全研究人员在Jensen of Scandinavia品牌的Eagle 1200AC型号路由器中发现了一个严重的安全漏洞,编号为CVE-2023-24124。该漏洞存在于V15.03.06.33_en固件版本中,可能对用户的网络安全构成重大威胁。本文将从漏洞的技术特征、潜在影响、修复方案以及用户防护措施等多个方面进行深入探讨,帮助读者全面了解这一安全事件,并采取有效的防范措施。Jensen of Scandinavia作为丹麦知名的网络设备制造商,其Eagle 1200AC路由器凭借稳定的性能和丰富的功能在市场上拥有较高的用户基数。然而,任何网络设备都可能存在安全漏洞,CVE-2023-24124的发现再次提醒我们,网络安全防护需要持续关注和更新。该漏洞的具体技术细节目前尚未完全公开,但根据已知信息,它可能涉及设备的核心功能模块,攻击者可能通过特定的网络请求触发漏洞,从而获得对设备的非法控制权限。

从技术角度来看,CVE-2023-24124漏洞的危害性主要体现在两个方面。首先,攻击者可能利用该漏洞执行远程代码,这意味着黑客无需物理接触设备即可通过网络渠道对其进行操控。其次,漏洞可能导致设备的认证机制失效,使得攻击者能够绕过正常的登录验证过程,直接访问路由器的管理界面。这种情况对用户的隐私和数据安全构成了严重威胁,尤其是在企业网络环境中,可能导致整个网络系统的安全性受到影响。针对CVE-2023-24124漏洞,Jensen of Scandinavia公司已经启动了紧急的安全响应机制。根据官方公告,该公司正在开发针对性的补丁程序,以修复该漏洞。
用户应密切关注官方网站的更新通知,及时下载并安装最新的固件版本。在补丁发布之前,用户可以采取一些临时的防护措施来降低风险。例如,限制路由器的管理界面访问权限,仅允许信任的IP地址进行连接;定期更换路由器的默认登录密码,确保密码的复杂性和安全性;启用设备的防火墙功能,阻止来自未知来源的可疑请求。除了技术层面的防护措施,用户还应提高自身的网络安全意识。网络攻击往往利用用户的疏忽大意来实施,因此定期检查设备的安全状态,了解最新的网络安全动态,都是非常必要的。此外,用户应避免使用过于复杂的网络配置,简化设备的管理界面,减少潜在的攻击面。

对于企业用户,建议定期进行网络安全审计,确保所有设备的安全配置符合行业标准。CVE-2023-24124漏洞的发现再次提醒我们,网络安全是一个持续的过程,需要制造商、用户和网络安全专家的共同努力。Jensen of Scandinavia作为一家负责任的企业,已经采取了积极的措施来应对这一安全事件。用户也应积极配合,采取必要的防护措施,共同维护网络安全环境。随着物联网设备的普及,网络安全问题将变得更加复杂和多样化,只有通过不断的学习和改进,才能有效应对各种安全威胁。在未来,随着网络技术的发展,网络设备的安全性将面临更大的挑战。
制造商需要在设计阶段就考虑安全因素,采用更加先进的安全技术来保护设备。用户也需要提高安全意识,定期更新设备固件,遵循安全最佳实践。只有通过全方位的安全防护,才能有效应对日益复杂的网络安全威胁,确保用户的网络环境安全稳定。总结来看,CVE-2023-24124漏洞的发现虽然引发了对Jensen of Scandinavia Eagle 1200AC路由器安全性的担忧,但通过及时的修复和用户的积极配合,这一安全事件完全可以得到有效控制。网络安全是一个需要持续关注的领域,只有通过不断的学习和改进,才能确保我们的网络环境安全可靠。希望本文的分析能够帮助读者更好地理解这一安全事件,并采取适当的防护措施,共同维护网络安全。
。