深度解析CVE-2026-57364漏洞:WPDeveloper Bet...中的输入量验证缺陷及安全防护策略
加密活动与会议 去中心化金融 (DeFi) 新闻 元宇宙与虚拟现实
钱财 qian.cx
分享: Telegram X
本文详细分析了WPDeveloper Bet...插件中的CVE-2026-57364漏洞,探讨其成因、影响及修复方案,并提供针对WordPress站点的安全防护建议,帮助用户提升网站安全性。

本文详细分析了WPDeveloper Bet...插件中的CVE-2026-57364漏洞,探讨其成因、影响及修复方案,并提供针对WordPress站点的安全防护建议,帮助用户提升网站安全性。

近期,安全研究人员发现WPDeveloper Bet...插件存在严重的输入量验证缺陷,该漏洞被编号为CVE-2026-57364。这一漏洞属于输入验证不足类型,可能导致恶意用户通过精心构造的输入数据绕过系统限制,进而执行非法操作。本文将从漏洞成因、影响范围、修复方案以及预防措施等多个角度进行深入探讨,帮助WordPress站点管理员全面了解这一安全威胁并采取有效的防护措施。WPDeveloper Bet...作为一款广泛应用于WordPress平台的插件,主要用于实现特定功能的扩展。然而,在其最新版本中,开发者在处理用户输入数据时存在严重的验证不足问题。具体来说,当用户提交的输入数据量超出预期范围时,插件并未进行有效的验证和限制,导致攻击者可以利用这一漏洞执行大量数据操作,甚至可能引发系统崩溃或数据泄露。

从技术角度来看,CVE-2026-57364漏洞的核心问题在于输入量的验证机制缺失。在正常情况下,开发者应当对用户提交的数据进行严格的范围检查,确保其符合系统预期。然而,WPDeveloper Bet...插件在处理某些特定输入时,未能有效执行这一步骤,为攻击者提供了可乘之机。攻击者可以通过构造超大量的输入数据,触发系统资源耗尽,进而达到拒绝服务或数据篡改的目的。该漏洞的影响范围可能涉及所有安装了WPDeveloper Bet...插件的WordPress站点。由于WordPress平台的广泛应用,这一漏洞可能对大量网站构成威胁。

攻击者可以利用该漏洞执行多种恶意操作,包括但不限于数据库注入、文件上传、权限提升等。此外,由于漏洞的存在,攻击者还可能利用系统资源耗尽的方式,对目标站点进行拒绝服务攻击,导致网站无法正常运行。针对CVE-2026-57364漏洞,WPDeveloper团队已经发布了官方修复补丁。站点管理员应当尽快升级到最新版本,以消除安全隐患。此外,管理员还应当定期检查插件和主题的更新,确保所有组件均处于最新安全状态。除了升级补丁之外,管理员还应当采取以下预防措施:首先,启用WordPress的自动更新功能,确保系统和插件始终保持最新状态;其次,定期备份网站数据,以便在发生安全事件时能够快速恢复;最后,考虑使用安全插件如Wordfence或Sucuri,以增强网站的防护能力。

在日常运维中,站点管理员还应当加强对用户输入的验证和过滤。例如,可以使用正则表达式对输入数据进行格式检查,确保其符合预期;同时,限制输入数据的长度和数量,防止攻击者通过大量数据操作耗尽系统资源。此外,管理员还应当定期审计网站日志,及时发现并处理异常访问行为。CVE-2026-57364漏洞的发现和修复,再次提醒WordPress站点管理员要高度重视网站安全。安全不仅仅是技术问题,更是一种责任。站点管理员应当定期进行安全评估,识别潜在的安全风险,并采取相应的防护措施。

同时,管理员还应当保持对安全技术的学习和更新,以应对不断变化的网络威胁。随着互联网技术的快速发展,网络安全威胁也在不断演变。WPDeveloper Bet...插件中的CVE-2026-57364漏洞,只是众多安全威胁中的一个例子。站点管理员应当保持警惕,定期检查网站安全状态,确保网站的稳定运行和数据安全。通过采取积极的安全防护措施,管理员可以有效降低网站遭受攻击的风险,保障用户数据的安全。在总结本文时,我们希望站点管理员能够充分认识到CVE-2026-57364漏洞的严重性,并采取相应的防护措施。

安全是一个持续的过程,需要管理员的持续关注和努力。通过不断提升安全意识和技术能力,管理员可以更好地应对网络安全挑战,保障网站的安全稳定运行。 。
精选推荐 数字资产常用交易与安全工具
下一步
本文详细探讨了CVE-2026-22097漏洞的技术细节,分析其对设备安全的潜在影响,并提供防护建议,帮助企业和个人用户提升固件更新安全性。
2026年07月13号 18点55分18秒 深度解析CVE-2026-22097:固件更新机制缺陷与安全风险全面分析

本文详细探讨了CVE-2026-22097漏洞的技术细节,分析其对设备安全的潜在影响,并提供防护建议,帮助企业和个人用户提升固件更新安全性。

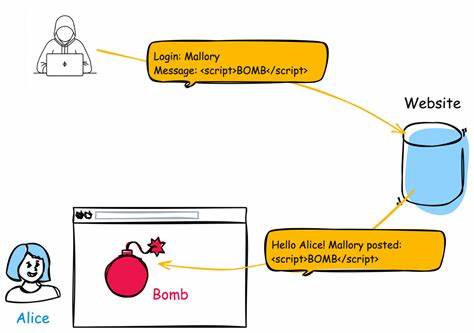
本文详细分析了CVE-2026-57369漏洞的技术细节,探讨了跨站脚本攻击(XSS)的成因、影响及企业应如何构建有效的安全防护体系,帮助读者全面理解这一关键网络安全威胁。
2026年07月13号 18点55分43秒 深度解析CVE-2026-57369:跨站脚本攻击(XSS)漏洞的成因与防护策略

本文详细分析了CVE-2026-57369漏洞的技术细节,探讨了跨站脚本攻击(XSS)的成因、影响及企业应如何构建有效的安全防护体系,帮助读者全面理解这一关键网络安全威胁。

本文详细分析了FluxBuilder MStore API中发现的CVE-2026-57375缺失授权漏洞,探讨其潜在影响、技术细节及企业应对措施,帮助读者全面了解该漏洞的安全威胁与防护方案。
2026年07月13号 18点56分07秒 深度解析CVE-2026-57375:FluxBuilder MStore API缺失授权漏洞的安全风险与应对策略

本文详细分析了FluxBuilder MStore API中发现的CVE-2026-57375缺失授权漏洞,探讨其潜在影响、技术细节及企业应对措施,帮助读者全面了解该漏洞的安全威胁与防护方案。

本文详细分析了CVE-2026-57378漏洞的技术细节,探讨其对网络安全的潜在威胁,并提供针对性的防护建议,帮助企业和开发者有效应对此类权限管理漏洞。
2026年07月13号 18点56分28秒 深入解析CVE-2026-57378:Phil Kurth Advanced Forms权限缺失漏洞的安全风险与应对策略

本文详细分析了CVE-2026-57378漏洞的技术细节,探讨其对网络安全的潜在威胁,并提供针对性的防护建议,帮助企业和开发者有效应对此类权限管理漏洞。

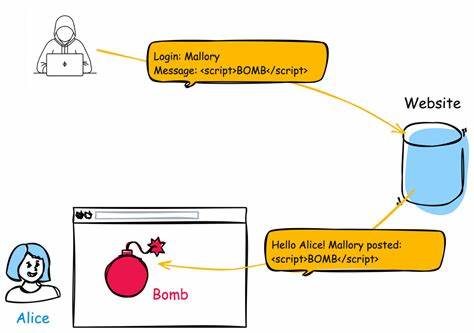
本文详细分析了CVE-2026-57381跨站脚本攻击漏洞的技术细节,探讨其成因、影响范围及企业应对策略,为网络安全从业者提供实用防护指南。
2026年07月13号 18点56分59秒 深度解析CVE-2026-57381:跨站脚本攻击(XSS)漏洞的成因与防护策略

本文详细分析了CVE-2026-57381跨站脚本攻击漏洞的技术细节,探讨其成因、影响范围及企业应对策略,为网络安全从业者提供实用防护指南。

本文详细分析了Mattermost平台中CVE-2026-9597漏洞的技术细节,探讨其潜在风险及影响范围,并提供完整的修复方案和安全建议,帮助企业用户保护数据安全。
2026年07月13号 18点57分21秒 深度解析CVE-2026-9597漏洞:Mattermost安全漏洞的影响与修复指南

本文详细分析了Mattermost平台中CVE-2026-9597漏洞的技术细节,探讨其潜在风险及影响范围,并提供完整的修复方案和安全建议,帮助企业用户保护数据安全。

深入解析PrestaShop 8.2.1版本中的CVE-2026-14846漏洞,探讨其潜在影响、技术细节及企业应对方案,助力电商平台提升安全防护能力。
2026年07月13号 18点57分40秒 PrestaShop 8.2.1漏洞分析:CVE-2026-14846的安全风险与应对策略

深入解析PrestaShop 8.2.1版本中的CVE-2026-14846漏洞,探讨其潜在影响、技术细节及企业应对方案,助力电商平台提升安全防护能力。