ToxicPanda 恶意软件滥用 Android VPN 机制封锁 Google Play:深度分析与防护指南
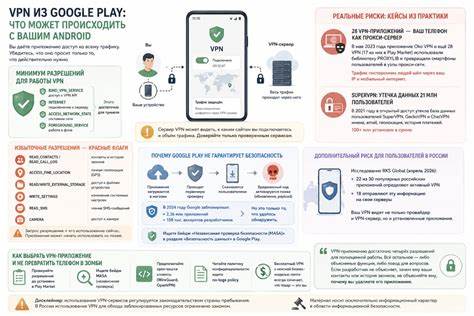
全面剖析 ToxicPanda 2.0 如何利用 Android VPNService API、辅助功能与无线 ADB 渗透用户设备,揭示其针对银行和加密应用的攻击手法,并提供切实可行的防御建议。
近年来,针对 Android 平台的恶意软件呈现出高度专业化与模块化的发展趋势。ToxicPanda(亦称 TgToxic)作为其中最具代表性的银行木马之一,自 2022 年首次被发现以来便持续演化,不断引入新的攻击技术与隐蔽手段。根据 Zimperium 安全研究团队的最新报告,ToxicPanda 的最新版本已经升级为一款功能完备的远程访问木马(RAT),能够执行多达 167 条远程指令,并将其攻击目标扩展至全球 16 个国家共 349 款银行、金融、加密货币与电子钱包应用。尤为引人注目的是,该恶意软件巧妙地滥用 Android 系统中本应用于保护用户隐私的 VPNService API,通过建立本地 VPN 连接来封锁与 Google Play 的通信,从而逃避 Google Play Protect 的安全检测与官方更新机制。本文将从技术原理、攻击流程、目标范围以及防护策略等多个维度,对 ToxicPanda 的最新特性进行深度剖析。 一、ToxicPanda 的演进背景与威胁态势 ToxicPanda 最初出现在 2022 年 7 月,其早期版本主要通过短信钓鱼链接进行传播,伪装成合法应用诱导用户下载。

一旦安装,它会利用 Android 系统的无障碍服务(Accessibility Service)获取高级权限,随后叠加伪造的登录界面以窃取用户的银行凭证。早期的 ToxicPanda 主要针对东南亚地区的金融应用,攻击目标相对有限。然而,随着开发者的不断迭代,ToxicPanda 逐渐演变成一款具备远程控制、屏幕录制、键盘记录、自动点击等多种功能的复合型恶意软件,对全球金融安全构成了严重威胁。 最新版本的 ToxicPanda 2.0 标志着该恶意软件进入了一个全新的阶段。研究人员指出,与前代相比,2.0 版本不仅在命令集上有了显著扩展,更引入了多项创新性的攻击技术。其中最值得关注的包括:通过 VPNService 机制封锁 Google Play、自动启用无线 ADB 调试并获取 shell 访问权限、动态更新目标应用列表以及针对特定厂商的省电策略绕过等。
这些技术的组合使得 ToxicPanda 能够长期潜伏于受感染设备中,持续窃取敏感信息,给受害者带来巨大的经济损失与隐私风险。 二、滥用 VPNService API:隐蔽而高效的反检测手段 Android 系统自 4.4 版本起引入了 VPNService API,其初衷是为开发者提供一种在用户设备上创建本地 VPN 通道的能力,以便实现流量加密、远程访问企业内网或绕过地域限制等合法用途。然而,这一设计同时也为恶意软件提供了可乘之机。ToxicPanda 正是看准了这一点,通过精心设计的社工手段诱骗用户授予 VPN 权限。 在具体实现上,ToxicPanda 会在安装后通过伪造的安全提示或系统通知,要求用户允许应用创建 VPN 连接。由于该请求界面与系统原生提示高度相似,且许多用户对 VPN 权限的具体含义缺乏了解,因此往往会不假思索地点击确认。

一旦权限被授予,恶意软件便会在后台静默建立一个本地 VPN 接口,并通过该接口将设备的网络流量进行重定向或过滤。ToxicPanda 利用这一机制将 Google Play 和 Google Play Services 的相关域名加入黑名单,使得设备无法与应用商店服务器进行正常通信。 这种封锁行为带来了多重恶意效果。首先,被感染设备无法检查已安装应用的更新,这意味着即使 Google 后续发现了某个应用的恶意行为并发布了安全更新,受害者也无法及时获取修复。其次,Google Play Protect 的实时扫描功能依赖于与 Google 服务器的通信,被封锁后该功能将完全失效,使恶意软件得以逃避检测。最后,恶意软件还能通过控制 VPN 通道来监控和篡改用户的网络流量,为后续的中间人攻击奠定基础。
三、无线 ADB 调试:获取 shell 权限的关键一步 在成功建立本地 VPN 并切断与 Google Play 的联系后,ToxicPanda 便会着手获取更高层级的系统访问权限。Android 系统的调试桥(ADB,Android Debug Bridge)本是开发者用于应用调试的官方工具,提供了包括 shell 命令执行、应用安装、日志查看等在内的强大功能。ToxicPanda 通过自动启用无线调试功能,并利用 Android 系统的配对机制获取到六位数配对码和连接端口,最终成功在本地与 ADB 服务建立连接。 这一过程涉及多个关键步骤。首先,恶意软件会通过无障碍服务模拟用户操作,进入系统设置中的开发者选项页面。在 Android 9 及更高版本中,无线调试选项默认处于隐藏状态,需要用户在关于手机页面连续点击多次版本号才能激活。
ToxicPanda 能够自动完成这一系列操作,并在启用无线调试后通过界面解析或屏幕截图的方式提取出配对码与端口信息。随后,它在本地发起 ADB 配对请求,利用提取的凭证完成身份验证,从而获得与系统 ADB 守护进程通信的能力。 通过这一 ADB 通道,ToxicPanda 能够执行一系列高权限操作,包括静默安装额外载荷、授予危险权限、修改系统配置等。值得注意的是,ADB shell 在某些场景下拥有比普通应用更高的权限边界,这使得恶意软件可以绕过 Android 标准权限模型的诸多限制。例如,Android 13 及更高版本对部分危险权限的授予增加了额外的用户确认环节,但通过 ADB 命令则可以直接绕过这些限制。ToxicPanda 利用这一特性,悄无声息地获取了短信读写、联系人访问、存储读写等高敏感权限,为后续的金融诈骗活动铺平道路。
四、广泛的目标覆盖:349 款应用与 16 个国家 ToxicPanda 2.0 的攻击目标范围之广令人震惊。根据 Zimperium 的分析报告,该恶意软件内置的覆盖应用列表涵盖了来自全球 16 个国家的 349 款应用,其中包括银行客户端、加密货币交易所、支付平台、电子钱包以及各类金融科技服务。在欧洲,意大利、西班牙、葡萄牙、法国和德国是受攻击最为严重的地区;在亚太地区,泰国、印度尼西亚、马来西亚、菲律宾和越南成为主要目标;而美洲的巴西、墨西哥、美国和哥伦比亚也未能幸免。 除了主流的银行应用外,ToxicPanda 还将攻击矛头指向了大量区域性金融服务和新兴的数字银行平台。这些应用往往在安全防护上投入相对有限,更容易成为恶意软件的攻击目标。更为危险的是,ToxicPanda 2.0 引入了动态目标更新机制,其内置的命令控制(C2)服务器可以随时下发新的应用列表,使恶意软件能够迅速适应不断变化的攻击环境。
这种灵活性使得传统的基于特征码的检测方法难以有效应对。 研究报告还揭示了一个独立的 PIN 码窃取模块,该模块专门针对超过 140 款应用进行屏幕录制与键盘记录,从而捕获用户的解锁密码、支付密码以及各类身份验证信息。考虑到现代金融应用普遍采用多因素认证机制,攻击者不仅需要窃取密码,还需要实时获取短信验证码或生物特征信息。ToxicPanda 通过申请短信读取权限并持续监听通知栏,能够在用户毫无察觉的情况下截获这些关键验证信息,从而完成对账户的完全控制。 五、绕过厂商省电策略的 autoBoot 命令 Android 生态系统的碎片化一直是大规模恶意软件攻击面临的主要挑战之一。不同设备厂商为了提升续航表现,往往会在原生 Android 基础上加入自家的省电管理机制,这些机制会在特定条件下自动终止后台运行的应用。
对于依赖持续监听通知或维持长连接以窃取信息的银行木马而言,这类机制是致命的威胁。 ToxicPanda 的开发者显然深谙此道。在 2.0 版本中,他们专门设计了一条名为 autoBoot 的远程命令,该命令能够通过检测设备型号识别出制造商,并在获取必要权限后自动打开相应的自启动与电池优化设置页面。命令支持的主流厂商包括小米、OPPO、Vivo、三星和华为,几乎涵盖了 Android 市场份额的绝大部分。针对每个厂商的不同设置路径,autoBoot 命令通过无障碍服务模拟用户操作,将恶意应用加入白名单或允许其后台运行,从而确保自身能够长期驻留于设备之中。 这种针对性的设计反映了攻击者对 Android 生态系统的深入研究。
通过在合适的时机触发 autoBoot 命令(例如在用户首次完成某项操作后),恶意软件能够在用户毫无察觉的情况下完成自启动配置,显著降低了被发现的风险。 六、屏幕劫持与全屏伪装:社工攻击的新高度 ToxicPanda 在用户界面的伪装方面也达到了新的高度。研究人员发现,新版本中包含多个精心设计的全屏覆盖界面,用于在特定情况下隐藏恶意活动或诱导用户输入敏感信息。其中最具代表性的是所谓的"系统更新"提示界面,该界面在视觉上高度模仿 Android 官方的系统更新通知,包括图标、配色与文案都经过了精心打磨。 当用户误以为这是真正的系统更新时,便会按照提示进行操作,而恶意软件则趁机在后台执行关键操作,例如下载额外载荷、配置 C2 连接或提取设备信息。此外,ToxicPanda 还具备替换锁屏界面的能力,这意味着即使设备处于锁屏状态,恶意软件依然可以截获用户输入的 PIN 码、图案锁或密码。
这种攻击方式对设备安全构成了根本性的威胁,因为锁屏作为设备的第一道防线一旦被突破,所有存储在设备中的数据都将暴露无遗。 值得注意的是,这些全屏覆盖界面的触发时机往往经过精心设计,例如在用户刚刚解锁设备、正在进行银行交易或访问加密钱包时弹出,最大化其欺骗效果。 七、攻击链全景:从感染到资金窃取 综合上述各项技术,我们可以勾勒出 ToxicPanda 2.0 的完整攻击链。攻击通常始于用户通过短信、即时通讯工具或第三方应用商店接触到伪装成合法应用的恶意程序。一旦用户下载并安装,恶意软件会首先请求一系列看似合理的权限,包括短信读取、联系人访问、存储读写等。随后,它会展示一个伪造的 VPN 连接请求,利用社工手段获取 VPNService 权限。
通过该 VPN 通道,恶意软件立即封锁与 Google Play 的通信,逃避安全检测。 在切断官方更新渠道后,ToxicPanda 利用无障碍服务自动启用无线 ADB 调试,提取配对凭证并获取 shell 访问权限。通过 ADB 通道,它绕过标准权限请求机制,授予自身更多高风险权限,并安装额外的载荷模块。autoBoot 命令的部署确保了恶意软件能够持续在后台运行,即使设备重启或进入省电模式也不会被终止。 一旦稳定驻留,ToxicPanda 便开始等待用户打开目标应用。当用户启动其银行或加密钱包应用时,恶意软件会通过无障碍服务检测到这一行为,并在应用之上叠加一个伪造的登录界面。
由于该界面与真实应用界面高度相似,用户往往会毫无怀疑地输入自己的凭证。随后,窃取到的凭证会被立即上传至 C2 服务器,攻击者便可利用这些信息登录真实账户进行资金转移。 为了绕过双因素认证,ToxicPanda 持续监听设备上的短信和通知,截获银行发送的验证码或推送通知。结合窃取到的密码和实时验证码,攻击者能够完成对受害者账户的完全控制,从中进行未授权交易或窃取加密资产。 八、检测与防御:多层次的应对策略 面对 ToxicPanda 这样高度复杂的威胁,单一的防御手段显然不足以应对。普通用户、企业 IT 部门以及安全研究机构需要采取多层次的综合防护策略。
对于普通用户而言,最重要的原则是保持警惕并养成良好的安全习惯。始终通过 Google Play 官方商店下载应用,对于来自短信、社交媒体或第三方网站的下载链接应保持高度怀疑。在安装任何应用时,仔细审查其请求的权限,对于来源不明或功能与权限不匹配的应用应坚决拒绝。VPNService 权限的授予尤其需要谨慎,因为该权限一旦授予,应用便能监控和控制设备的全部网络流量。定期检查设备中已安装的应用列表,对于不再使用或来源可疑的应用应及时卸载。 启用 Google Play Protect 并保持其最新状态是重要的基础防护措施。
该服务能够扫描已安装的应用并检测潜在的恶意行为,但需要与 Google 服务器保持通信才能发挥作用。如果发现 Play Protect 被禁用或无法正常运行,应立即进行排查。同时,及时更新设备和应用程序,确保已知漏洞得到修复,也是降低感染风险的有效手段。 对于企业用户和管理员而言,部署移动设备管理(MDM)解决方案能够提供更全面的保护。通过 MDM 策略,可以限制员工设备上可安装的应用范围,强制要求设备保持最新安全更新,并监控异常的网络行为。针对金融行业等高风险领域,建议采用零信任架构,对所有访问企业资源的移动设备进行严格的身份验证和持续监控。
安全研究机构和反病毒厂商则需要不断更新检测规则和特征库,特别是针对 VPNService 滥用、ADb 自动启用等新型攻击技术的行为检测能力。基于机器学习的异常行为检测模型能够在传统特征码失效时提供有效的补充防护。 九、行业反思与未来展望 ToxicPanda 的演化过程反映了 Android 安全生态系统中多个深层次问题。首先,系统的开放性在为开发者提供创新空间的同时,也为恶意软件提供了丰富的攻击面。VPNService、Accessibility Service 等本应用于保护用户隐私和提升使用体验的 API,在错误的手中成为了强大的攻击武器。Android 平台需要进一步收紧这些高权限 API 的使用规范,例如增加更严格的用户确认流程或行为监控机制。
其次,设备厂商的定制化系统在带来差异化功能的同时,也增加了恶意软件的攻击向量。autoBoot 命令的存在表明,攻击者正在系统性地研究各厂商的安全机制,并针对性地开发绕过技术。厂商在设计省电策略时,应充分考虑安全影响,避免为追求续航而牺牲设备安全性。 最后,用户教育始终是网络安全防护中不可或缺的一环。许多成功的恶意软件攻击都依赖于用户的疏忽或缺乏安全意识。通过普及网络安全知识,提高用户对钓鱼攻击、恶意应用和异常权限请求的识别能力,可以从源头上降低感染风险。
随着移动金融和数字资产的快速发展,针对 Android 平台的恶意软件攻击只会变得更加复杂和频繁。ToxicPanda 的最新版本为我们敲响了警钟:在这个万物互联的时代,安全威胁已经渗透到我们日常生活的每一个角落。只有通过技术、流程和教育的紧密结合,构建起立体化的防护体系,才能在这场永无止境的攻防博弈中占据主动。 。




