深度解析CVE-2026-48286漏洞:Adobe Campaign Classic安全风险与应对策略

山寨币更新 加密初创公司与风险投资
钱财 qian.cx
分享: Telegram X
本文详细分析Adobe Campaign Classic 7.4.3及更早版本存在的CVE-2026-48286漏洞,探讨其影响范围、潜在风险以及企业应采取的安全防护措施,帮助IT管理者和安全专家有效应对此类安全威胁。

本文详细分析Adobe Campaign Classic 7.4.3及更早版本存在的CVE-2026-48286漏洞,探讨其影响范围、潜在风险以及企业应采取的安全防护措施,帮助IT管理者和安全专家有效应对此类安全威胁。

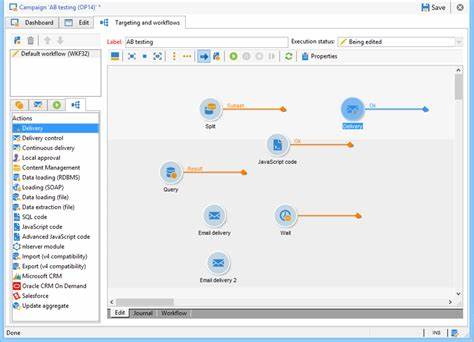
近期,Adobe官方发布了关于Adobe Campaign Classic(ACC)的重要安全公告,指出该软件7.4.3构建版本9396及更早版本存在严重安全漏洞,编号为CVE-2026-48286。这一漏洞的发现引发了广泛关注,因为Adobe Campaign Classic作为企业级营销自动化平台,广泛应用于全球各大企业的客户关系管理和营销活动中。本文将从漏洞的技术特征、影响范围、潜在风险以及企业应采取的应对措施等多个维度进行深入分析,为IT管理者和安全专家提供全面的安全指南。Adobe Campaign Classic作为一款功能强大的营销自动化工具,主要用于企业的客户关系管理、营销活动执行和数据分析。其核心功能包括电子邮件营销、跨渠道营销、客户分析等。然而,任何软件都可能存在安全漏洞,而CVE-2026-48286的发现正是对这一现实的再次印证。

根据Adobe的官方公告,该漏洞可能允许攻击者通过特定方式获取敏感信息或执行恶意操作,从而对企业的数据安全构成严重威胁。从技术角度来看,CVE-2026-48286漏洞的具体表现可能涉及输入验证不足、权限管理缺陷或系统配置错误等。虽然Adobe尚未公开漏洞的详细技术细节,但根据行业经验,此类漏洞通常可以通过精心构造的请求或数据包触发,导致系统执行非预期的操作。攻击者可能利用该漏洞获取系统权限、窃取客户数据或执行其他恶意活动,对企业的声誉和业务连续性造成严重影响。对于企业而言,Adobe Campaign Classic的安全性至关重要,因为该平台通常处理大量客户数据和营销活动信息。一旦漏洞被利用,可能导致客户数据泄露、营销活动中断或系统瘫痪,从而对企业的业务运营和客户信任造成不可逆的损害。

因此,企业必须高度重视此类安全漏洞,并采取积极的应对措施。针对CVE-2026-48286漏洞,Adobe已经发布了相应的安全补丁。企业应立即检查当前使用的Adobe Campaign Classic版本,并确保及时升级到最新的安全版本。此外,企业还应加强系统监控和日志审计,及时发现和阻止任何可疑的活动。同时,建议企业定期进行安全评估和渗透测试,以确保系统的整体安全性。除了技术层面的应对措施,企业还应加强员工的安全意识培训。

因为许多安全漏洞的利用都需要攻击者与内部员工的配合,例如通过钓鱼邮件或社会工程学手段获取系统访问权限。通过定期的安全培训,员工可以更好地识别和防范此类攻击,从而降低企业的安全风险。此外,企业还应建立完善的应急响应计划。一旦发现系统存在安全漏洞或遭受攻击,企业应能够迅速启动应急响应流程,包括隔离受影响的系统、恢复数据和业务功能等。这不仅有助于减少攻击造成的损失,还能提升企业在客户和合作伙伴心中的信任度。在应对安全漏洞的过程中,企业还应考虑与第三方安全服务提供商合作。

专业的安全服务提供商可以提供定期的安全评估、漏洞扫描和渗透测试等服务,帮助企业发现和修复潜在的安全问题。此外,第三方安全服务提供商还可以提供24/7的安全监控和响应服务,确保企业的系统安全。除了技术和管理层面的措施,企业还应加强与供应商和合作伙伴的安全协作。因为Adobe Campaign Classic通常与多个第三方系统和服务集成,任何一个环节的安全漏洞都可能影响整个系统的安全性。因此,企业应与供应商和合作伙伴建立安全协作机制,定期交换安全信息和威胁情报,共同提升整个生态系统的安全水平。在应对CVE-2026-48286漏洞的过程中,企业还应关注相关的法律和合规要求。

例如,根据《个人信息保护法》等法律法规,企业有义务保护客户的个人信息安全。一旦发生数据泄露事件,企业可能面临法律诉讼和监管处罚。因此,企业应确保其安全措施符合相关法律法规的要求,并建立完善的合规管理体系。总结来说,CVE-2026-48286漏洞的发现再次提醒企业,安全是一个持续的过程,而非一劳永逸的解决方案。企业必须定期评估其系统的安全性,并采取积极的措施应对新出现的安全威胁。通过技术升级、安全培训、应急响应计划、第三方合作和合规管理等多方面的努力,企业可以有效降低安全风险,保护其业务和客户数据的安全。

在未来,随着数字化转型的加速和云计算、大数据等技术的广泛应用,企业面临的安全威胁将更加复杂和多样化。因此,企业必须不断提升其安全能力,建立全面的安全防护体系。只有这样,企业才能在数字化时代中安全地发展和增长。 。
精选推荐 数字资产常用交易与安全工具
下一步
本文详细分析Google Chrome浏览器中发现的Type Confusion漏洞CVE-2026-13776,探讨其攻击机制、影响范围及用户如何有效防护,帮助读者全面了解这一网络安全威胁。
2026年07月02号 01点08分54秒 深度解析Google Chrome漏洞CVE-2026-13776:Type Confusion攻击的威胁与防护指南

本文详细分析Google Chrome浏览器中发现的Type Confusion漏洞CVE-2026-13776,探讨其攻击机制、影响范围及用户如何有效防护,帮助读者全面了解这一网络安全威胁。

本文详细分析了Google Chrome Windows版本中发现的CVE-2026-13844 Use-after-free漏洞,探讨其成因、影响范围及修复建议,帮助用户了解该安全威胁并采取有效防护措施。
2026年07月02号 01点09分14秒 深度解析CVE-2026-13844:Google Chrome Windows版本更新器Use-after-free漏洞详解

本文详细分析了Google Chrome Windows版本中发现的CVE-2026-13844 Use-after-free漏洞,探讨其成因、影响范围及修复建议,帮助用户了解该安全威胁并采取有效防护措施。

本文详细分析了Google Chrome浏览器中发现的CVE-2026-13848漏洞,探讨其成因、影响范围及远程攻击可能性,并提供针对性的安全防护建议,帮助用户保护个人数据安全。
2026年07月02号 01点09分35秒 深度解析CVE-2026-13848:Google Chrome 150.0.7871.47前版本的Use-after-free漏洞及安全防护指南

本文详细分析了Google Chrome浏览器中发现的CVE-2026-13848漏洞,探讨其成因、影响范围及远程攻击可能性,并提供针对性的安全防护建议,帮助用户保护个人数据安全。

本文详细分析了Firefox 152.0.3版本中发现的内存安全漏洞CVE-2026-14241,探讨其技术细节、潜在风险以及用户应对策略,帮助读者全面了解这一安全事件的影响和防护措施。
2026年07月02号 01点09分56秒 深度解析Firefox 152.0.3中的内存安全漏洞(CVE-2026-14241)及其影响

本文详细分析了Firefox 152.0.3版本中发现的内存安全漏洞CVE-2026-14241,探讨其技术细节、潜在风险以及用户应对策略,帮助读者全面了解这一安全事件的影响和防护措施。

本文详细分析了Google Chrome for iOS中发现的CVE-2026-13808数据验证不足漏洞,探讨其影响范围、技术细节及用户应对策略,帮助读者全面了解该安全事件并采取有效防护措施。
2026年07月02号 01点10分16秒 深度解析CVE-2026-13808:iOS版Chrome数据验证漏洞及安全防护指南

本文详细分析了Google Chrome for iOS中发现的CVE-2026-13808数据验证不足漏洞,探讨其影响范围、技术细节及用户应对策略,帮助读者全面了解该安全事件并采取有效防护措施。

本文详细分析Google Chrome Mac版本更新器存在的Use-after-free漏洞CVE-2026-13827,探讨其技术原理、影响范围及修复方案,并提供用户安全防护建议。
2026年07月02号 01点10分36秒 深度解析CVE-2026-13827:Google Chrome Mac版更新器Use-after-free漏洞详解及安全防护指南

本文详细分析Google Chrome Mac版本更新器存在的Use-after-free漏洞CVE-2026-13827,探讨其技术原理、影响范围及修复方案,并提供用户安全防护建议。

本文详细分析了Google Chrome Linux版本中CVE-2026-13830漏洞的成因、影响范围及安全防护措施,帮助用户了解该漏洞的技术细节并采取有效防护策略。
2026年07月02号 01点10分59秒 深度解析CVE-2026-13830:Google Chrome Linux版本中的Use-after-free漏洞及安全防护指南

本文详细分析了Google Chrome Linux版本中CVE-2026-13830漏洞的成因、影响范围及安全防护措施,帮助用户了解该漏洞的技术细节并采取有效防护策略。