深度解析CVE-2026-5220:跨站脚本攻击漏洞的成因、影响及防护策略

加密初创公司与风险投资 加密活动与会议
钱财 qian.cx
分享: Telegram X
本文详细分析了CVE-2026-5220跨站脚本攻击漏洞的技术细节,探讨其产生原因、潜在风险以及企业如何通过代码审计、输入验证等措施有效防护,帮助读者全面理解XSS攻击的防范机制。

本文详细分析了CVE-2026-5220跨站脚本攻击漏洞的技术细节,探讨其产生原因、潜在风险以及企业如何通过代码审计、输入验证等措施有效防护,帮助读者全面理解XSS攻击的防范机制。

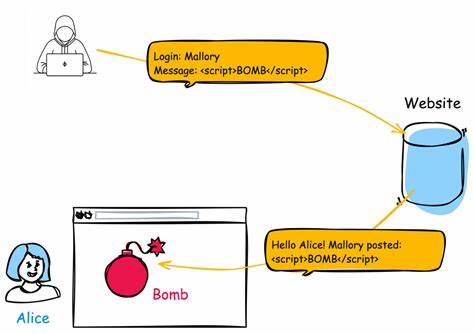
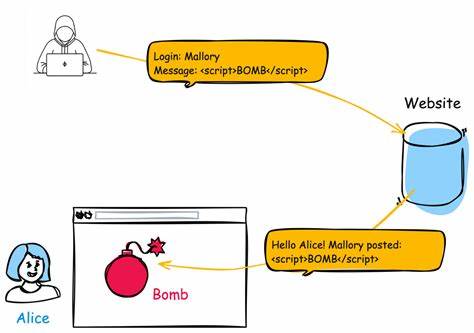
跨站脚本攻击(Cross-Site Scripting,简称XSS)是当前网络安全领域最常见的漏洞类型之一,而近期公开的CVE-2026-5220漏洞再次引发了业界对输入验证不足问题的关注。该漏洞属于输入未正确中和的典型案例,其核心问题在于网页生成过程中未能有效过滤用户提交的恶意脚本代码,导致攻击者可以注入恶意JavaScript代码,从而窃取用户会话信息、篡改网页内容或执行其他恶意操作。 从技术角度来看,CVE-2026-5220漏洞的成因主要集中在输入验证环节的缺失。开发者在处理用户提交的数据时,未能对特殊字符进行充分的转义处理,使得攻击者可以通过构造包含<script>标签的输入数据,在目标网页中执行任意脚本。这种漏洞通常出现在动态生成网页内容的场景中,例如用户评论区、搜索结果页或个人资料展示页面。 该漏洞的影响范围可能远超预期。

攻击者通过XSS漏洞可以实现多种恶意目的,包括但不限于:窃取用户Cookie信息,实现会话劫持;篡改网页内容,进行钓鱼攻击;执行跨站请求伪造(CSRF)攻击;甚至在受害者浏览器中下载恶意软件。对于企业而言,XSS漏洞可能导致用户隐私泄露、商业信息窃取,甚至引发法律纠纷。 针对CVE-2026-5220等类似漏洞的防护,企业需要建立完善的安全开发流程。首先,开发团队应严格遵循输入验证原则,对所有用户提交的数据进行严格的格式检查和特殊字符过滤。其次,采用内容安全策略(CSP)可以有效限制脚本执行的来源,减少XSS攻击的成功率。此外,定期进行代码审计和渗透测试,能够及时发现潜在的安全漏洞。

随着网络安全威胁的日益复杂化,企业必须将安全开发纳入软件生命周期的每个阶段。通过技术手段与安全意识的双重提升,才能有效应对如CVE-2026-5220这样的XSS漏洞,保障用户数据安全和企业信誉。 。
精选推荐 数字资产常用交易与安全工具
下一步
本文详细分析了FatFs文件系统在R0.16及之前版本中存在的CVE-2026-6685漏洞,探讨其技术细节、潜在风险以及如何有效防护,为开发者和安全从业者提供实用指南。
2026年07月02号 00点33分04秒 深度解析CVE-2026-6685:FatFs文件系统漏洞及其安全影响

本文详细分析了FatFs文件系统在R0.16及之前版本中存在的CVE-2026-6685漏洞,探讨其技术细节、潜在风险以及如何有效防护,为开发者和安全从业者提供实用指南。

本文详细分析CVE-2026-58035漏洞的成因、影响及防护措施,帮助开发者和企业提升网站安全防护能力,避免跨站脚本攻击(XSS)带来的潜在风险。
2026年07月02号 00点33分26秒 深度解析CVE-2026-58035:跨站脚本攻击(XSS)的安全威胁与防护策略

本文详细分析CVE-2026-58035漏洞的成因、影响及防护措施,帮助开发者和企业提升网站安全防护能力,避免跨站脚本攻击(XSS)带来的潜在风险。

本文详细分析了微服务认证系统@acastellon/auth中发现的CVE-2026-58399漏洞,探讨其潜在影响、技术细节及企业应对方案,为开发者和安全专家提供实用指南。
2026年07月02号 00点33分52秒 深度解析CVE-2026-58399漏洞:@acastellon/auth微服务认证系统的安全风险与应对策略

本文详细分析了微服务认证系统@acastellon/auth中发现的CVE-2026-58399漏洞,探讨其潜在影响、技术细节及企业应对方案,为开发者和安全专家提供实用指南。

本文详细分析了Foreman系统中发现的CVE-2026-5135漏洞,揭示其破坏性访问控制缺陷的成因、影响范围及潜在风险,并提供系统管理员和开发者的安全防护建议,帮助企业构建更安全的IT基础设施。
2026年07月02号 00点34分18秒 深度解析Foreman漏洞CVE-2026-5135:破坏性访问控制缺陷及安全防护指南

本文详细分析了Foreman系统中发现的CVE-2026-5135漏洞,揭示其破坏性访问控制缺陷的成因、影响范围及潜在风险,并提供系统管理员和开发者的安全防护建议,帮助企业构建更安全的IT基础设施。

本文详细分析了Foreman系统中发现的CVE-2026-5138漏洞,探讨其潜在影响、技术细节及企业应对措施,帮助IT管理者提升安全防护能力。
2026年07月02号 00点35分00秒 深度解析CVE-2026-5138:Foreman漏洞的安全风险与应对策略

本文详细分析了Foreman系统中发现的CVE-2026-5138漏洞,探讨其潜在影响、技术细节及企业应对措施,帮助IT管理者提升安全防护能力。

本文详细分析了Foreman系统中发现的CVE-2026-5142漏洞,探讨其影响范围、技术细节及企业应如何有效防护,帮助IT管理者和安全专家全面了解这一安全威胁。
2026年07月02号 00点35分25秒 深度解析CVE-2026-5142漏洞:Foreman系统的安全隐患与应对策略

本文详细分析了Foreman系统中发现的CVE-2026-5142漏洞,探讨其影响范围、技术细节及企业应如何有效防护,帮助IT管理者和安全专家全面了解这一安全威胁。

本文详细分析了FatFs文件系统在GPT扫描模式下的安全漏洞CVE-2026-6684,探讨其成因、影响范围及修复方案,为开发者和安全从业者提供专业的安全防护建议。
2026年07月02号 00点35分58秒 深度解析CVE-2026-6684:FatFs文件系统漏洞及安全防护指南

本文详细分析了FatFs文件系统在GPT扫描模式下的安全漏洞CVE-2026-6684,探讨其成因、影响范围及修复方案,为开发者和安全从业者提供专业的安全防护建议。