法国航母"戴高乐号"因Strava活动曝光:OPSEC失误的深刻教训
本文深入分析法国航母"戴高乐号"因Strava健身软件活动数据泄露的操作安全(OPSEC)失误,探讨其对军事机密保护的影响及相关防范措施。
近期,法国航母"戴高乐号"因其官兵在Strava健身软件上上传的活动数据被公开追踪,引发了广泛关注。这一事件不仅暴露了军事机密保护中的操作安全(OPSEC)漏洞,也为全球军事单位敲响了警钟。本文将从事件背景、技术分析、影响评估以及防范措施等多个角度,深入探讨这一事件的深层含义。法国航母"戴高乐号"是法国海军的核心战力,其航行路线和部署位置通常属于高度机密信息。然而,通过Strava软件上传的活动数据,外界可以清晰地追踪到航母的行动轨迹。这一现象并非孤例,此前已有多个军事基地和军事人员因社交媒体或健身软件的数据泄露而暴露行踪。

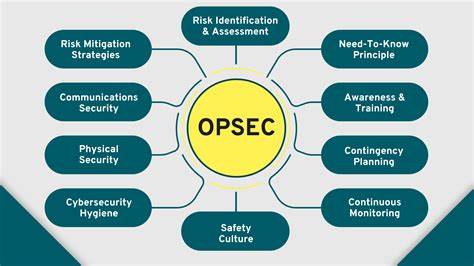
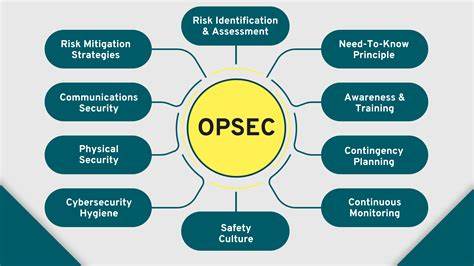
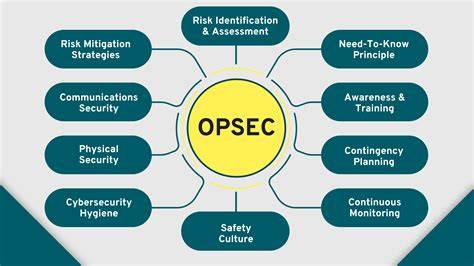
Strava作为一款热门的健身追踪应用,其数据不仅包含用户的运动路线,还可能隐含敏感的地理位置信息。当军事人员在航母上使用该软件时,其活动数据可能无意中泄露航母的位置和行动计划。从技术角度来看,Strava的数据收集和分析功能本身并无问题,问题在于用户对数据隐私的重视程度不足。军事人员在使用此类应用时,需严格遵守操作安全规范,避免将敏感信息通过公开渠道传播。此外,军事单位应加强对官兵的OPSEC培训,提高其对信息安全的意识。例如,可以通过模拟演练和案例分析,让官兵了解社交媒体和健身软件的潜在风险,并掌握相应的防范技巧。
这一事件对军事机密保护的影响不可忽视。首先,航母的行踪被公开追踪,可能为潜在的敌对势力提供情报支持,影响军事行动的隐蔽性和突发性。其次,此类事件可能削弱公众对军事机密保护能力的信任,进而影响国家安全形势的稳定性。因此,军事单位必须加强信息安全管理,确保所有涉及机密的活动都能得到严格保护。针对类似事件,军事单位可以采取多项防范措施。首先,严格限制官兵在军事设施内使用社交媒体和健身软件,确保所有活动数据不外泄。

其次,建立完善的信息安全审查机制,定期检查官兵的网络行为,及时发现和处理潜在风险。此外,还可以利用技术手段,如数据加密和访问控制,进一步提升信息安全水平。通过这些措施,可以有效降低OPSEC失误的发生概率,保障军事机密的安全。法国航母"戴高乐号"因Strava活动数据泄露的事件,为全球军事单位敲响了警钟。在信息化时代,任何一条看似无关紧要的数据,都可能成为情报收集的线索。因此,军事单位必须高度重视信息安全,加强OPSEC管理,确保军事机密不被泄露。
同时,官兵也应提高安全意识,避免因个人行为导致机密外泄。只有通过全方位的防护措施,才能有效应对信息安全挑战,保障国家安全利益。 。