本文详细分析了CVE-2026-57810 SQL注入漏洞的技术细节,探讨其成因、潜在风险以及企业应对策略,帮助读者全面理解并有效防范此类安全威胁。
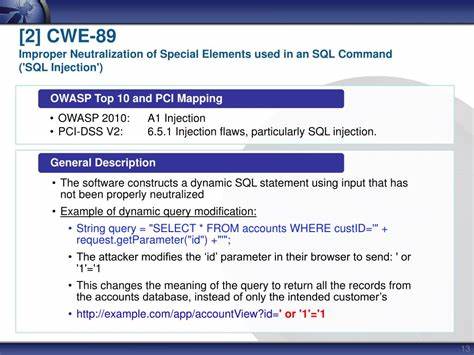
SQL注入漏洞作为网络安全领域的经典攻击手段,近年来仍然频繁出现在各类系统漏洞报告中。2026年公布的CVE-2026-57810漏洞,再次引发了业界对SQL注入攻击的关注。这一漏洞的出现,不仅反映了部分系统开发中对输入验证的疏忽,也提醒我们在数据库交互层面需要更严格的安全防护措施。SQL注入攻击的核心原理在于攻击者通过构造特殊的输入数据,绕过应用程序的验证机制,直接在数据库查询语句中注入恶意代码。CVE-2026-57810漏洞的特殊之处在于,它利用了某些系统在处理特殊字符时的不当处理方式,使得攻击者能够执行任意SQL命令。这种攻击不仅可能导致数据泄露,还可能被用于进一步的系统渗透。
从技术角度来看,SQL注入漏洞的成因主要包括三个方面:首先是开发人员在构建SQL查询语句时,直接将用户输入拼接到SQL语句中,缺乏必要的参数化查询;其次是对输入数据的过滤和验证不够严格,允许特殊字符通过;最后是数据库权限管理不当,赋予了应用程序过高的数据库访问权限。CVE-2026-57810漏洞的发现,再次证明了SQL注入攻击的普遍性和危害性。攻击者通过这一漏洞可以执行多种恶意操作,包括但不限于读取敏感数据、修改数据库内容、删除数据库记录,甚至在某些情况下获得系统级权限。对于企业而言,这种攻击可能导致商业机密泄露、用户隐私暴露,甚至引发法律纠纷。为了有效防范SQL注入攻击,企业应当采取多层次的安全防护措施。首先,在开发阶段,必须严格遵循安全编码规范,使用参数化查询或预编译语句,避免直接拼接SQL语句。
其次,在部署阶段,应当配置合理的数据库权限,遵循最小权限原则。此外,定期进行安全审计和渗透测试,及时发现并修复潜在漏洞也是非常重要的。随着网络攻击手段的不断演变,SQL注入攻击仍然是企业需要高度重视的安全威胁。CVE-2026-57810漏洞的出现,提醒我们在系统开发和维护过程中,必须时刻保持安全意识,采用最佳实践来防范此类攻击。只有通过技术手段与安全意识的双重保障,才能有效抵御日益复杂的网络安全威胁。 。