WordPress插件漏洞警告:Event Organiser存储型XSS漏洞(CVE-2026-2387)详解与防护指南
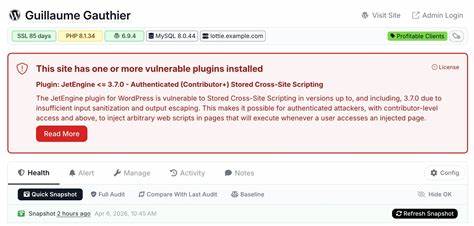
深入分析WordPress Event Organiser插件的存储型XSS漏洞(CVE-2026-2387),探讨其影响范围、攻击机制及安全防护措施,帮助网站管理员有效应对此类安全威胁。
近期,WordPress生态系统中发现一起严重的安全漏洞,涉及广泛使用的Event Organiser插件。该漏洞被编号为CVE-2026-2387,属于存储型跨站脚本攻击(Stored XSS)类型,可能对使用该插件的网站造成严重安全威胁。本文将从漏洞的基本概念、技术细节、潜在影响以及防护措施等多个方面进行详细阐述,帮助WordPress网站管理员全面了解并有效应对这一安全问题。存储型XSS漏洞的本质与危害存储型XSS漏洞是一种常见的Web安全漏洞,其核心特点在于攻击者注入的恶意脚本代码会被服务器存储,并在后续用户访问时执行。与反射型XSS不同,存储型XSS的攻击代码具有持久性,能够影响所有访问受感染页面的用户,而不仅仅是特定的触发条件。这种漏洞通常被利用来窃取用户会话cookie、执行钓鱼攻击或进行其他恶意操作。

Event Organiser插件的漏洞详情Event Organiser是一个功能强大的WordPress插件,专门用于管理和组织网站上的活动。该插件提供了丰富的功能,包括活动创建、日历显示、RSVP管理等。然而,在最新的安全评估中,发现该插件存在一个严重的存储型XSS漏洞。具体来说,攻击者可以通过特定的输入参数向插件注入恶意JavaScript代码,这些代码会被插件存储在数据库中,并在后续用户访问活动页面时执行。漏洞的技术分析从技术角度来看,该漏洞主要源于插件在处理用户输入时缺乏充分的输入验证和输出编码。攻击者可以通过精心构造的请求,将恶意脚本代码注入到插件的活动描述或其他可编辑字段中。
由于插件没有对这些输入进行严格的过滤和转义,恶意代码会被原样存储在数据库中。当其他用户访问包含恶意代码的活动页面时,浏览器会自动执行这些脚本,从而实现攻击者的恶意目的。漏洞的影响范围由于Event Organiser插件在WordPress社区中拥有广泛的用户基础,该漏洞的影响范围可能相当广泛。任何使用该插件的WordPress网站都可能面临潜在的安全风险。特别是那些允许用户提交活动或评论的网站,更容易成为攻击的目标。一旦攻击者成功利用该漏洞,他们可以窃取用户会话cookie,从而获得对用户账户的控制权限,或者通过钓鱼攻击窃取敏感信息。

漏洞的防护措施针对CVE-2026-2387漏洞,WordPress网站管理员可以采取以下措施来保护自己的网站:首先,及时更新插件。Event Organiser的开发团队已经发布了修补程序,修复了该漏洞。网站管理员应立即检查并更新到最新版本的插件,以确保系统的安全性。其次,实施输入验证和输出编码。即使插件已经更新,网站管理员也应在自己的代码中实施严格的输入验证和输出编码机制,以防止类似的漏洞再次出现。此外,启用安全插件。
如Wordfence或Sucuri等安全插件可以提供额外的保护层,帮助检测和阻止潜在的XSS攻击。最后,定期备份网站数据。即使采取了所有防护措施,定期备份网站数据仍然是一个重要的安全实践,可以在发生安全事件时快速恢复网站。漏洞的长期影响与行业反应CVE-2026-2387漏洞的发现和修复,再次凸显了WordPress插件生态系统中存在的安全挑战。作为全球最流行的内容管理系统之一,WordPress的安全性直接影响着数百万个网站的安全。该漏洞的出现引发了行业对插件安全审计和测试的重视,许多安全专家呼吁开发者在发布插件前进行更严格的安全评估。
同时,该漏洞也促使WordPress社区加强了对插件安全的监管。WordPress插件目录的审核流程正在逐步完善,以确保新上架的插件符合安全标准。此外,许多安全公司也加强了对WordPress插件的监测和评估,以便及时发现和修复潜在的安全漏洞。结论WordPress插件的安全性直接关系到网站的整体安全性。CVE-2026-2387漏洞的发现和修复,为WordPress网站管理员敲响了警钟。通过了解漏洞的技术细节、潜在影响以及防护措施,网站管理员可以更好地保护自己的网站免受类似攻击的侵害。
同时,该事件也提醒开发者在开发插件时,必须重视安全性,确保代码的健壮性和安全性。只有通过全行业的共同努力,才能构建一个更加安全的WordPress生态系统。 。