深入解析Schich/Lucky-Arc:基于伪终端和WebSocket的隐蔽反向Shell技术
本文详细探讨了Schich/Lucky-Arc项目的技术原理,分析其如何利用伪终端和WebSocket协议构建隐蔽的反向Shell通道,并探讨其在网络安全中的应用场景和防护策略。
在网络安全领域,反向Shell技术一直是攻击者和防御者博弈的焦点。近期开源项目Schich/Lucky-Arc以其独特的设计理念引起了广泛关注。该项目通过巧妙结合伪终端技术和WebSocket协议,构建了一种高度隐蔽的反向Shell通道,为安全研究人员和渗透测试工程师提供了新的工具选择。本文将从技术原理、实现机制、应用场景以及防护策略等多个维度,对Schich/Lucky-Arc进行深入解析,帮助读者全面理解这一创新性安全工具的核心价值。伪终端技术的应用伪终端(Pseudoconsole)是Schich/Lucky-Arc的核心技术之一。传统的反向Shell通常需要建立明确的终端会话,这使得其容易被网络监控系统检测到。

而伪终端技术通过模拟终端环境,使得Shell通道能够在不引起异常警报的情况下运行。这种技术的实现基于对终端输入输出流的精确控制,能够有效规避常规的终端检测机制。在Schich/Lucky-Arc中,伪终端技术被用于构建一个看似正常的交互环境,从而隐藏反向Shell的真实意图。WebSocket协议的优势WebSocket协议作为Schich/Lucky-Arc的另一核心组件,为反向Shell通道提供了稳定且高效的传输机制。与传统的HTTP协议相比,WebSocket能够保持长连接,减少了连接建立和断开的频率,从而降低了被检测的可能性。此外,WebSocket的双向通信特性使得数据传输更加灵活,能够适应复杂的网络环境。
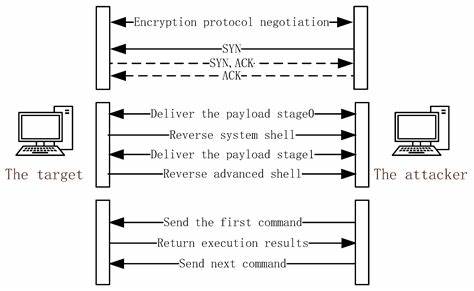
在Schich/Lucky-Arc中,WebSocket协议被用于构建一个持久化的通信通道,确保反向Shell的稳定性和可靠性。隐蔽性与抗检测能力Schich/Lucky-Arc的设计初衷之一就是提高反向Shell的隐蔽性。通过结合伪终端和WebSocket技术,该工具能够有效规避常见的网络监控和入侵检测系统。伪终端技术使得Shell通道看起来像是正常的终端会话,而WebSocket协议则使得数据传输看起来像是普通的Web流量。这种双重隐蔽机制使得Schich/Lucky-Arc在实际应用中具有较高的抗检测能力,为渗透测试和红队演练提供了更加安全的工具选择。实现机制与技术细节Schich/Lucky-Arc的实现机制主要分为两个部分:客户端和服务器端。

客户端负责在目标系统上建立反向Shell通道,并通过伪终端技术模拟终端环境。服务器端则负责接收和处理来自客户端的数据,并通过WebSocket协议维持长连接。在技术细节上,Schich/Lucky-Arc采用了多种优化手段,如数据加密、流量分片等,以进一步提高隐蔽性和抗检测能力。此外,该工具还支持多种平台和环境,使其在实际应用中具有较高的兼容性。应用场景与使用场景Schich/Lucky-Arc的应用场景主要包括渗透测试、红队演练和安全研究等领域。在渗透测试中,该工具可以用于建立隐蔽的反向Shell通道,帮助测试人员绕过防火墙和入侵检测系统。
在红队演练中,Schich/Lucky-Arc可以用于模拟真实攻击场景,测试防御系统的有效性。在安全研究中,该工具可以用于研究新型的反向Shell技术,探索更加高效和隐蔽的攻击手段。此外,Schich/Lucky-Arc还可以用于教育和培训,帮助安全从业者提高技术水平。防护策略与建议尽管Schich/Lucky-Arc具有较高的隐蔽性,但仍然存在被检测和防护的可能。为了有效防护,企业和组织可以采取以下策略:首先,加强网络监控和入侵检测系统的部署,确保能够及时发现异常的WebSocket流量。其次,定期更新和修补系统漏洞,减少攻击者利用漏洞建立反向Shell的可能性。
此外,还可以采用网络分段和访问控制等措施,限制攻击者的活动范围。最后,定期进行安全培训和演练,提高员工的安全意识和应急响应能力。未来发展与展望随着网络安全技术的不断发展,反向Shell技术也在不断演进。Schich/Lucky-Arc的出现为反向Shell技术的发展提供了新的思路和方向。未来,随着伪终端和WebSocket技术的进一步优化,反向Shell的隐蔽性和抗检测能力将进一步提高。此外,人工智能和机器学习技术的应用,也将为反向Shell技术的发展带来新的可能性。
因此,安全从业者需要不断学习和更新知识,以应对不断变化的网络安全威胁。总结Schich/Lucky-Arc作为一种创新性的反向Shell工具,通过结合伪终端和WebSocket技术,为渗透测试和安全研究提供了新的选择。其高度隐蔽的设计理念和强大的抗检测能力,使其在实际应用中具有较高的价值。然而,安全从业者也需要警惕其潜在的安全风险,并采取相应的防护措施。未来,随着技术的不断发展,反向Shell技术将继续演进,安全从业者需要保持警惕,不断提高技术水平,以应对不断变化的网络安全威胁。 。