本文详细分析了NATS服务器中发现的CVE-2026-58252漏洞,探讨其影响范围、技术细节及企业应对方案,帮助技术人员和安全专家全面了解这一关键安全事件。
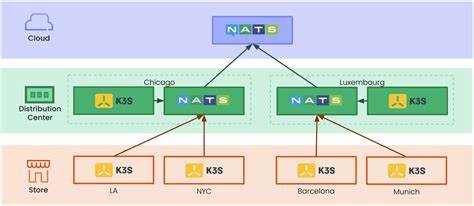
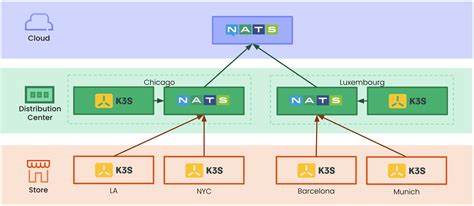
近期,NATS服务器中发现的CVE-2026-58252漏洞引发了广泛关注。作为云原生和边缘计算领域的核心组件,NATS服务器的安全性直接影响到数以万计的企业级应用。本文将从漏洞的技术本质、影响范围、修复方案以及企业应对策略等多个维度进行深入探讨,帮助读者全面理解这一安全事件的重要性。NATS服务器作为NATS.io生态系统的核心组件,以其高性能、低延迟和轻量级特性广受欢迎。然而,任何技术产品都可能存在安全漏洞,CVE-2026-58252的发现正是对这一现实的再次印证。该漏洞的出现不仅暴露了NATS服务器的潜在风险,也为企业级应用的安全防护提出了新的挑战。
从技术角度来看,CVE-2026-58252漏洞主要涉及服务器的消息处理机制。具体来说,攻击者可能利用该漏洞绕过正常的认证流程,直接向服务器发送恶意消息,从而导致服务器资源耗尽或数据泄露。这种攻击方式不仅影响服务的可用性,还可能导致敏感信息外泄,给企业带来严重的安全风险。在影响范围方面,NATS服务器广泛应用于云计算、边缘计算、物联网等领域,涉及金融、医疗、制造等多个行业。因此,CVE-2026-58252漏洞的影响范围远超单一应用场景,可能对整个行业生态造成连锁反应。企业在使用NATS服务器时,必须高度重视该漏洞的潜在威胁,并采取相应的防护措施。
针对CVE-2026-58252漏洞,NATS官方已经发布了相应的修复方案。企业应及时更新到最新版本,以确保系统的安全性。此外,还应定期进行安全审计,确保服务器配置符合最佳实践。在应用层面,企业可以考虑部署额外的安全防护措施,如消息加密、访问控制等,以进一步降低风险。除了技术层面的应对,企业还应建立完善的安全管理体系。这包括定期进行安全培训、制定应急响应计划以及建立安全监控机制。
通过这些措施,企业可以在发现安全事件时迅速响应,最大程度地减少损失。在云原生和边缘计算时代,NATS服务器的安全性至关重要。CVE-2026-58252漏洞的发现提醒我们,技术创新与安全防护必须同步进行。企业应持续关注安全动态,积极采取措施,确保系统的安全性和稳定性。只有如此,才能在快速发展的技术环境中保持竞争力,并为用户提供可靠的服务。总结来说,CVE-2026-58252漏洞的出现虽然带来了挑战,但也为企业提供了一个重要的安全警示。
通过深入理解该漏洞的技术细节,采取相应的防护措施,企业可以有效降低风险,确保系统的安全性。在未来的技术发展中,安全将始终是一个核心议题,企业必须以开放的态度面对挑战,不断优化安全策略,以应对不断变化的安全环境。 。