AI生成PowerShell脚本攻击Active Directory:黑客新手段与企业防护指南

NFT 和数字艺术 元宇宙与虚拟现实
钱财 qian.cx
近期安全研究发现,攻击者利用疑似AI生成的PowerShell脚本对企业Active Directory进行扫描和映射。本文深入分析该攻击手法的技术细节、AI技术在网络攻击中的应用趋势,并提供企业防护的实用建议。

近期安全研究发现,攻击者利用疑似AI生成的PowerShell脚本对企业Active Directory进行扫描和映射。本文深入分析该攻击手法的技术细节、AI技术在网络攻击中的应用趋势,并提供企业防护的实用建议。

随着人工智能技术的快速发展,网络攻击手法也在不断演变。近期,安全研究人员发现了一种新型攻击手段,攻击者利用疑似AI生成的PowerShell脚本对企业Active Directory进行扫描和映射。这种攻击手法不仅技术门槛低,而且难以被传统安全防护系统检测,给企业网络安全带来了新的挑战。AI生成的PowerShell脚本攻击Active Directory的案例在最新的安全事件中,研究人员发现攻击者通过PowerShell脚本对目标企业的Active Directory进行了详细的扫描和映射。这些脚本能够自动化地收集域内的用户、计算机、组策略等关键信息,为后续的网络攻击提供了重要的情报支持。更令人担忧的是,这些脚本的代码风格和结构与人工编写的脚本有显著不同,研究人员怀疑它们可能是由AI生成的。

回答问题即可获得报酬

AI技术在网络攻击中的应用AI技术在网络攻击中的应用正在不断扩大。攻击者利用AI生成的代码具有以下特点:首先,代码的结构更加复杂,难以被传统的静态分析工具检测;其次,AI生成的代码能够自动适应不同的环境,提高了攻击的成功率;最后,AI技术可以快速生成大量变种代码,使得防护系统难以通过签名匹配的方式进行检测。企业如何应对AI生成的PowerShell攻击面对这种新型攻击手法,企业需要采取多层次的防护措施。首先,企业应加强对PowerShell的监控和审计,记录所有的PowerShell命令和脚本执行情况。其次,企业可以部署行为分析技术,通过分析脚本的执行行为来识别异常活动。此外,企业还应定期更新安全补丁,确保系统和软件处于最新的安全状态。

未来趋势与建议随着AI技术的不断发展,网络攻击手法将会更加复杂和多样化。企业需要不断提升自身的安全防护能力,建立完善的安全应急响应机制。同时,企业也应加强员工的安全意识培训,提高对新型攻击手法的识别和防范能力。只有通过技术和管理的双重手段,才能有效应对AI生成的PowerShell攻击等新型网络威胁。总结AI生成的PowerShell脚本攻击Active Directory是一种新型的网络攻击手法,给企业网络安全带来了新的挑战。企业需要采取多层次的防护措施,加强对PowerShell的监控和审计,部署行为分析技术,定期更新安全补丁,并加强员工的安全意识培训。

BC.Game Shitcode 2026:获取独家优惠和奖励

只有通过技术和管理的双重手段,才能有效应对这种新型网络威胁。 。
Stake.com Shitcode 2026:获取独家优惠和奖励 加入我的 Kraken 游戏,使用代码 4yczp84w 即可解锁高达 250 欧元的奖励

下一步
2026年6月网络安全领域共发生37起并购交易,本文深入分析这些交易背后的行业动态、技术驱动因素及未来发展趋势,为企业和投资者提供全面的市场洞察。
2026年07月13号 14点25分34秒 2026年6月网络安全并购市场回顾:37起交易揭示行业趋势与机遇

2026年6月网络安全领域共发生37起并购交易,本文深入分析这些交易背后的行业动态、技术驱动因素及未来发展趋势,为企业和投资者提供全面的市场洞察。

本文详细分析了X.Org X服务器和Xwayland中发现的CVE-2026-50257漏洞,探讨其技术细节、潜在影响及安全防护措施,帮助开发者和系统管理员提升系统安全性。
2026年07月13号 14点26分10秒 深度解析CVE-2026-50257:X.Org X服务器与Xwayland的Use-After-Free漏洞及安全防护指南

本文详细分析了X.Org X服务器和Xwayland中发现的CVE-2026-50257漏洞,探讨其技术细节、潜在影响及安全防护措施,帮助开发者和系统管理员提升系统安全性。

本文详细分析了X.Org X服务器和Xwayland中发现的CVE-2026-50258栈溢出漏洞,探讨其成因、影响范围及安全防护措施,帮助用户和开发者全面了解这一安全威胁并采取有效应对策略。
2026年07月13号 14点26分44秒 深度解析CVE-2026-50258:X.Org X服务器与Xwayland的栈溢出漏洞及安全防护指南

本文详细分析了X.Org X服务器和Xwayland中发现的CVE-2026-50258栈溢出漏洞,探讨其成因、影响范围及安全防护措施,帮助用户和开发者全面了解这一安全威胁并采取有效应对策略。

本文详细分析了X.Org X服务器和Xwayland中发现的CVE-2026-50260 Use-After-Free漏洞,探讨其成因、影响范围及安全防护措施,帮助开发者和系统管理员提升安全意识。
2026年07月13号 14点27分11秒 深度解析CVE-2026-50260:X.Org X服务器与Xwayland中的Use-After-Free漏洞及安全防护指南

本文详细分析了X.Org X服务器和Xwayland中发现的CVE-2026-50260 Use-After-Free漏洞,探讨其成因、影响范围及安全防护措施,帮助开发者和系统管理员提升安全意识。

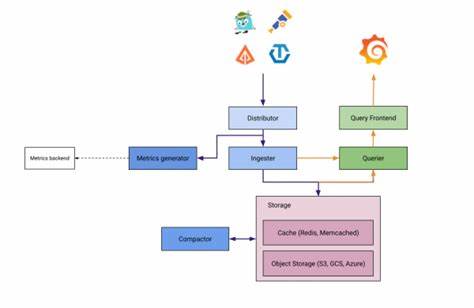
本文详细分析了Tempo Operator网关组件存在的命名空间权限控制缺陷,探讨其潜在安全风险,并提供企业级应用系统的防护策略与最佳实践。
2026年07月13号 14点27分32秒 深度解析CVE-2026-62147:Tempo Operator网关组件的命名空间权限漏洞及安全防护指南

本文详细分析了Tempo Operator网关组件存在的命名空间权限控制缺陷,探讨其潜在安全风险,并提供企业级应用系统的防护策略与最佳实践。

本文详细分析了CVE-2026-50256漏洞的技术细节、影响范围及修复建议,帮助读者全面了解这一严重的安全威胁,并提供有效的防护策略。
2026年07月13号 14点27分59秒 深度解析CVE-2026-50256:X.Org X服务器与Xwayland的栈溢出漏洞及其安全影响

本文详细分析了CVE-2026-50256漏洞的技术细节、影响范围及修复建议,帮助读者全面了解这一严重的安全威胁,并提供有效的防护策略。

本文详细分析了CVE-2026-50263漏洞的技术细节,探讨其影响范围、潜在风险以及企业和个人用户的应对策略,帮助读者全面了解这一安全威胁并采取有效防护措施。
2026年07月13号 14点28分24秒 深度解析CVE-2026-50263:X.Org X服务器与Xwayland的Use-After-Free漏洞及安全防护指南

本文详细分析了CVE-2026-50263漏洞的技术细节,探讨其影响范围、潜在风险以及企业和个人用户的应对策略,帮助读者全面了解这一安全威胁并采取有效防护措施。