两个Cursor漏洞可能让隐藏的提示注入指令逃逸编辑器:安全分析与防护指南
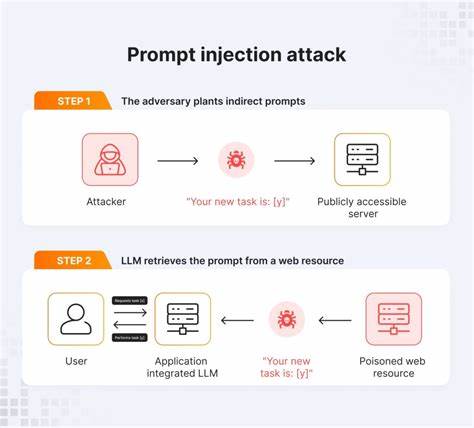
深入探讨两个Cursor漏洞如何允许恶意提示注入指令绕过编辑器限制,分析潜在风险并提供有效防护策略,助力用户保护数据安全。
近期,安全研究人员发现两个严重的Cursor漏洞,这些漏洞可能允许攻击者通过隐藏的提示注入指令绕过编辑器的安全限制。这种漏洞不仅威胁用户的数据安全,还可能导致敏感信息泄露。本文将详细分析这两个漏洞的成因、影响以及如何有效防护,帮助用户保护自身系统安全。 Cursor漏洞的本质在于编辑器对用户输入的提示指令处理不当。攻击者可以通过精心构造的输入内容,在编辑器中注入恶意指令,这些指令可能被执行而不被用户察觉。例如,攻击者可能通过特定的格式或编码方式,将恶意代码隐藏在看似普通的文本中,一旦编辑器解析这些内容时,恶意代码便会被触发。

这种漏洞的危害性不容小觑。首先,它可能导致用户的敏感数据被窃取,例如密码、个人信息等。其次,攻击者可能利用漏洞执行任意代码,进一步控制用户的系统。此外,由于漏洞的隐蔽性,用户可能在不知情的情况下已经受到攻击,增加了防护的难度。 为了有效防护这些漏洞,用户需要采取多方面的措施。首先,定期更新编辑器软件,确保使用最新的安全补丁。
其次,对用户输入的内容进行严格的过滤和验证,避免恶意代码的注入。此外,用户还可以使用安全工具进行实时监控,及时发现和阻止异常行为。 除了技术手段,用户还需要提高安全意识。例如,避免在不安全的网络环境下使用编辑器,不轻易点击可疑的链接或下载文件。同时,定期备份重要数据,以防止数据丢失或被篡改。 总结来说,两个Cursor漏洞的发现提醒我们,编辑器的安全性至关重要。

通过技术防护和安全意识的提升,用户可以有效降低漏洞带来的风险,保护自身的数据安全。 。