深度解析CVE-2026-46584漏洞:输入验证失效与敏感信息泄露风险
行业领袖访谈 加密货币的机构采用 去中心化金融 (DeFi) 新闻
钱财 qian.cx
本文详细分析了CVE-2026-46584漏洞的成因、影响范围及安全防护措施,帮助企业和个人提升网络安全意识,有效防范敏感信息泄露风险。

本文详细分析了CVE-2026-46584漏洞的成因、影响范围及安全防护措施,帮助企业和个人提升网络安全意识,有效防范敏感信息泄露风险。

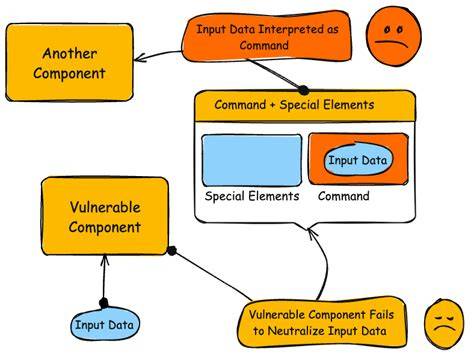
近期,安全研究人员发现了一起严重的网络安全漏洞,编号为CVE-2026-46584。该漏洞涉及输入验证失效和敏感信息泄露,可能对企业和个人用户造成重大安全威胁。本文将从漏洞的基本概念、技术细节、影响范围、实际案例以及防护措施等多个方面进行深入探讨,帮助读者全面了解这一安全问题,并采取有效的防范措施。输入验证失效是一种常见的安全漏洞,指系统在处理用户输入时未能正确验证或过滤输入数据,导致恶意输入被执行或敏感信息被泄露。CVE-2026-46584漏洞正是由于这一问题引发的,攻击者可以通过精心构造的输入数据绕过系统的安全机制,获取到本不应该公开的敏感信息。这种漏洞的危害性极大,可能导致用户隐私泄露、企业商业机密外泄,甚至引发更严重的网络攻击。

回答问题即可获得报酬

从技术角度来看,CVE-2026-46584漏洞的成因主要在于系统在处理用户输入时缺乏严格的验证和过滤机制。攻击者可以利用这一漏洞,通过特定的输入数据触发系统的异常行为,从而获取到敏感信息。例如,在某些Web应用中,攻击者可能通过注入恶意代码或特殊字符,绕过系统的安全检查,获取到数据库中的敏感数据。这种攻击方式不仅隐蔽,而且难以被及时发现,给企业的信息安全带来了巨大的挑战。CVE-2026-46584漏洞的影响范围非常广泛,涉及多个行业和领域。在企业环境中,该漏洞可能导致客户数据、财务信息、商业机密等敏感数据被泄露,给企业造成巨大的经济损失和声誉损害。

在个人用户方面,攻击者可能通过该漏洞获取用户的个人信息,如身份证号码、银行账户信息等,进而实施诈骗或其他非法活动。此外,该漏洞还可能被用于发起更复杂的网络攻击,如数据窃取、系统破坏等,给整个网络安全生态带来严重威胁。为了有效防范CVE-2026-46584漏洞,企业和个人用户需要采取一系列的安全措施。首先,开发者在设计系统时,必须严格实施输入验证和过滤机制,确保所有用户输入数据都经过严格的检查和处理。其次,企业应定期进行安全审计和渗透测试,及时发现和修复系统中的安全漏洞。此外,用户也应提高安全意识,避免在不安全的网站或应用中输入敏感信息,并定期更新系统和软件,确保使用最新的安全补丁。

BC.Game Shitcode 2026:获取独家优惠和奖励

在实际案例中,许多企业和组织已经遭受了CVE-2026-46584漏洞的攻击。例如,某金融机构由于系统存在输入验证失效漏洞,导致客户的银行账户信息被泄露,给客户造成了巨大的经济损失。另一家电商平台由于未能有效防范该漏洞,导致用户的个人信息被攻击者获取,引发了广泛的社会关注和舆论批评。这些案例充分说明,CVE-2026-46584漏洞的危害性极大,企业和个人必须高度重视,并采取有效的防范措施。随着网络技术的不断发展,网络安全问题也日益复杂和严峻。CVE-2026-46584漏洞的出现,再次提醒我们,信息安全是一个需要持续关注和投入的领域。

企业和个人必须加强安全意识,采用先进的安全技术和措施,才能有效应对不断变化的网络安全威胁。未来,随着人工智能、大数据等新技术的应用,网络安全问题可能会变得更加复杂,但只要我们保持警惕,并采取积极的防范措施,就能有效保护自己的信息安全。总结来说,CVE-2026-46584漏洞是一种严重的网络安全威胁,涉及输入验证失效和敏感信息泄露。企业和个人必须高度重视这一问题,采取有效的防范措施,确保信息安全。通过加强安全意识、采用先进的安全技术和措施,我们可以有效应对网络安全威胁,保护自己的信息安全。 。


Stake.com Shitcode 2026:获取独家优惠和奖励 加入我的 Kraken 游戏,使用代码 4yczp84w 即可解锁高达 250 欧元的奖励

下一步
本文详细分析了CVE-2026-46585漏洞的成因、影响范围及修复方案,帮助企业理解输入验证失效和权限绕过攻击的防护策略,提升网络安全防御能力。
2026年07月09号 03点26分46秒 深度解析CVE-2026-46585漏洞:输入验证失效与权限绕过的安全风险

本文详细分析了CVE-2026-46585漏洞的成因、影响范围及修复方案,帮助企业理解输入验证失效和权限绕过攻击的防护策略,提升网络安全防御能力。

本文详细分析了CVE-2026-46591漏洞的成因、影响范围及修复建议,帮助企业提升数据安全防护能力,避免因查询逻辑缺陷导致的敏感信息泄露风险。
2026年07月09号 03点27分16秒 深度解析CVE-2026-46591漏洞:数据查询逻辑中的特殊元素中和不足风险

本文详细分析了CVE-2026-46591漏洞的成因、影响范围及修复建议,帮助企业提升数据安全防护能力,避免因查询逻辑缺陷导致的敏感信息泄露风险。

本文详细分析Apache Camel中CVE-2026-42527反序列化漏洞的成因、影响范围及安全防护措施,帮助开发者和安全从业者全面理解该漏洞并采取有效防护策略。
2026年07月09号 03点27分38秒 深度解析Apache Camel CVE-2026-42527漏洞:反序列化风险与安全防护指南

本文详细分析Apache Camel中CVE-2026-42527反序列化漏洞的成因、影响范围及安全防护措施,帮助开发者和安全从业者全面理解该漏洞并采取有效防护策略。

深入分析SUSE Rancher AI Agent 1.0中DEBUG日志级别导致的信息泄露漏洞(CVE-2026-44934),探讨其影响范围、技术细节及企业应对策略,助力安全团队提升风险防护能力。
2026年07月09号 03点28分01秒 SUSE Rancher AI Agent 1.0 存在严重信息泄露漏洞(CVE-2026-44934)详解与应对指南

深入分析SUSE Rancher AI Agent 1.0中DEBUG日志级别导致的信息泄露漏洞(CVE-2026-44934),探讨其影响范围、技术细节及企业应对策略,助力安全团队提升风险防护能力。

本文详细分析Apache Camel PQC组件中发现的CVE-2026-46590反序列化漏洞,探讨其技术原理、潜在影响及企业级应用安全防护策略,帮助开发者和安全工程师有效应对此类高危漏洞。
2026年07月09号 03点28分27秒 深度解析Apache Camel PQC组件CVE-2026-46590漏洞:反序列化风险与安全防护指南

本文详细分析Apache Camel PQC组件中发现的CVE-2026-46590反序列化漏洞,探讨其技术原理、潜在影响及企业级应用安全防护策略,帮助开发者和安全工程师有效应对此类高危漏洞。

本文详细分析Apache Camel CVE-2026-43866反序列化漏洞的成因、影响范围及安全防护措施,帮助开发者和企业理解该漏洞的潜在威胁并采取有效防范策略。
2026年07月09号 03点28分51秒 深度解析Apache Camel CVE-2026-43866漏洞:反序列化风险与安全防护指南

本文详细分析Apache Camel CVE-2026-43866反序列化漏洞的成因、影响范围及安全防护措施,帮助开发者和企业理解该漏洞的潜在威胁并采取有效防范策略。

本文详细分析CVE-2026-46592漏洞的成因、影响及防护措施,帮助企业和开发者理解输入验证缺陷和混淆代理攻击的风险,并提供有效的安全建议。
2026年07月09号 03点29分12秒 深度解析CVE-2026-46592漏洞:输入验证缺陷与混淆代理攻击的防护策略

本文详细分析CVE-2026-46592漏洞的成因、影响及防护措施,帮助企业和开发者理解输入验证缺陷和混淆代理攻击的风险,并提供有效的安全建议。