深度解析CVE-2026-49097漏洞:输入验证缺陷与输出中和不足的安全风险

加密骗局与安全 挖矿与质押
钱财 qian.cx
分享: Telegram X
本文详细分析了CVE-2026-49097漏洞的成因、影响范围及修复方案,探讨了输入验证和输出中和在网络安全中的关键作用,为企业和开发者提供了实用的安全防护建议。

本文详细分析了CVE-2026-49097漏洞的成因、影响范围及修复方案,探讨了输入验证和输出中和在网络安全中的关键作用,为企业和开发者提供了实用的安全防护建议。

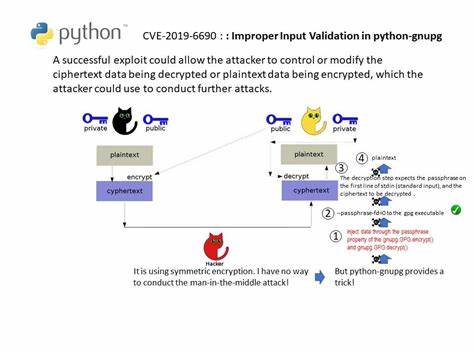
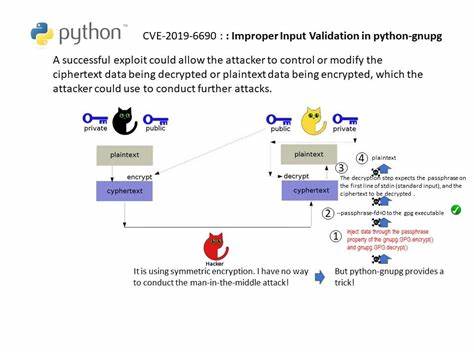
近期,安全研究人员发现了一项严重的安全漏洞,编号为CVE-2026-49097,该漏洞涉及输入验证不足和输出中和不当的问题。这一漏洞的出现引发了广泛关注,因为它可能导致系统被恶意利用,造成数据泄露、权限提升或其他安全事件。本文将从漏洞的成因、影响范围、技术细节以及修复方案等多个角度进行深入分析,帮助读者全面理解这一安全威胁,并采取有效的防护措施。输入验证不足是当前网络安全领域中最常见的漏洞类型之一。在软件开发过程中,开发者需要确保所有输入数据都经过严格的验证,以防止恶意代码或非法数据进入系统。然而,在实际应用中,许多开发者可能会忽略这一步骤,或者使用不够严谨的验证方法,导致系统存在安全隐患。

回答问题即可获得报酬

CVE-2026-49097漏洞正是由于输入验证不足引发的,攻击者可以通过注入特定的恶意输入,绕过系统的安全机制,获得非法访问权限。输出中和不当是另一个重要的安全问题。在处理用户输入时,系统需要对特殊字符进行适当的中和处理,以防止这些字符被解释为代码或命令。例如,在网页应用中,如果用户输入的数据没有经过适当的转义处理,攻击者可能利用XSS(跨站脚本攻击)漏洞,注入恶意脚本,窃取用户会话信息或进行其他恶意操作。CVE-2026-49097漏洞的影响范围可能涉及多个系统和应用,特别是那些依赖用户输入的Web应用和API服务。为了更好地理解这一漏洞,我们需要了解其技术细节。

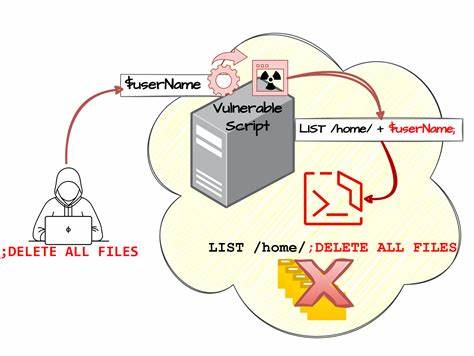
根据安全研究人员的分析,CVE-2026-49097漏洞的核心在于系统在处理用户输入时,没有对特定的特殊字符进行有效的验证和中和处理。攻击者可以通过构造特定的输入数据,触发系统的漏洞,从而执行非法操作。例如,攻击者可能通过注入SQL注入代码,绕过数据库的安全机制,获取敏感数据。除了技术细节,我们还需要关注漏洞的影响范围。由于CVE-2026-49097漏洞可能影响多个系统和应用,企业和开发者需要高度重视。一旦漏洞被利用,攻击者可能获得系统的控制权,导致数据泄露、服务中断或其他严重后果。

BC.Game Shitcode 2026:获取独家优惠和奖励

因此,企业需要及时评估自身系统的安全状态,并采取相应的修复措施。在修复漏洞方面,开发者可以采取多种措施。首先,确保所有用户输入都经过严格的验证,例如使用白名单验证方法,只允许特定的字符和格式。其次,在处理输出数据时,确保对特殊字符进行适当的转义处理,防止恶意代码被执行。此外,定期进行安全审计和渗透测试,及时发现和修复潜在的安全漏洞。除了技术层面的修复措施,企业还需要建立完善的安全管理体系。

例如,制定严格的安全政策和流程,确保所有开发和运维人员都遵循安全最佳实践。同时,加强员工的安全意识培训,提高团队对安全威胁的识别和应对能力。通过综合措施,企业可以有效降低安全风险,保障系统的稳定运行。CVE-2026-49097漏洞的出现提醒我们,网络安全是一个持续的过程,需要不断的关注和改进。开发者和企业必须保持警惕,及时发现和修复安全漏洞,以应对不断演变的网络威胁。通过采取积极的安全措施,我们可以构建更加安全的数字环境,保护用户数据和系统资产的安全。

在总结部分,我们回顾了CVE-2026-49097漏洞的成因、影响范围及修复方案。输入验证不足和输出中和不当是导致这一漏洞的主要原因,而其影响范围可能涉及多个系统和应用。通过严格的输入验证、适当的输出中和处理以及定期的安全审计,企业和开发者可以有效防范类似的安全威胁。希望本文的分析能够帮助读者更好地理解这一漏洞,并采取相应的防护措施,确保系统的安全稳定运行。 。


Stake.com Shitcode 2026:获取独家优惠和奖励 加入我的 Kraken 游戏,使用代码 4yczp84w 即可解锁高达 250 欧元的奖励

下一步
本文详细分析Apache系统中CVE-2026-49365漏洞的成因、影响范围及安全防护措施,帮助企业和开发者有效应对敏感信息泄露风险。
2026年07月09号 03点53分53秒 深度解析Apache漏洞CVE-2026-49365:敏感信息泄露风险与防护策略

本文详细分析Apache系统中CVE-2026-49365漏洞的成因、影响范围及安全防护措施,帮助企业和开发者有效应对敏感信息泄露风险。

本文详细分析CVE-2026-53913漏洞的技术细节,探讨其对系统安全的潜在影响,并提供防护建议,帮助企业提升网络安全防护能力。
2026年07月09号 03点54分19秒 深度解析CVE-2026-53913漏洞:认证缺失与关键功能暴露的安全风险

本文详细分析CVE-2026-53913漏洞的技术细节,探讨其对系统安全的潜在影响,并提供防护建议,帮助企业提升网络安全防护能力。

本文详细分析Apache系统中的CVE-2026-56139漏洞,探讨其成因、影响范围及安全防护措施,帮助企业和开发者有效应对此类敏感信息泄露风险。
2026年07月09号 03点54分45秒 深度解析Apache漏洞CVE-2026-56139:敏感信息泄露风险与防护策略

本文详细分析Apache系统中的CVE-2026-56139漏洞,探讨其成因、影响范围及安全防护措施,帮助企业和开发者有效应对此类敏感信息泄露风险。

本文详细分析了Apache Camel AWS SNS组件中发现的CVE-2026-56140输入验证漏洞,探讨其技术原理、潜在影响及企业级应用中的安全防护措施,为开发者和安全工程师提供实用指南。
2026年07月09号 03点55分11秒 深度解析Apache Camel AWS SNS组件中的CVE-2026-56140漏洞:输入验证缺陷的安全风险与应对策略

本文详细分析了Apache Camel AWS SNS组件中发现的CVE-2026-56140输入验证漏洞,探讨其技术原理、潜在影响及企业级应用中的安全防护措施,为开发者和安全工程师提供实用指南。

本文详细分析了CVE-2026-49098漏洞的成因、影响范围及修复方案,探讨了输入验证和输出编码在网络安全中的关键作用,为企业提供了有效的防护建议。
2026年07月09号 03点55分57秒 深度解析CVE-2026-49098漏洞:输入验证缺失与输出编码不当的安全风险

本文详细分析了CVE-2026-49098漏洞的成因、影响范围及修复方案,探讨了输入验证和输出编码在网络安全中的关键作用,为企业提供了有效的防护建议。

本文详细分析了CVE-2026-49099漏洞的成因、影响范围及安全防护措施,帮助企业和开发者理解输出中特殊元素未正确中和的潜在风险,并提供实用的防护建议。
2026年07月09号 03点56分24秒 深度解析CVE-2026-49099漏洞:输出中特殊元素未正确中和的安全风险与防护策略

本文详细分析了CVE-2026-49099漏洞的成因、影响范围及安全防护措施,帮助企业和开发者理解输出中特殊元素未正确中和的潜在风险,并提供实用的防护建议。

本文详细分析CVE-2026-55993漏洞的成因、影响及防护措施,帮助企业和开发者理解输入验证缺陷如何导致敏感信息泄露,并提供实用的安全建议。
2026年07月09号 03点56分50秒 深度解析CVE-2026-55993漏洞:输入验证缺陷与敏感信息泄露风险

本文详细分析CVE-2026-55993漏洞的成因、影响及防护措施,帮助企业和开发者理解输入验证缺陷如何导致敏感信息泄露,并提供实用的安全建议。