ClickFix 从假验证码诈骗演变为复杂网络威胁:3000个实时样本揭示的真相
近期研究揭示ClickFix诈骗手法已突破传统假验证码模式,通过分析3000个实时样本,揭露其演变为更复杂网络威胁的全貌,为用户提供防范指南。
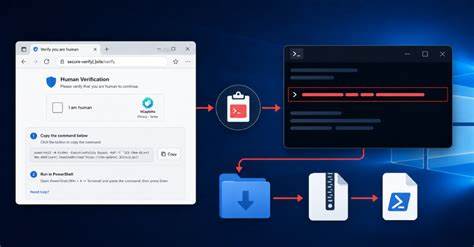
近年来,网络安全领域出现了一个名为ClickFix的诈骗手法,最初以假验证码形式出现,通过模仿合法网站的验证流程骗取用户敏感信息。然而,最新研究表明,ClickFix的威胁模式已发生显著变化,不再局限于简单的验证码欺骗。一位安全研究人员对约3000个实时样本进行了深入分析,发现ClickFix已演变为更复杂的网络威胁,其攻击手段和传播方式都发生了重大升级。ClickFix的演变过程揭示了网络诈骗的智能化趋势。最初,ClickFix通过模仿常见的CAPTCHA验证界面,诱导用户点击虚假的验证按钮,从而触发恶意脚本或下载木马程序。然而,随着用户安全意识的提高,这种简单的欺骗手段逐渐失效。

研究人员发现,ClickFix的最新版本已经采用了更隐蔽的攻击方式,包括动态生成的验证码界面、多层次的诱导流程以及与合法网站的深度绑定。这些变化使得普通用户更难以识别真假,大大提高了诈骗的成功率。在分析的3000个实时样本中,研究人员发现ClickFix的攻击手段呈现出多样化的特征。除了传统的假验证码,ClickFix还开始利用社交工程技术,通过伪造的系统警告、虚假的安全提示以及诱导性的文本内容,诱导用户执行危险操作。例如,某些样本会模仿浏览器的安全警告,声称用户的设备已感染病毒,要求立即下载"安全工具"进行修复。实际上,这些工具都是恶意软件,一旦安装将窃取用户的个人信息或控制设备。
此外,ClickFix的传播方式也发生了变化。最初,ClickFix主要通过恶意广告和钓鱼网站进行传播。然而,最新的研究显示,ClickFix已经开始利用社交媒体平台、即时通讯工具以及搜索引擎优化技术,扩大其影响范围。例如,某些样本会通过社交媒体广告诱导用户点击链接,而这些链接会重定向到伪造的登录页面,窃取用户的账号和密码。这种多渠道的传播方式使得ClickFix的威胁范围更加广泛,普通用户更难以避免。为了应对ClickFix的演变,用户需要采取更加严格的安全措施。

首先,用户应保持警惕,对任何异常的验证码要求保持怀疑。如果遇到可疑的验证码界面,建议直接关闭浏览器或应用程序,并通过官方渠道确认网站的真实性。其次,用户应定期更新操作系统和安全软件,确保设备具备最新的安全补丁。此外,用户还应避免点击来历不明的链接或下载可疑的文件,尤其是那些声称提供"安全修复"的工具。网络安全专家指出,ClickFix的演变反映了网络诈骗的智能化趋势。随着技术的发展,诈骗分子不断优化其攻击手段,使得普通用户更难以识别真假。
因此,用户需要不断提高安全意识,并采取积极的防范措施。同时,互联网企业也应加强安全防护,通过技术手段识别和阻止ClickFix等恶意软件的传播。总体而言,ClickFix的演变揭示了网络安全领域的复杂性和挑战性。随着诈骗手法的不断升级,用户和企业都需要加强合作,共同应对网络威胁。通过提高安全意识、采用先进的防护技术以及加强国际合作,我们可以更好地保护个人信息和网络安全,确保互联网环境的健康发展。 。