Morph Reflexes:通过多头分类器优化智能体追踪的突破性技术

区块链技术
钱财 qian.cx
分享: Telegram X
探讨Morph Reflexes如何利用多头分类器技术,为智能体追踪提供高效、低成本的语义信号检测解决方案,助力企业规模化监控和优化智能体行为。

探讨Morph Reflexes如何利用多头分类器技术,为智能体追踪提供高效、低成本的语义信号检测解决方案,助力企业规模化监控和优化智能体行为。

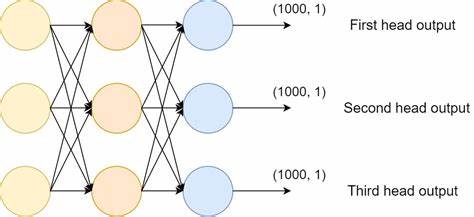
在人工智能领域,智能体(Agent)的应用日益广泛,从客服机器人到自动化流程管理,其效率和稳定性直接影响用户体验和业务成果。然而,智能体在实际运行中常常面临行为性失败,如循环逻辑、推理泄漏、用户不满等问题。传统的解决方案依赖于高成本的前沿大型语言模型(如GPT或Sonnet)进行每一步的判断,这在大规模应用中难以承受。近期,Morph Reflexes提出了一种创新的多头分类器技术,通过高效的语义信号检测,为智能体追踪提供了快速、低成本的解决方案。 Morph Reflexes的核心思想是利用小型语言模型(LLM)的多头推理架构,实现对智能体行为的实时监控和分析。传统的小型模型虽然适合特定任务,但运行多个独立模型处理不同任务显然效率低下。

Morph Reflexes通过共享骨干网络和多头分类器的设计,使得同一输入可以被多个分类头同时处理,从而大幅提升计算效率。这种架构灵感来源于2019年BERT和HYDRA等技术,但经过现代化改进,适应了当前的注意力机制和计算需求。 在技术实现上,Morph Reflexes采用了混合注意力机制,并移除了解码步骤,将预填充(prefill)计算的99%重复利用于不同的反射(reflex)任务。这种设计使得推理速度极快,单次推理时间低于30毫秒,完整请求响应时间不超过90毫秒。即使增加反射数量,每个额外反射的开销也不到2毫秒。这种高效的计算模式使得Morph Reflexes能够在大规模应用中保持低成本和高性能。

为什么优化智能体追踪的语义信号检测如此重要?对于中型以上规模的企业,每天可能涉及数万次智能体运行和数百万次交互。传统的大型模型作为判断工具,在成本和速度上都难以满足需求。Morph Reflexes的解决方案为企业提供了实时监控智能体行为的能力,例如跟踪用户满意度、检测循环逻辑等,从而优化智能体的性能和用户体验。 Morph Reflexes的技术不仅限于理论创新,其团队成员曾在特斯拉等企业积累了丰富的实战经验。在特斯拉,ML工程师需要从数百万PB的数据中提取特定信号,如摄像头遮挡等,这需要快速部署和高效运行的工具。Morph Reflexes的技术正是为了满足这种需求而设计的。

Morph Reflexes的产品以API为核心,提供了灵活的开发者工具,而非传统的仪表盘。99%的仪表盘最终被闲置,而API优先的设计使得开发者可以自由集成和扩展功能。用户可以在Morph的仪表盘中训练自定义反射,并让其在生产环境中持续改进。 对于正在运行智能体的企业,Morph Reflexes提供了一个强大的工具,使其能够在所有交互中跟踪关键信号。例如,企业可以监控智能体的循环行为、推理泄漏、用户不满等问题,并实时调整策略。这种能力对于提升智能体的性能和用户体验至关重要。

Morph Reflexes的技术不仅适用于智能体追踪,其高效的多头分类器架构也可以应用于其他需要实时语义分析的场景。例如,在自然语言处理(NLP)任务中,可以同时处理多个分类任务,如情感分析、实体识别等,大幅提升处理效率。 在未来,随着智能体的应用场景不断扩大,对其行为的监控和优化需求也会持续增长。Morph Reflexes的技术为企业提供了一个高效、低成本的解决方案,使其能够在大规模应用中实现智能体的最优化。随着技术的不断进步,Morph Reflexes有望在更多领域发挥重要作用,推动人工智能技术的发展。 。
精选推荐 数字资产常用交易与安全工具
下一步
本文详细分析Keycloak身份认证系统中的CVE-2026-9099漏洞,探讨其成因、影响范围及安全防护措施,帮助企业构建更安全的身份管理体系。
2026年07月02号 05点18分05秒 Keycloak漏洞CVE-2026-9099深度解析:权限缺失风险与安全防护指南

本文详细分析Keycloak身份认证系统中的CVE-2026-9099漏洞,探讨其成因、影响范围及安全防护措施,帮助企业构建更安全的身份管理体系。

本文详细分析Linux内核中发现的CVE-2026-31431漏洞,探讨其影响范围、修复方案及企业级防护建议,帮助技术人员全面了解该安全事件的技术细节和应对策略。
2026年07月02号 05点18分52秒 深度解析Linux内核漏洞CVE-2026-31431:加密模块的安全修复与防护策略

本文详细分析Linux内核中发现的CVE-2026-31431漏洞,探讨其影响范围、修复方案及企业级防护建议,帮助技术人员全面了解该安全事件的技术细节和应对策略。

本文详细分析了GLib中发现的CVE-2026-58016漏洞,探讨其技术细节、潜在影响及企业级安全防护策略,帮助开发者和安全从业者全面理解并应对这一关键安全威胁。
2026年07月02号 05点19分23秒 深度解析GLib漏洞CVE-2026-58016:状态混淆问题及安全防护指南

本文详细分析了GLib中发现的CVE-2026-58016漏洞,探讨其技术细节、潜在影响及企业级安全防护策略,帮助开发者和安全从业者全面理解并应对这一关键安全威胁。

本文详细分析了Keycloak身份认证系统中的严重漏洞CVE-2026-9086,探讨其成因、影响范围及安全防护措施,帮助企业提升身份认证系统的安全性。
2026年07月02号 05点19分47秒 深度解析Keycloak漏洞CVE-2026-9086:远程攻击者如何利用管理员权限实施攻击

本文详细分析了Keycloak身份认证系统中的严重漏洞CVE-2026-9086,探讨其成因、影响范围及安全防护措施,帮助企业提升身份认证系统的安全性。

近期发现90多个伪装软件域名通过ScreenConnect远程控制工具传播AsyncRAT木马,卡巴斯基安全研究团队揭露这一网络威胁的详细情况,分析攻击手法及防护建议。
2026年07月02号 05点22分17秒 90+伪装软件域名通过ScreenConnect传播AsyncRAT:卡巴斯基揭露网络威胁

近期发现90多个伪装软件域名通过ScreenConnect远程控制工具传播AsyncRAT木马,卡巴斯基安全研究团队揭露这一网络威胁的详细情况,分析攻击手法及防护建议。

本文详细介绍了成为实时图形程序员所需的核心技能,包括CPU和GPU编程、物理基础渲染、路径追踪等关键技术,并提供了实用的学习资源和建议,帮助读者系统性地掌握图形编程的核心知识。
2026年07月02号 05点26分36秒 成为图形程序员的必备技能与学习路径

本文详细介绍了成为实时图形程序员所需的核心技能,包括CPU和GPU编程、物理基础渲染、路径追踪等关键技术,并提供了实用的学习资源和建议,帮助读者系统性地掌握图形编程的核心知识。

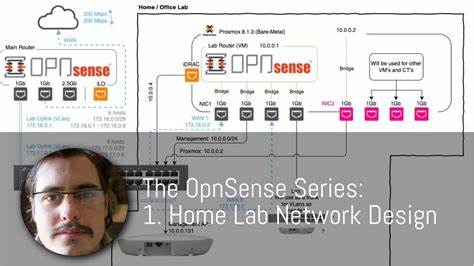
本文详细描述了安全研究人员在OPNsense防火墙系统中发现的五个漏洞,包括一起高危远程代码执行漏洞(CVE-2026-57155),并探讨了漏洞挖掘过程、利用链构建以及安全修复的重要性。
2026年07月02号 05点33分42秒 深入解析OPNsense远程代码执行漏洞:首次CVE发现的幕后故事

本文详细描述了安全研究人员在OPNsense防火墙系统中发现的五个漏洞,包括一起高危远程代码执行漏洞(CVE-2026-57155),并探讨了漏洞挖掘过程、利用链构建以及安全修复的重要性。