近期黑客通过伪造Microsoft Entra密钥注册流程窃取Microsoft 365访问权限,本文深入分析攻击手法、影响范围及企业如何有效防护,帮助用户保障云端安全。
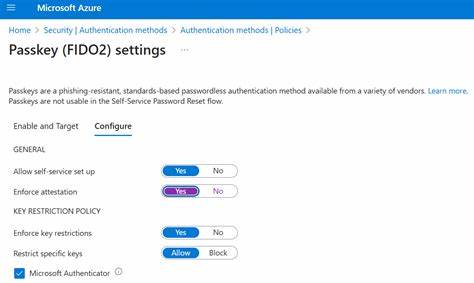
随着云计算和远程办公的普及,Microsoft 365已成为企业和个人用户的核心办公工具。然而,近期安全研究人员发现,黑客正利用伪造的Microsoft Entra密钥注册流程,成功绕过多因素认证(MFA)机制,窃取用户的Microsoft 365访问权限。这一攻击手法不仅威胁企业数据安全,还可能导致敏感信息泄露。本文将详细分析这一攻击的技术细节、影响范围以及企业如何有效防护,帮助用户提升云端安全意识。Microsoft Entra密钥(Passkey)是一种基于FIDO2标准的无密码认证技术,旨在替代传统密码,通过硬件或软件令牌实现更安全的身份验证。然而,黑客利用用户对新技术的不熟悉,通过伪造的注册流程诱导用户绑定恶意密钥。

攻击者通常通过钓鱼邮件或伪造的登录页面,诱导用户点击恶意链接,进入伪造的Microsoft Entra密钥注册页面。用户在不知情的情况下,将恶意密钥绑定到其Microsoft 365账户,从而为黑客提供了持久访问权限。这一攻击手法的危害性主要体现在两个方面。首先,黑客可以绕过传统的多因素认证机制,直接通过伪造的密钥实现身份验证。其次,由于密钥绑定后通常不会触发额外的安全警报,企业可能长时间未察觉账户已被入侵。攻击者可以利用这一权限窃取企业邮件、文件和敏感数据,甚至进行进一步的横向移动攻击。
为了有效防范此类攻击,企业和个人用户应采取以下措施。首先,加强员工安全意识培训,教育用户识别钓鱼邮件和伪造的登录页面。其次,启用Microsoft 365的安全警报和异常行为检测功能,及时发现异常的密钥注册行为。此外,定期审查账户的认证设备,确保所有绑定的密钥均来自可信来源。企业还可以考虑部署第三方安全解决方案,如身份验证代理(IAM)和行为分析工具,进一步提升安全防护能力。随着云计算环境的复杂化,黑客的攻击手法也在不断演变。

Microsoft Entra密钥注册攻击的出现,提醒企业和用户必须保持高度警惕,并采取主动防御措施。通过加强安全意识、优化认证流程和部署先进的安全技术,可以有效降低此类攻击的风险,保障Microsoft 365环境的安全稳定运行。 。