本文详细分析了Perl HTML::Gumbo模块在0.19版本之前存在的CVE-2025-15646漏洞,揭示其因类型混淆导致的堆内存泄露问题,并提供安全防护建议和修复方案,帮助开发者保护系统安全。
近期,安全研究人员发现Perl编程语言中广泛使用的HTML解析模块HTML::Gumbo在0.19版本之前存在严重的安全漏洞,该漏洞被编号为CVE-2025-15646。这一漏洞的核心问题在于模块在处理HTML内容时存在类型混淆(Type Confusion)问题,导致堆内存(Heap Memory)泄露,可能被恶意攻击者利用来获取敏感数据或执行代码。本文将从漏洞的技术原理、影响范围、修复方案以及安全防护措施等多个角度进行深入探讨,帮助开发者和系统管理员全面了解这一安全威胁,并采取有效的防护措施。HTML::Gumbo是一个基于Gumbo HTML解析器的Perl模块,主要用于解析和处理HTML文档。由于其高效的解析能力和广泛的兼容性,该模块在Perl开发社区中得到了广泛应用。然而,在0.19版本之前,HTML::Gumbo在处理HTML内容时存在类型混淆问题。
类型混淆是一种常见的内存安全漏洞,指的是程序在处理数据时错误地将一种数据类型视为另一种类型,导致内存访问越界或数据泄露。在HTML::Gumbo的情况下,这种类型混淆问题可能导致堆内存泄露,攻击者可以通过精心构造的HTML内容触发漏洞,获取服务器上的敏感信息,甚至执行任意代码。堆内存泄露是一种严重的安全威胁,因为它可能导致系统崩溃、数据泄露或代码执行。在HTML::Gumbo的漏洞中,攻击者可以通过构造特定的HTML内容,使得模块在解析过程中错误地访问内存,从而泄露堆内存中的敏感数据。这种攻击方式通常难以被发现,因为攻击者可以通过精心设计的输入来避免触发明显的错误或异常。因此,开发者和系统管理员必须高度重视这一漏洞,并采取适当的防护措施。
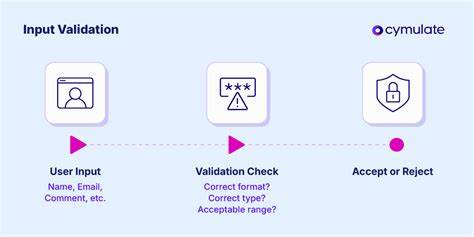
为了修复CVE-2025-15646漏洞,HTML::Gumbo的开发团队在0.19版本中进行了必要的修复。新版本通过严格的类型检查和内存管理机制,确保在解析HTML内容时不会发生类型混淆问题。开发者和系统管理员应尽快升级到最新版本的HTML::Gumbo模块,以消除这一安全风险。此外,还应定期检查和更新所有依赖的Perl模块,确保系统的整体安全性。除了升级到最新版本,开发者还可以采取其他安全防护措施来减少HTML::Gumbo漏洞的风险。例如,在处理用户输入的HTML内容时,应进行严格的输入验证和过滤,确保输入的内容符合预期的格式和规则。
此外,还可以使用沙箱环境或隔离机制,限制HTML解析模块的权限和访问范围,防止攻击者利用漏洞执行任意代码。通过这些措施,可以有效降低HTML::Gumbo漏洞的风险,保护系统的安全。CVE-2025-15646漏洞的发现和修复,再次提醒开发者和系统管理员要高度重视内存安全问题。内存安全漏洞通常难以被发现和修复,但一旦被利用,可能导致严重的安全后果。因此,开发者在编写代码时,应遵循安全编码规范,进行严格的代码审查和测试,确保代码的安全性和可靠性。同时,系统管理员应定期进行安全扫描和漏洞评估,及时发现和修复系统中的安全问题。
在Perl开发社区中,HTML::Gumbo模块因其高效的解析能力和广泛的兼容性,得到了广泛的应用。然而,CVE-2025-15646漏洞的发现,也暴露了开发者在使用第三方模块时,必须高度重视安全问题。开发者应定期检查和更新使用的模块,确保其安全性和稳定性。同时,开发团队应建立完善的安全审查和测试流程,确保模块的安全性和可靠性。CVE-2025-15646漏洞的影响范围可能涉及所有使用HTML::Gumbo模块的Perl应用程序。开发者和系统管理员应尽快评估其系统中的潜在风险,并采取适当的防护措施。
如果系统中使用了受影响的HTML::Gumbo版本,应尽快升级到最新版本,并进行必要的安全审计和测试。通过这些措施,可以有效降低漏洞的风险,保护系统的安全。在总结中,CVE-2025-15646漏洞是一个严重的内存安全问题,涉及Perl HTML::Gumbo模块在0.19版本之前存在的类型混淆问题。该漏洞可能导致堆内存泄露,攻击者可以利用其获取敏感信息或执行任意代码。开发者和系统管理员应尽快升级到最新版本的HTML::Gumbo模块,并采取其他安全防护措施,以消除这一安全风险。同时,开发者应高度重视内存安全问题,遵循安全编码规范,进行严格的代码审查和测试,确保代码的安全性和可靠性。
通过这些措施,可以有效保护系统的安全,防止潜在的安全威胁。 。