空气隔离电脑面临新威胁:TrojPix攻击通过视频线窃取数据的惊人手法
近期发现的TrojPix攻击技术能够通过视频输出线窃取空气隔离电脑的数据,本文深入解析其运作原理、防护措施及网络安全专家的应对建议,帮助企业和个人提升数据安全防护能力。
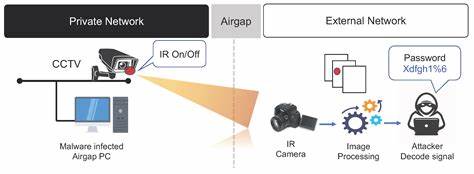
在网络安全领域,空气隔离电脑一直被视为高度安全的系统,因为它与外部网络完全隔离,理论上不受网络攻击影响。然而,以色列本古里安大学的研究团队近期发现了一种名为TrojPix的新型攻击手法,能够通过视频输出线窃取空气隔离电脑的敏感数据。这一发现打破了传统安全防护的认知,为企业和个人敲响了警钟。 TrojPix攻击的核心原理是利用电脑的视频输出功能,通过精心设计的恶意软件将数据编码为视频信号,再通过显示器或其他视频设备传输到外部设备。这种攻击方式不需要物理接触电脑内部,也不需要网络连接,完全绕过了传统的防火墙和入侵检测系统。研究人员指出,这种攻击手法尤其危险,因为它能够在完全隔离的环境中实施,甚至在高度机密的政府或军事机构中也可能被利用。

为了实施TrojPix攻击,攻击者首先需要在目标电脑上安装恶意软件。这种软件可以通过多种方式进入电脑,例如通过U盘、恶意附件或内部人员的协助。一旦恶意软件安装成功,它会开始监控电脑的活动,并将敏感数据编码为视频信号。这种编码过程非常复杂,需要精确的时间同步和信号处理技术,以确保数据能够被准确地传输到外部设备。 研究人员通过实验验证了TrojPix攻击的可行性。他们在实验室环境中模拟了空气隔离电脑的环境,并成功地通过视频输出线窃取了电脑中的敏感数据。
实验结果表明,这种攻击手法能够在短时间内传输大量数据,且难以被传统的安全防护系统检测到。这意味着,即使电脑与外部网络完全隔离,也可能面临数据泄露的风险。 面对TrojPix攻击的威胁,网络安全专家建议采取多种防护措施。首先,企业和个人应定期更新电脑系统和安全软件,确保所有漏洞得到及时修补。其次,应加强对外部设备的管理,禁止未经授权的U盘或其他存储设备接入电脑。此外,还可以考虑使用专门的数据防泄漏系统,监控电脑的视频输出活动,防止数据被恶意编码和传输。

除了技术防护措施,企业还应加强员工的安全意识培训。许多数据泄露事件都是由于员工的疏忽或误操作导致的。通过定期的安全培训,员工可以了解最新的攻击手法和防护措施,从而减少人为错误的发生。此外,企业还应建立严格的访问控制制度,确保只有授权人员才能接触敏感数据。 TrojPix攻击的发现再次提醒我们,网络安全防护需要全方位的考虑。传统的空气隔离技术虽然能够有效防止网络攻击,但并不能完全保证数据的安全。
随着攻击手法的不断演变,企业和个人需要不断更新防护策略,以应对新的威胁。未来,随着技术的发展,可能会出现更多新型的攻击手法,因此持续的安全投入和研究是至关重要的。 在网络安全领域,防护与攻击的博弈永无止境。TrojPix攻击的出现,为我们敲响了警钟,提醒我们在享受技术便利的同时,也要时刻保持警惕。只有通过不断的技术创新和安全防护,才能确保数据的安全,保护企业和个人的利益。 。