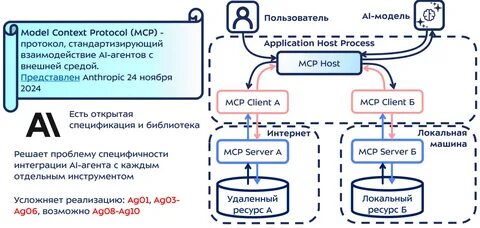
在人工智能技术日新月异的今天,一种名为模型上下文协议(Model Context Protocol,简称MCP)的新兴标准正在成为连接AI模型与数据源的关键桥梁。然而,近期的一项调查揭露了一个令人震惊的事实:全球有超过21,000个面向互联网的MCP服务器处于暴露状态,其中近92%的生产环境服务器缺乏基本的OAuth认证机制。这一数据的公开,不仅让MCP协议的安全性问题浮出水面,更将整个AI代理基础设施推向了一个关键的拐点。从首尔峰会看MCP协议的安全危机2026年8月13日至14日,全球AI开发者和安全专家齐聚首尔,参加一场原本寻常的行业峰会。然而,一系列关于MCP协议安全漏洞的报告和数据,让这场会议从例行检查演变为一场高风险的对话。由OX Security发布的《人工智能供应链的母系漏洞》报告在今年4月就已敲响警钟:MCP的STDIO传输模型存在系统性架构漏洞,可能影响多达1.5亿次下游软件包下载,并识别出超过7,000个公开访问的MCP服务器和20万个潜在易受攻击的实例。

尽管这一发现引发了广泛关注,但MCP的主要维护者之一Anthropic仍坚持认为STDIO的行为是"按设计"运行,并将输入清理的责任推给开发者。然而,安全研究社区的调查结果与这一立场形成了鲜明对比。2026年7月发表在arXiv上的研究论文《Exposed by Design》中,研究人员对640个生产环境的MCP服务器进行了审计,发现91.8%的服务器缺乏OAuth认证,而687个实例则存在未受限的Shell工具访问权限。这一数据与超过21,000个暴露在互联网上的MCP服务器的发现相互印证,揭示了一个严峻的现实:MCP协议在安全性方面正面临前所未有的挑战。MCP协议的架构之争:安全性与便利性的平衡MCP协议的核心设计理念在于标准化AI模型与本地或远程数据源之间的交互方式。然而,其STDIO传输模型的安全性争议已经成为行业内外争论的焦点。
STDIO(标准输入/输出)作为一种简单的进程间通信机制,在开发和调试阶段具有天然的便利性。但正是这种"简单"也为潜在的安全风险埋下了伏笔。Anthropic等维护者认为,STDIO的设计初衷是为了提供一个"安全的默认"执行模型,将输入验证和安全防护的责任交由开发者自行负责。然而,安全研究人员指出,这种设计理念在实际应用中存在严重缺陷。由于STDIO不提供任何内置的认证或授权机制,任何能够访问网络的实体都可能通过简单的网络请求与MCP服务器进行交互,从而导致未经授权的代码执行、数据泄露甚至系统入侵。更为严重的是,MCP协议的快速普及使得这一问题的影响范围急剧扩大。

根据OX Security的报告,MCP协议的广泛应用可能影响到多达1.5亿次软件包下载,这意味着潜在的安全风险不仅限于单个服务器,而是可能波及整个AI生态系统。在这样的背景下,协议的架构设计是否仍然适用于大规模生产环境,成为行业必须直面的问题。OWASP MCP Top 10与CVE的双重警告随着MCP协议在实际应用中的普及,一系列与之相关的安全漏洞也相继被披露。OWASP(开放网络应用安全项目)在2026年正式发布了《OWASP MCP Top 10》,列出了MCP协议面临的十大安全风险,包括令牌管理不当、工具中毒、序列化风险、隐式信任关系滥用等。这些风险不仅涉及技术层面的漏洞,更反映了协议在设计理念上的系统性缺陷。例如,令牌管理不当是MCP协议面临的一个突出问题。
由于MCP服务器通常需要与AI模型进行交互,身份验证令牌成为维持通信安全的关键。然而,在实际部署中,许多开发者忽视了令牌的安全存储和传输,导致令牌被窃取或滥用。工具中毒则是另一个典型案例,攻击者通过注入恶意工具或修改现有工具的行为,达到控制MCP服务器的目的。此外,超过10个高危或严重级别的CVE(常见漏洞披露)的出现,进一步凸显了MCP协议在安全性方面的脆弱性。这些漏洞涉及从协议解析到数据传输的各个环节,表明MCP协议在面对复杂攻击场景时缺乏足够的防护能力。特别是在AI代理生态系统中,MCP服务器往往充当着连接多个数据源和执行环境的枢纽角色,任何单一漏洞都可能引发连锁反应,导致整个系统的安全性受到威胁。
从单一厂商主导到社区治理:MCP协议的治理变革面对如此严峻的安全挑战,MCP协议的治理结构也在悄然发生变化。此前,MCP协议的发展主要由Anthropic、Block和OpenAI等主要厂商主导,这在一定程度上加速了协议的标准化进程。然而,这种单一厂商主导的模式也引发了对协议设计决策透明度和公平性的质疑。2026年,MCP协议的治理权正式移交给Linux基金会旗下的Agentic AI基金会(AAIF),这一变化为协议的未来发展提供了一个更加中立和开放的平台。在Linux基金会的框架下,来自不同厂商、研究机构和开发者社区的声音能够更加平等地参与到协议的设计和决策过程中。这种治理结构的转变,不仅有助于提高协议的透明度,也为解决安全性问题提供了更广泛的合作基础。
美国国家安全局(NSA)下属的人工智能安全中心(AISC)也在2026年6月发布了《人工智能安全设计考量》指南,进一步强调了MCP协议在安全性方面面临的挑战。该指南指出,MCP协议在序列化、信任边界和隐式信任关系等方面存在固有风险,需要从架构层面进行根本性的改进。这一官方指南的发布,为行业提供了更为权威的安全设计参考,也为MCP协议的未来发展指明了方向。AI代理生态系统的安全根基:架构硬化还是权宜之计?面对MCP协议所面临的安全挑战,行业内部出现了两种截然不同的声音。一种观点认为,必须对MCP协议进行深度架构硬化,从根本上解决其在安全性方面的系统性缺陷。这意味着可能需要重新设计协议的核心传输机制、引入更为严格的认证和授权机制、以及建立完善的输入验证和沙盒执行环境。
另一种观点则认为,由于MCP协议已经在全球范围内获得了广泛应用,对其进行架构层面的大规模改造可能面临巨大的实施成本和技术挑战。因此,更为务实的做法是依赖开发者在部署和使用过程中采取额外的安全防护措施,例如强制启用OAuth认证、实施严格的访问控制策略、以及定期进行安全审计等。然而,这两种观点的分歧并不仅仅是技术层面的争论,更反映了行业在AI代理生态系统安全性方面的深层次思考。如果选择架构硬化的路径,那么MCP协议将能够建立起更为坚实的安全根基,为AI代理的大规模部署提供可靠的保障。反之,如果继续依赖开发者层面的权宜之计,那么整个生态系统可能将长期面临安全风险的威胁,甚至可能在关键时刻酿成无法挽回的损失。首尔峰会上的激辩:安全性与创新的平衡在首尔峰会上,来自世界各地的AI开发者、安全专家和行业领袖齐聚一堂,就MCP协议的未来发展展开了激烈的讨论。
会议的核心议题之一,就是如何在保障安全性的前提下,继续推动MCP协议的创新和普及。一些与会者指出,MCP协议在设计之初并未充分考虑安全性需求,这在很大程度上是由于当时AI代理技术尚处于起步阶段,安全威胁模型尚未完全明确。然而,随着AI代理技术的快速发展和广泛应用,安全性问题已经成为制约生态系统健康发展的关键因素。因此,必须在协议设计阶段就充分考虑安全性需求,并建立起完善的安全防护机制。另一些与会者则强调,MCP协议的核心价值在于其简洁性和易用性。过度强调安全性可能会导致协议复杂度的增加,从而影响开发者的体验和协议的普及速度。
因此,他们认为应该在安全性和易用性之间寻找一个平衡点,通过渐进式的改进来提升协议的安全性,而不是进行激进的架构变革。在这场激辩中,一个不容忽视的事实是,MCP协议的安全性问题已经不仅仅是技术层面的挑战,更是整个AI生态系统发展的关键命题。无论最终采取何种解决方案,都必须充分考虑到协议的可扩展性、兼容性和实用性,以确保AI代理技术能够在安全可靠的基础上持续发展。全球安全监管的新趋势:数字身份与零信任架构在AI代理技术快速发展的同时,全球各国的监管机构也在积极探索相应的安全监管框架。美国国家安全局(NSA)的人工智能安全中心(AISC)在2026年发布的安全设计指南中,明确提出了对AI代理进行"数字出生证明"的概念。这一概念旨在为每个AI代理赋予一个可验证的数字身份,从而实现对其行为的追踪和监管。
NSA的首席信息官道格拉斯·科萨(Douglas Cossa)在接受采访时表示,AI代理技术已经"完全颠覆了零信任架构的传统理念"。在传统的零信任模型中,系统默认不信任任何实体,无论其是否位于网络内部。然而,AI代理作为一种自主决策的实体,其行为往往超出了传统安全模型的范畴。因此,必须建立起新的安全框架,将AI代理视为一等公民,并为其赋予可验证的身份凭证。这种新的安全监管趋势不仅适用于MCP协议,更将对整个AI代理生态系统产生深远的影响。通过为AI代理赋予数字身份,监管机构能够更有效地监控其行为、识别潜在的安全威胁,并确保其符合相关的法律法规要求。
同时,这种数字身份机制也为AI代理之间的互操作性和协作提供了基础,有助于构建一个更加开放和安全的AI生态系统。MCP协议的未来:从暴露到韧性面对当前的安全挑战,MCP协议的未来发展路径已经变得清晰。无论是选择架构硬化还是依赖开发者层面的防护措施,行业都必须采取切实有效的行动,以确保协议的安全性和可靠性。首先,MCP协议需要在传输层面引入更为严格的安全机制。这包括但不限于强制启用OAuth认证、实施基于角色的访问控制(RBAC)、以及建立完善的输入验证和沙盒执行环境。通过这些措施,可以有效降低未经授权的访问和恶意代码执行的风险。
其次,协议的维护者和社区需要加强对安全漏洞的监测和响应能力。这包括建立快速响应机制、定期发布安全公告、以及与安全研究社区保持紧密合作。通过这种方式,可以及时发现和修复潜在的安全漏洞,降低系统受到攻击的风险。此外,行业还需要在标准化和最佳实践方面加大投入。OWASP MCP Top 10的发布为开发者提供了重要的安全指导,但这还远远不够。行业组织、厂商和开发者社区需要共同制定更为详细的安全最佳实践,并通过培训和教育提升开发者的安全意识和能力。
最后,MCP协议的未来发展还需要充分考虑与其他安全技术和框架的集成。例如,结合零信任架构、数字身份认证、以及行为分析技术,可以构建起一个更为全面和有效的安全防护体系。通过这种方式,MCP协议不仅能够满足当前的安全需求,更能够为未来的AI代理技术发展奠定坚实的基础。结语:安全是AI代理生态系统的生命线在AI技术日益深入人类生活的今天,MCP协议作为连接AI模型与数据源的关键枢纽,其安全性问题已经成为整个生态系统发展的生命线。从超过21,000个暴露在互联网上的服务器,到OWASP MCP Top 10所揭示的系统性风险,再到首尔峰会上激烈的安全辩论,MCP协议正面临着前所未有的挑战。然而,挑战与机遇并存。
通过架构硬化、社区协作和监管创新,MCP协议有望从当前的暴露状态转变为一个更加安全和韧性的协议。这一过程不仅需要技术层面的改进,更需要行业、监管机构和开发者社区的共同努力。未来的AI代理生态系统将建立在安全、可靠和可持续的基础之上。MCP协议作为这一生态系统的重要组成部分,其安全性问题的解决将为整个行业树立榜样,并为人工智能技术的健康发展提供有力保障。在这个充满挑战的时代,我们有理由相信,通过共同的努力,MCP协议将能够迎来一个更加安全和繁荣的未来。 。