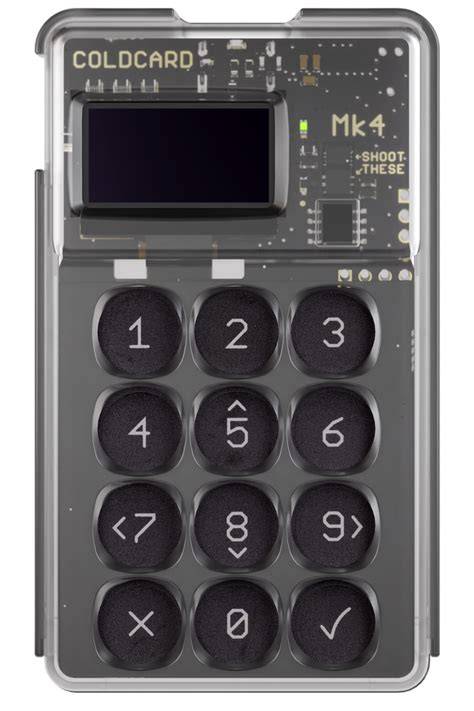
在数字货币的浩瀚星空中,安全始终是悬在每位投资者头顶的达摩克利斯之剑。近期,一起震惊全球加密社区的安全事件再次敲响警钟:Coldcard硬件钱包的安全漏洞被不法分子利用,导致价值7000万美元的比特币在短短41分钟内被盗。这一事件不仅引发了关于硬件钱包安全性的广泛讨论,更让无数数字资产持有者重新审视自己的资产保护策略。**漏洞起源:Coldcard钱包的设计缺陷**Coldcard作为市场上备受推崇的硬件钱包之一,以其离线存储、多重签名等安全特性赢得了用户的信任。然而,任何技术产品都无法逃脱被发现漏洞的命运。根据安全研究人员的深入调查,此次漏洞主要存在于Coldcard钱包的固件更新机制和密钥管理系统中。

攻击者通过精心构造的恶意固件包,成功绕过了Coldcard的安全验证机制,植入了后门程序。具体而言,漏洞的核心在于Coldcard钱包在固件更新过程中对签名验证的不完善。正常情况下,Coldcard会对官方发布的固件进行数字签名验证,以确保固件的完整性和来源的可信性。然而,研究人员发现,攻击者可以通过某种方式伪造签名,使得恶意固件能够通过验证。这一漏洞使得攻击者能够在用户不知情的情况下,将恶意固件安装到Coldcard钱包中,进而窃取用户的私钥和数字资产。**攻击手法:41分钟内的精准盗窃**这场精心策划的攻击展现了不法分子的高超技巧和极强的执行力。
根据安全公司的调查报告,攻击者首先通过社交工程学手段,诱使用户下载并安装了包含恶意代码的固件更新包。这一步骤通常通过伪装成官方固件更新通知、模仿Coldcard官方网站或利用第三方渠道传播来实现。一旦用户安装了恶意固件,攻击者便能够远程控制Coldcard钱包,获取用户的私钥和助记词。更为可怕的是,攻击者能够在用户完全不知情的情况下,将钱包中的比特币转移到自己的地址。在短短41分钟内,攻击者成功转移了价值7000万美元的比特币,这一速度之快、规模之大,令整个加密社区震惊。**受害者画像:谁是这场攻击的目标?**这场攻击并非随机发生,而是针对特定群体的精准打击。

根据安全研究人员的分析,受害者主要集中在以下几类:首先,大量持有比特币的长期投资者成为攻击者的主要目标。这些用户通常将大量资金存储在硬件钱包中,以追求长期的增值潜力。由于Coldcard在加密社区享有盛誉,许多用户对其安全性深信不疑,这使得他们成为攻击者的理想目标。其次,一些使用多重签名功能的用户也不幸中招。多重签名虽然提供了额外的安全保障,但如果攻击者能够获取足够的签名权限,仍然可以绕过这一机制。在本次攻击中,一些使用多重签名的用户发现,尽管他们设置了多个签名者,但攻击者仍然能够通过某种方式获取足够的签名权限,进而转移资金。
此外,一些新手用户由于缺乏安全意识,也成为攻击者的目标。这些用户可能没有及时更新固件,或者在不明来源的网站上下载固件,从而落入了攻击者的陷阱。**安全漏洞的深层次分析**为了更好地理解此次漏洞的成因和影响,我们需要深入分析Coldcard钱包的技术架构和安全机制。Coldcard作为一款离线硬件钱包,其核心安全特性包括:1. **离线存储**:私钥永远不会暴露在联网环境中,极大地降低了被远程攻击的风险。2. **多重签名**:支持多个签名者共同管理资金,提高了资金的安全性。3. **固件签名验证**:通过数字签名确保固件的完整性和来源的可信性。
4. **用户界面安全**:采用物理按钮和屏幕显示,防止恶意软件截取用户输入。然而,正是这些看似坚固的安全机制,在本次攻击中被不法分子找到了突破口。研究人员发现,Coldcard在固件签名验证过程中存在一个微小的漏洞,使得攻击者能够伪造签名,绕过验证机制。这一漏洞可能源于签名算法的实现细节、密钥管理的不当或固件更新流程的设计缺陷。更为严重的是,由于Coldcard的固件更新机制允许用户通过MicroSD卡手动更新固件,攻击者能够通过物理访问的方式将恶意固件植入钱包。这一特性虽然为用户提供了便利,但也为攻击者提供了可乘之机。
**应对措施:如何保护你的数字资产**面对如此严峻的安全形势,数字资产持有者必须采取积极的防护措施,确保自己的资产安全。以下是一些经过验证的安全建议:**1. 及时更新固件**固件更新不仅能够修复已知的安全漏洞,还能增强钱包的安全特性。用户应定期检查Coldcard官方网站,及时下载并安装最新的固件版本。在更新固件时,务必从官方渠道下载,避免从第三方网站或不明来源获取固件包。**2. 验证固件签名**在安装固件之前,用户应仔细验证固件的数字签名。Coldcard官方提供了详细的签名验证指南,用户可以通过比较签名文件与官方公告中的签名值,确保固件的完整性和来源的可信性。
**3. 使用多重签名**多重签名是一种有效的安全保障机制,它要求多个签名者共同授权交易。通过设置多个签名者,即使其中一个签名者的私钥被泄露或遭到攻击,资金仍然能够得到保护。用户应考虑使用多重签名功能,并将签名者分散在不同的地理位置和设备上。**4. 定期备份助记词**助记词是恢复钱包的唯一凭证,用户应将其妥善保管,并定期备份。备份应存储在安全的物理介质中,如纸张或金属板,避免存储在联网设备或云端。此外,用户应定期检查助记词的完整性,确保其能够正确恢复钱包。
**5. 避免使用不明来源的设备**在使用Coldcard钱包时,用户应避免在公共场所或不安全的设备上进行操作。此外,用户应定期检查钱包的物理状态,确保没有被篡改或植入恶意设备。**6. 监控交易活动**用户应定期检查钱包的交易记录,及时发现异常交易。如果发现资金被转移,应立即采取措施,如联系相关交易所冻结资金或报警。**7. 关注安全公告**Coldcard官方会定期发布安全公告和固件更新通知。用户应密切关注这些公告,及时了解最新的安全威胁和防护措施。
**行业反应:厂商与社区的应对**面对这场安全风波,Coldcard官方和整个加密社区迅速做出了反应。Coldcard官方在第一时间发布了安全公告,详细说明了漏洞的成因和影响,并承诺将发布修复补丁。同时,官方呼吁用户立即更新固件,并采取其他安全措施。加密社区的安全研究人员也积极参与了漏洞的分析和修复工作。他们通过逆向工程、代码审计等手段,深入分析了漏洞的细节,并提出了相应的修复方案。此外,社区还发起了多项安全倡议,旨在提高用户的安全意识和防护能力。
**未来展望:硬件钱包安全的新挑战**此次Coldcard钱包漏洞事件再次提醒我们,数字资产的安全始终面临着新的挑战和威胁。随着加密技术的不断发展,不法分子的攻击手法也在不断升级。未来,硬件钱包厂商和用户需要共同努力,构建更加安全、可靠的数字资产保护体系。对于硬件钱包厂商而言,需要在以下几个方面加强安全防护:1. **加强固件签名验证机制**:通过引入更加严格的签名验证算法和多层验证机制,提高固件更新的安全性。2. **完善密钥管理系统**:采用更加先进的密钥管理技术,如分片密钥、硬件安全模块(HSM)等,确保私钥的安全存储和使用。3. **增强用户界面安全**:通过物理隔离、防篡改等技术,防止恶意软件截取用户输入或篡改交易信息。
4. **建立安全事件响应机制**:制定详细的安全事件响应流程,确保在发生安全事件时能够及时发现、快速响应和有效处置。对于用户而言,需要不断提高安全意识,养成良好的安全习惯:1. **保持警惕**:时刻关注安全威胁和防护措施,避免成为攻击者的目标。2. **定期学习**:通过阅读安全文章、参加培训等方式,不断提高自己的安全知识和技能。3. **分散风险**:避免将所有资金存储在同一钱包中,通过多重签名、分散存储等方式降低风险。4. **保持谦逊**:即使拥有丰富的安全知识,也要保持谦逊,不断学习和改进。**结论:安全始终是数字资产的核心**在数字货币的世界里,安全始终是第一要务。
Coldcard钱包漏洞事件虽然令人震惊,但也为整个加密社区敲响了警钟。通过深入分析漏洞成因、攻击手法和防护措施,我们能够更好地理解数字资产安全的重要性,并采取有效的措施保护自己的资产。未来,随着技术的不断进步和安全意识的不断提高,我们有理由相信,数字资产的安全环境将会得到进一步改善。然而,安全始终是一个动态的过程,需要我们时刻保持警惕,不断学习和适应。只有这样,我们才能在数字货币的星辰大海中,找到属于自己的安全港湾。 。