解密DRAM内存:通过DRAM地址混淆技术突破CPU安全屏障
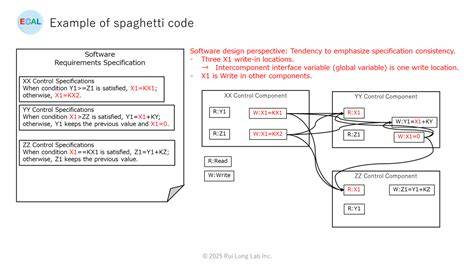
深入探讨DRAM内存控制器地址混淆技术如何突破现代CPU的安全保护机制,揭秘Platform Security Processor、SMM、微码等核心组件的隐私数据访问方法
在现代计算机系统中,DRAM内存不仅是数据存储的核心,更是各种安全机制的最后防线。然而,近期一项名为"Spaghettifying DRAM"的研究发现,通过操纵内存控制器的地址转换机制,攻击者可以突破几乎所有CPU安全屏障,直接访问原本被严密保护的内存区域。这项技术不仅挑战了我们对内存安全的认知,更为系统安全研究开辟了全新的视角。内存地址转换的深层迷宫当我们在代码中使用指针*p访问内存时,实际上经历了一场从虚拟地址到物理地址再到DRAM实际存储单元的复杂旅程。这个过程涉及多个层次的地址转换:首先是CPU内核中的MMU(内存管理单元)处理虚拟地址,通过TLB(转译后备缓冲器)缓存页表项,在缓存未命中时启动硬件页表遍历。页表遍历涉及多个层次(PML5、PML4、PDPT、PD、PT),每个层次都包含权限检查(用户/超级用户、读写、执行、SMEP/SMAP保护等)。

对于虚拟化环境,还需要额外的EPT/NPT重新遍历。接下来是IOMMU(输入输出内存管理单元)的介入,它为设备发起的DMA操作提供地址转换。然后是内存类型解析阶段,通过MTRR(内存类型范围寄存器)和PAT(页属性表)确定最终的内存访问类型(WB、WT、WC、UC等)。最后,地址到达内存控制器(MCT/DCT),在这里进行最后一次地址转换。这个阶段包括通道交错散列、Rank交错散列、Bank交错散列、Bank交换模式、芯片选择归一化等操作,最终将物理地址映射到DRAM的实际坐标(Bank组、Bank、行、列)。DRAM地址混淆:颠覆传统安全模型传统安全模型认为,只要保护了虚拟地址空间和物理地址空间,就能保障系统安全。
然而,"Spaghettifying DRAM"技术通过操纵内存控制器的最后一级地址转换,实现了对DRAM实际存储单元的重新映射。具体来说,攻击者可以通过修改内存控制器中的Bank交换模式寄存器(例如x86平台的0xf80c2094),实现DRAM地址的任意重映射。这种操作相当于在内存控制器层面进行了一次地址混淆,使得原本位于地址A的数据现在可以通过地址B访问,反之亦然。这种地址混淆技术具有以下特点:1. **无痕操作**:地址混淆发生在内存控制器层面,上层的CPU、操作系统和固件对此一无所知。所有内存屏障、权限检查和安全机制都建立在原始的地址映射之上,对地址混淆完全无效。2. **瞬时性**:攻击者可以在极短的时间内完成地址混淆、数据访问和恢复的完整流程。

通过精确的时序控制,可以确保在系统其他部分察觉之前完成操作。3. **通用性**:这种技术不依赖于特定的CPU架构或内存类型。研究表明,从x86到ARM,从服务器到嵌入式设备,几乎所有现代处理器的内存控制器都存在类似的地址转换机制。突破安全屏障:访问被保护的内存区域通过DRAM地址混淆技术,攻击者可以绕过几乎所有现代CPU的安全保护机制,访问原本被严密保护的内存区域:**Platform Security Processor(PSP)**:AMD平台的安全处理器,负责处理TPM(可信平台模块)等安全功能。PSP的私有内存区域通常被认为是不可访问的,但通过地址混淆技术,研究人员成功提取了PSP固件中的RSA模幂运算例程,这是fTPM(固件TPM)签名和密钥生成的核心组件。**System Management Mode(SMM)**:系统管理模式是x86架构中最权限的执行环境(Ring -2),负责处理系统管理中断(SMI)。
SMM的入口向量通常位于SMBASE + 0x8000,通过地址混淆技术,研究人员成功读取了SMM处理程序的二进制代码,揭示了系统在进入SMM时的执行流程。**C6空闲状态存储**:当CPU核心进入C6深度睡眠状态时,其完整的x86架构上下文(包括寄存器状态、微码补丁等)会被保存到特定的内存区域。通过地址混淆技术,研究人员成功访问了这些保存区域,发现了包括APIC基地址、CR3寄存器、MTRR配置等敏感信息。**CPU微码**:微码是CPU内部的固件,负责实现复杂的指令集。当CPU进入C6状态时,微码补丁RAM会被关闭,但其内容会被保存到DRAM中。通过地址混淆技术,研究人员成功提取了微码补丁的内容,并验证了其与官方微码文件的一致性。
技术实现:从理论到实践DRAM地址混淆技术的实现涉及多个步骤:1. **地址映射关系重建**:由于内存控制器的地址转换机制通常未公开文档化,研究人员需要通过实验方法重建地址映射关系。这通常通过在内存中写入特定的标记值(如0xdeadc0de),然后在不同的地址混淆配置下搜索这些标记值的出现位置来实现。2. **线性代数求解**:内存控制器的地址转换通常可以表示为GF(2)有限域上的线性变换。通过收集足够的(原始地址,混淆地址)对,可以构建线性方程组,并使用SMT求解器(如Z3)来求解地址转换矩阵。3. **精确时序控制**:为了确保攻击的成功,需要精确控制CPU的执行流程。这包括禁用中断、刷新TLB、清理缓存、禁用其他CPU核心等操作,以确保在内存混淆期间系统状态保持稳定。
4. **数据访问与恢复**:在完成地址混淆后,可以通过混淆后的地址访问原本受保护的内存区域。访问完成后,需要立即恢复原始的地址映射关系,并重新启用系统保护机制。实际应用案例:突破PSP保护以突破PSP保护为例,研究人员通过以下步骤实现了对PSP私有内存的访问:1. **平台检查**:首先验证目标平台是否支持该技术。研究表明,AMD Family 16h CPU是最后一代公开DRAM控制器地址转换寄存器文档的处理器,因此成为主要的研究目标。2. **地址区域解析**:通过专用工具(dram_carveouts)解析PSP私有内存区域的起始地址和大小。在测试平台上,PSP私有内存位于0x7f800000,大小为0x800000字节。
3. **地址映射关系收集**:通过专用工具(gather_aliases.py)收集不同地址混淆配置下的地址映射关系,并生成对应的地址转换映射文件。4. **数据提取**:使用dram_dump工具,通过地址混淆技术读取PSP私有内存区域的内容,并保存到文件(psp.bin)。5. **固件分析**:使用objdump等工具分析提取的PSP固件,成功识别出fTPM的RSA模幂运算例程(crAmd_ModExp),这是TPM签名和密钥生成的核心组件。安全影响与防御策略DRAM地址混淆技术的出现对现代计算机系统的安全性提出了严峻挑战:1. **传统安全模型的失效**:传统的内存保护机制(如页表权限、内存屏障等)都建立在假设地址映射关系稳定的基础上。地址混淆技术通过破坏这一假设,使得几乎所有基于内存保护的安全机制都失去了作用。2. **固件安全的脆弱性**:PSP、SMM等固件组件通常被认为是系统中最安全的部分,因为它们运行在特权模式下,且内存区域受到严格保护。
然而,地址混淆技术证明,即使是最严密的保护,也可能在硬件层面被突破。3. **微码安全的风险**:微码作为CPU内部的固件,其安全性直接影响整个系统的安全性。地址混淆技术可以用于提取、分析甚至修改微码,这为后门植入、特权提升等攻击提供了可能性。面对这种新型攻击,传统的防御策略已经不足以提供有效保护:1. **硬件级保护**:需要在内存控制器层面实施地址转换的硬件级保护,例如加密地址转换、完整性检查等机制。2. **固件安全加固**:加强PSP、SMM等固件组件的安全性,包括代码混淆、运行时完整性检查、最小权限原则等。3. **系统架构改进**:重新设计系统架构,减少对内存保护机制的依赖,或引入新的安全模型(如内存加密、隔离执行环境等)。
4. **攻击检测与响应**:部署实时监控系统,检测异常的内存访问模式,并在发现攻击行为时及时响应。未来展望:内存安全的新篇章DRAM地址混淆技术的出现标志着内存安全研究进入了一个新的阶段。它不仅揭示了现代计算机系统中潜在的安全隐患,更为我们提供了重新审视内存安全的机会。从长远来看,我们需要:1. **开放硬件设计**:鼓励硬件厂商开放内存控制器、安全处理器等关键组件的设计细节,以便社区进行安全审计和改进。2. **标准化安全机制**:建立统一的内存安全标准,规范内存控制器、固件组件等的安全设计要求。3. **跨平台研究**:将研究成果扩展到其他CPU架构(如ARM、RISC-V等),确保不同平台的安全性。
4. **教育与培训**:加强对开发者和安全研究人员的培训,提高对内存安全问题的认知和应对能力。DRAM地址混淆技术的发现是计算机安全领域的一项重要突破,它提醒我们:在追求性能和功能的同时,安全性必须始终放在首位。只有通过持续的研究、创新和合作,我们才能构建更加安全可靠的计算机系统。 。