深度解析CVE-2026-36356漏洞:MeiG智能设备GoAhead服务器的安全风险与应对策略
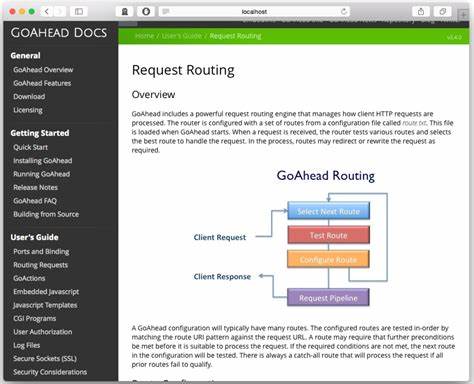
近期,网络安全领域曝光了一个严重的漏洞CVE-2026-36356,该漏洞影响了MeiG Smart FORGE_SLT711设备上的GoAhead Web服务器。这一漏洞的发现引发了广泛关注,因为GoAhead作为一种广泛应用于嵌入式设备的轻量级Web服务器,其安全性直接关系到数百万用户的数据安全。本文将从漏洞的技术细节、影响范围、潜在风险以及应对策略等多个方面进行深入探讨,帮助读者全面了解这一安全威胁,并采取有效的防护措施。首先,我们需要明确CVE-2026-36356漏洞的具体表现。根据安全研究人员的分析,该漏洞存在于MeiG Smart FORGE_SLT711设备的MDM9607.LE.1.0固件版本中。攻击者可以利用该漏洞对GoAhead Web服务器进行恶意操作,导致设备被远程控制、数据泄露或服务中断。

这种漏洞的危害性不容小觑,因为一旦被利用,攻击者可能获取设备的完整控制权,进而对用户的隐私和企业的业务造成严重影响。GoAhead Web服务器作为一种轻量级的嵌入式Web服务器,广泛应用于物联网设备、路由器、智能家居等领域。其轻量级的特性使其成为许多嵌入式设备的首选,但同时也带来了安全性的挑战。GoAhead的开发者在设计时可能更注重性能和资源占用,而对安全性的考虑相对不足。这导致在实际应用中,GoAhead服务器常常成为攻击者的目标,尤其是在固件更新不及时的情况下。CVE-2026-36356漏洞的发现,再次提醒我们在选择和使用嵌入式设备时,必须高度重视其安全性。
MeiG Smart FORGE_SLT711设备作为一种智能设备,其安全性直接关系到用户的数据安全和隐私保护。因此,用户在使用此类设备时,必须定期检查固件更新,确保设备运行的是最新版本的固件。此外,用户还应遵循最佳安全实践,如修改默认密码、启用防火墙等,以减少潜在的安全风险。对于企业用户而言,CVE-2026-36356漏洞的影响可能更为严重。企业通常会部署大量的智能设备,这些设备可能连接到企业网络,一旦被攻击者利用,可能导致整个网络的安全性受到威胁。因此,企业必须建立完善的设备管理和安全监控体系,定期扫描设备漏洞,并及时应用安全补丁。

此外,企业还应考虑部署入侵检测系统,以便在漏洞被利用时能够及时发现并采取应对措施。在应对CVE-2026-36356漏洞时,用户和企业可以采取以下几种策略。首先,用户应立即联系设备制造商,获取最新的固件更新,并安装补丁以修复漏洞。其次,用户应定期检查设备的日志文件,查看是否有异常的访问记录或操作。此外,用户还应考虑将设备与互联网隔离,或者通过防火墙限制设备的访问权限,以减少潜在的攻击面。除了技术层面的应对措施,用户和企业还应加强安全意识。
网络安全不仅仅是技术问题,更是一个需要全员参与的过程。用户应了解常见的网络攻击手段,如钓鱼攻击、恶意软件等,并采取相应的防护措施。企业应定期组织安全培训,提高员工的安全意识,确保每个人都能识别和应对潜在的安全威胁。CVE-2026-36356漏洞的发现,再次提醒我们网络安全的重要性。随着物联网设备的普及,网络攻击的目标也在不断扩大。用户和企业必须时刻保持警惕,采取积极的防护措施,以应对日益复杂的网络安全威胁。
只有通过技术和意识的双重防护,才能有效保障数据安全和隐私保护。在总结本文时,我们希望读者能够充分认识到CVE-2026-36356漏洞的严重性,并采取相应的防护措施。无论是个人用户还是企业用户,都应高度重视网络安全,定期更新固件,加强安全意识,以应对不断变化的网络安全环境。只有通过全面的安全防护,才能确保设备和数据的安全,保障用户的隐私和企业的业务连续性。 。