深度解析CVE-2026-12590漏洞:影响body-parser的安全风险与修复方案
本文详细分析了CVE-2026-12590漏洞对body-parser的影响,探讨其潜在安全风险,并提供完整的修复指南和防护建议,帮助开发者保护应用安全。
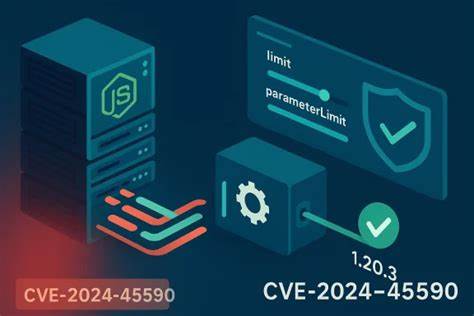
近期,安全研究人员发现了一个影响Node.js生态系统的重要漏洞CVE-2026-12590,该漏洞存在于广泛使用的中间件body-parser的早期版本中。这个漏洞可能导致严重的安全问题,包括数据泄露、代码注入甚至服务器接管。作为开发者,了解这个漏洞的细节、影响范围以及如何有效防护至关重要。body-parser是Node.js中最流行的HTTP请求体解析中间件之一,广泛应用于Express框架及其他Web应用中。它负责解析HTTP请求中的JSON、URL编码等数据格式。然而,在版本1.x线之前的1.20.6和2.x线之前的2.3.0中,存在一个严重的安全漏洞。

这个漏洞允许攻击者通过精心构造的恶意请求绕过安全检查,导致服务器执行非预期的操作。从技术角度来看,这个漏洞主要涉及请求体解析过程中的边界条件检查不足。攻击者可以利用这个漏洞上传恶意数据,这些数据可能包含恶意代码或特殊字符序列,从而触发服务器的意外行为。更严重的是,这个漏洞可能被链接到其他漏洞,形成更复杂的攻击链,进一步威胁应用的安全性。为了评估这个漏洞的影响范围,我们需要考虑body-parser的广泛使用情况。许多企业级应用和开源项目都依赖于这个中间件来处理HTTP请求。
因此,这个漏洞的影响可能远超单个应用,可能影响整个生态系统的安全性。特别是那些处理敏感数据的应用,如金融系统、医疗平台和政府服务,更需要高度重视这个漏洞。针对这个漏洞,开发者可以采取以下几种有效的防护措施。首先,最直接的方法是升级到最新的稳定版本。对于1.x线的用户,建议升级到1.20.6或更高版本;对于2.x线的用户,建议升级到2.3.0或更高版本。这些版本已经修复了这个漏洞,并增强了请求体解析的安全性。

除了升级之外,开发者还可以采取其他额外的安全措施。例如,可以实施严格的输入验证,确保所有传入的请求数据都经过严格的检查和过滤。此外,可以考虑使用安全的编码实践,如参数化查询和输入限制,以减少恶意数据的影响。还可以定期进行安全审计和渗透测试,以发现和修复潜在的安全漏洞。在应对这种安全漏洞时,企业和开发团队需要建立完善的安全响应机制。这包括建立漏洞监测和报告系统,定期更新安全补丁,并培训开发人员和运维人员了解最新的安全威胁和防护措施。
通过这些措施,可以大大降低安全漏洞带来的风险,确保应用的安全性和稳定性。总结来说,CVE-2026-12590漏洞对Node.js生态系统构成了严重的威胁。开发者需要高度重视这个漏洞,并采取积极的措施来保护自己的应用。通过升级到最新版本、实施严格的输入验证和安全编码实践,以及建立完善的安全响应机制,可以有效地防范这个漏洞带来的风险。安全始终是开发过程中的重要环节,只有不断关注和应对新的安全威胁,才能确保应用的长期安全性和可靠性。 。