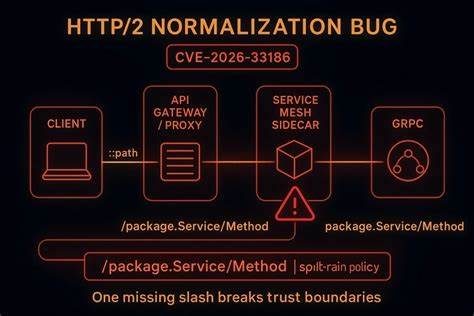
深度解析CVE-2026-33186:gRPC-Go漏洞及安全防护指南

挖矿与质押
钱财 qian.cx
分享: Telegram X
详细分析gRPC-Go在1.79.3版本之前存在的安全漏洞CVE-2026-33186,探讨其影响范围、技术细节及企业级应用的防护策略,助力开发者构建更安全的微服务架构。

详细分析gRPC-Go在1.79.3版本之前存在的安全漏洞CVE-2026-33186,探讨其影响范围、技术细节及企业级应用的防护策略,助力开发者构建更安全的微服务架构。

随着云原生技术的普及,gRPC作为高性能RPC框架在微服务架构中得到了广泛应用。然而,近期发现的CVE-2026-33186漏洞为gRPC-Go的Go语言实现带来了新的安全挑战。该漏洞影响版本在1.79.3之前的所有版本,可能导致服务器端的内存泄漏和潜在的远程代码执行风险。本文将从漏洞成因、影响范围、修复方案以及企业级防护策略等多个维度进行深入探讨,帮助开发者和安全工程师全面理解并有效应对这一安全威胁。gRPC-Go作为gRPC官方支持的Go语言实现,凭借其高性能、跨语言支持等特性,在金融、电商、物联网等领域得到了广泛应用。然而,任何技术都可能存在安全缺陷,CVE-2026-33186的发现正是对这一现实的再次印证。

该漏洞的核心问题在于gRPC-Go在处理特定类型的请求时,可能会导致服务器端的内存泄漏。长期累积的内存泄漏不仅会影响服务的稳定性,还可能为攻击者提供可乘之机,进一步扩大攻击面。从技术角度来看,该漏洞的成因主要与gRPC-Go在处理流式RPC调用时的内存管理机制有关。在特定场景下,服务器端可能会错误地保留对请求数据的引用,导致内存无法被及时释放。这种内存泄漏虽然在短期内可能不会立即引发系统崩溃,但长期积累可能导致服务器资源耗尽,最终影响服务的可用性。更为严重的是,攻击者可能利用这种内存泄漏特性,通过精心构造的请求触发更深层次的安全漏洞,例如远程代码执行。

针对CVE-2026-33186漏洞,gRPC-Go官方团队已经在1.79.3版本中提供了修复方案。该修复主要通过优化内存管理机制,确保服务器端能够正确释放不再需要的内存资源。对于使用受影响版本的用户,建议尽快升级到最新版本,以消除潜在的安全风险。此外,企业级用户还应结合自身业务特点,制定完善的漏洞管理流程,确保所有依赖gRPC-Go的服务都能及时接收安全更新。在应对类似安全威胁时,企业级用户还应采取多层次的防护策略。首先,建立完善的漏洞监测和响应机制,定期扫描依赖的开源组件,及时发现并修复潜在的安全漏洞。

其次,实施严格的访问控制和身份认证机制,限制对关键服务的访问权限,减少攻击者的可利用面。此外,还应定期进行安全审计和渗透测试,评估现有系统的安全性,发现并修复潜在的安全缺陷。随着云原生技术的快速发展,微服务架构的安全防护也面临着新的挑战。CVE-2026-33186的发现提醒我们,在追求高性能和高扩展性的同时,必须时刻关注安全问题。通过持续的安全投入和技术创新,我们可以构建更加安全、可靠的微服务架构,为企业的数字化转型提供坚实的保障。 。
精选推荐 数字资产常用交易与安全工具
下一步
本文详细分析了CVE-2026-1528漏洞的技术细节,探讨其对WebSocket通信安全的潜在影响,并提供相关的安全防护建议。
2026年07月02号 23点47分02秒 深度解析CVE-2026-1528漏洞:WebSocket协议中的64位长度字段安全风险

本文详细分析了CVE-2026-1528漏洞的技术细节,探讨其对WebSocket通信安全的潜在影响,并提供相关的安全防护建议。

本文详细分析Undici WebSocket客户端存在的CVE-2026-2229漏洞,探讨其攻击机制、影响范围及企业如何有效防护,帮助开发者和安全团队提升系统安全性。
2026年07月02号 23点47分47秒 深度解析CVE-2026-2229漏洞:Undici WebSocket客户端的DoS攻击风险与防护策略

本文详细分析Undici WebSocket客户端存在的CVE-2026-2229漏洞,探讨其攻击机制、影响范围及企业如何有效防护,帮助开发者和安全团队提升系统安全性。

探讨谷歌管理层在道德与商业决策中的矛盾,分析其对员工、用户和社会的影响,揭示科技巨头在追求利益最大化时可能忽视的伦理底线。
2026年07月02号 23点52分18秒 告别的无奈:谷歌管理层失去道德指南针

探讨谷歌管理层在道德与商业决策中的矛盾,分析其对员工、用户和社会的影响,揭示科技巨头在追求利益最大化时可能忽视的伦理底线。

本文详细分析Apache HTTP服务器中mod_xml2enc模块的CVE-2026-42536堆缓冲区溢出漏洞,探讨其技术细节、潜在影响及安全防护措施,帮助企业和开发者有效应对此类安全威胁。
2026年07月02号 23点53分56秒 深度解析Apache HTTP服务器CVE-2026-42536堆缓冲区溢出漏洞:影响、修复与防护指南

本文详细分析Apache HTTP服务器中mod_xml2enc模块的CVE-2026-42536堆缓冲区溢出漏洞,探讨其技术细节、潜在影响及安全防护措施,帮助企业和开发者有效应对此类安全威胁。

本文详细分析了Axios HTTP客户端中的CVE-2026-44494漏洞,探讨其成因、影响范围及修复方案,帮助开发者提升应用安全性。
2026年07月02号 23点54分37秒 深度解析CVE-2026-44494:Axios安全漏洞及其对开发者的影响

本文详细分析了Axios HTTP客户端中的CVE-2026-44494漏洞,探讨其成因、影响范围及修复方案,帮助开发者提升应用安全性。

本文详细分析了Apache HTTP Server中mod_proxy_html模块的CVE-2026-34355缓冲区溢出漏洞,探讨其成因、影响范围及修复方案,帮助企业提升网络安全防护能力。
2026年07月02号 23点54分58秒 深度解析CVE-2026-34355漏洞:Apache HTTP Server 2.4.67及更早版本的缓冲区溢出风险

本文详细分析了Apache HTTP Server中mod_proxy_html模块的CVE-2026-34355缓冲区溢出漏洞,探讨其成因、影响范围及修复方案,帮助企业提升网络安全防护能力。

本文详细分析了image-size库中存在的CVE-2025-71319拒绝服务漏洞,探讨其成因、影响范围及安全防护措施,帮助开发者和企业有效应对潜在威胁。
2026年07月02号 23点55分25秒 深度解析CVE-2025-71319漏洞:image-size库的拒绝服务风险及应对策略

本文详细分析了image-size库中存在的CVE-2025-71319拒绝服务漏洞,探讨其成因、影响范围及安全防护措施,帮助开发者和企业有效应对潜在威胁。