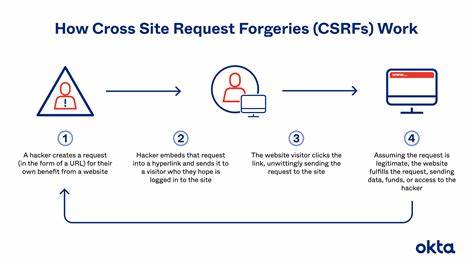
近期,安全研究人员发现维基媒体基金会旗下的MediaWiki平台存在一个严重的跨站请求伪造(CSRF)漏洞,编号为CVE-2026-58518。这一漏洞可能被恶意攻击者利用,导致用户会话劫持、敏感数据泄露甚至系统权限提升。作为全球最大的开源协作平台之一,MediaWiki的安全性直接影响着数百万用户的数据安全。本文将从漏洞成因、影响范围、攻击手段、修复方案以及防护建议等多个维度,深入解析这一安全事件,并为开发者和网站管理员提供实用的安全防护指南。CSRF漏洞的本质是攻击者通过诱导用户在已登录的状态下访问恶意构造的URL或页面,从而执行未经授权的操作。与常见的XSS(跨站脚本)攻击不同,CSRF攻击不需要直接注入恶意代码,而是利用用户与目标网站之间的信任关系。

在MediaWiki平台上,这一漏洞可能允许攻击者在未经授权的情况下执行管理员操作,如修改页面内容、删除用户账户或更改系统配置。根据安全研究报告,CVE-2026-58518漏洞主要源于MediaWiki在处理用户请求时未能正确验证请求来源。攻击者可以通过精心构造的请求,绕过平台的安全机制,使得合法用户的会话被恶意利用。这一漏洞的影响范围可能涉及所有使用MediaWiki的网站,包括维基百科、维基教科书等大型协作平台。由于MediaWiki的开源特性,许多企业和组织也基于该平台构建了内部知识管理系统,因此漏洞的影响可能远超预期。为了防范CSRF攻击,维基媒体基金会已经发布了紧急安全更新,建议所有使用MediaWiki的用户立即升级到最新版本。
此外,开发者还可以采取以下措施增强平台的安全性:首先,确保所有敏感操作都需要用户明确确认,避免自动执行高风险操作;其次,实施严格的CSRF令牌机制,确保每个请求都经过验证;最后,定期进行安全审计和渗透测试,及时发现并修复潜在漏洞。对于普通用户而言,防范CSRF攻击的关键在于保持警惕,避免点击来历不明的链接或访问可疑网站。在使用MediaWiki平台时,建议启用双因素认证(2FA),以增加账户安全性。同时,定期更换密码,并确保密码复杂度足够高,减少被攻击者猜测或破解的可能性。随着互联网技术的快速发展,网络安全威胁也在不断演变。CSRF攻击作为一种常见的网络攻击手段,其危害性不容小觑。

维基媒体基金会的CVE-2026-58518漏洞事件再次提醒我们,网络安全需要全社会的共同努力。开发者、管理员和普通用户都应提高安全意识,采取积极的防护措施,共同构建更加安全的网络环境。在未来,随着人工智能和大数据技术的应用,网络攻击手段可能变得更加隐蔽和复杂。因此,持续的安全教育和技术更新将是应对这些挑战的关键。维基媒体基金会的安全团队也将继续加强漏洞监测和响应机制,确保用户数据的安全。作为全球最大的开源协作平台,MediaWiki的安全性不仅关系到用户隐私,也关系到互联网生态的健康发展。
我们期待看到更多安全技术的创新和应用,为用户提供更加安全可靠的网络体验。 。