随着网络犯罪手段的演变,企业面临的安全威胁正从勒索软件转向更隐蔽的网络欺诈。本文深入分析这一趋势背后的原因,探讨企业如何构建更全面的安全防护体系,以应对日益复杂的网络威胁。
近年来,网络安全领域发生了显著变化,勒索软件攻击频率有所下降,而网络欺诈案件却呈现上升趋势。这一转变不仅反映了网络犯罪分子策略的调整,也对企业的安全防护体系提出了新的挑战。网络欺诈的隐蔽性和多样性使其成为当前企业面临的主要威胁之一。本文将从多个角度分析这一趋势,探讨其背后的原因,并为企业提供应对策略。首先,网络欺诈的兴起与勒索软件攻击减少之间存在密切联系。勒索软件攻击虽然能够快速获利,但其高调的手法往往会引起执法机构的关注,导致犯罪分子面临更高的风险。
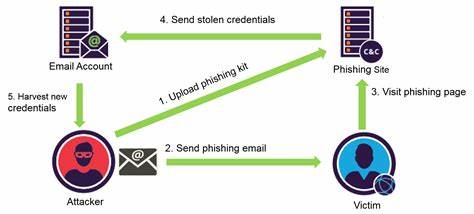
相比之下,网络欺诈更加隐蔽,犯罪分子可以通过精心设计的诈骗手段,在不引起太多关注的情况下获取利益。此外,网络欺诈的技术门槛相对较低,犯罪分子可以利用现有的工具和技术,快速部署攻击,降低了犯罪成本。其次,网络欺诈的多样性使其成为企业防护的难点。网络欺诈的形式多种多样,包括钓鱼邮件、社交工程攻击、虚假支付指令等。这些攻击往往利用人性弱点,如贪婪、恐惧或好奇心,诱导受害者主动提供敏感信息或执行有害操作。与勒索软件不同,网络欺诈攻击往往不依赖于技术漏洞,而是通过心理操控实现目标,这使得传统的技术防护手段难以有效应对。
此外,网络欺诈的受害者范围也在扩大。过去,勒索软件攻击主要针对大型企业和政府机构,而网络欺诈则更加普遍,涵盖中小企业、个人用户甚至供应链中的各个环节。这种广泛的攻击面使得企业必须更加警惕,并建立全面的安全防护体系,以应对各种可能的威胁。面对网络欺诈的威胁,企业需要采取多方面的措施。首先,加强员工安全意识培训至关重要。通过定期的培训和模拟演练,员工可以提高对各种欺诈手段的识别能力,减少因人为错误导致的安全漏洞。
其次,企业应部署先进的安全技术,如人工智能驱动的威胁检测系统,以实时监控和识别异常行为。此外,建立健全的安全政策和流程,确保所有员工都遵循统一的安全标准,也是防范网络欺诈的重要措施。最后,企业还应加强与外部安全机构的合作。通过与网络安全公司、执法机构和行业组织的合作,企业可以获取最新的威胁情报,及时调整防护策略。同时,建立跨行业的信息共享机制,可以帮助企业更快地识别和应对新型的网络欺诈手段。总结来说,网络欺诈的兴起标志着网络犯罪手段的演变,企业必须适应这一变化,采取更加全面和主动的安全防护措施。
通过加强员工培训、部署先进技术、完善安全政策以及与外部机构合作,企业可以有效降低网络欺诈带来的风险,保护自身的数字资产和业务连续性。 。