RedHook Android恶意软件升级:利用无线ADB实现远程Shell访问的新威胁
RedHook Android恶意软件近期通过无线ADB技术实现远程Shell访问,为用户设备带来新的安全风险。本文详细分析其攻击手段、防护措施及行业应对策略,帮助用户保护个人数据安全。
近期,安全研究人员发现RedHook Android恶意软件升级了其攻击手段,开始利用无线ADB(Android Debug Bridge)技术实现远程Shell访问。这一变化使得攻击者能够更隐蔽地控制受感染的设备,并窃取敏感数据。作为Android用户,了解这一新型威胁及其防护措施至关重要。RedHook恶意软件的演变RedHook最初以传统的恶意软件形式出现,主要通过钓鱼链接或恶意应用程序感染用户设备。其主要功能包括窃取用户凭据、记录键盘输入以及下载其他恶意模块。然而,近期的研究显示,RedHook的开发者已经将其功能升级,开始利用无线ADB技术进行更高级的攻击。

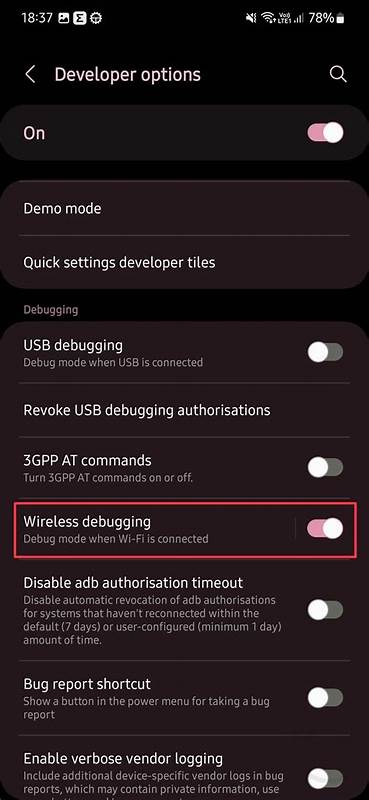
无线ADB技术的利用ADB(Android Debug Bridge)是Android开发者常用的调试工具,通常用于连接设备并执行命令。然而,攻击者可以利用无线ADB功能,通过网络连接到目标设备,并获得Shell访问权限。这种方法的优势在于不需要物理连接,使得攻击更加隐蔽和难以被发现。RedHook通过无线ADB实现的攻击流程包括以下几个步骤。首先,恶意软件会在目标设备上启用ADB调试模式,并配置设备以允许无线连接。然后,攻击者通过网络连接到设备,并执行恶意命令,如下载其他恶意软件、窃取数据或控制设备功能。
这种攻击方式使得RedHook能够更灵活地操控受感染的设备,并绕过传统的安全防护措施。安全风险与影响RedHook通过无线ADB实现的远程Shell访问带来了多方面的安全风险。首先,攻击者可以通过Shell命令窃取设备上的敏感数据,包括用户凭据、银行信息和个人文件。其次,攻击者可以利用Shell权限下载其他恶意软件,进一步扩大攻击范围。此外,RedHook还可以通过Shell命令控制设备功能,如拍摄照片、录制视频或发送短信,严重侵犯用户隐私。为了应对这一新型威胁,用户和企业需要采取多方面的防护措施。

首先,用户应避免安装来路不明的应用程序,并定期更新设备系统和安全软件。其次,用户应关闭ADB调试模式,除非在开发过程中需要使用。此外,用户还可以使用安全软件监控设备活动,及时发现和阻止可疑行为。企业和开发者也需要采取措施防范RedHook攻击。企业应加强员工安全意识培训,提高对钓鱼攻击和恶意软件的警惕性。开发者则应在应用程序中实现更严格的权限控制,并定期审计代码以防止恶意模块的注入。
RedHook恶意软件的出现和演变,反映了Android平台面临的持续安全挑战。随着攻击者技术的不断升级,用户和企业必须保持警惕,并采取积极的防护措施。通过加强安全意识、更新系统和使用安全工具,可以有效降低RedHook等恶意软件的威胁,保护个人和企业数据安全。在未来,随着移动设备的普及和互联网的发展,Android恶意软件的攻击手段可能会更加多样化。用户和企业需要持续关注安全动态,并采取适当的防护措施。通过共同努力,可以构建更安全的移动设备环境,保护用户隐私和数据安全。
。