深度解析CVE-2026-56968:GNU SASL漏洞揭秘与安全防护指南

NFT 和数字艺术 加密初创公司与风险投资
钱财 qian.cx
分享: Telegram X
本文详细分析了GNU SASL库中存在的CVE-2026-56968漏洞,探讨其成因、影响范围及安全防护措施,帮助开发者和企业提升系统安全性。

本文详细分析了GNU SASL库中存在的CVE-2026-56968漏洞,探讨其成因、影响范围及安全防护措施,帮助开发者和企业提升系统安全性。

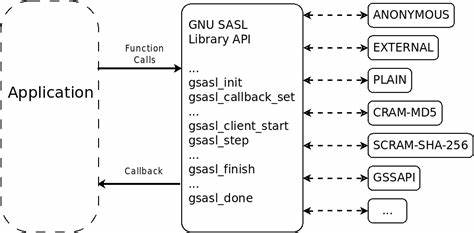
在网络安全领域,GNU SASL(GNU Simple Authentication and Security Layer)作为一个广泛使用的认证框架,其安全性直接影响到数以万计的应用程序和系统。近期,安全研究人员发现了一个严重的漏洞,编号为CVE-2026-56968,该漏洞存在于GNU SASL版本2.2.4之前的版本中。这一漏洞涉及NTLM认证协议的处理机制,具体表现为在_gsasl_ntlm_client函数中缺乏对短挑战(short challenge)的充分过滤和验证。这一缺陷可能被恶意利用,导致认证系统的安全性受到威胁。本文将从漏洞的技术细节、潜在影响、修复方案以及防护建议等多个角度进行深入探讨,为开发者和安全从业者提供全面的参考。首先,我们需要理解GNU SASL的基本功能和作用。

GNU SASL是一个实现了SASL协议的开源库,主要用于在客户端和服务器之间进行安全的认证和数据传输。它支持多种认证机制,包括NTLM(NT LAN Manager),这是一个由微软开发的认证协议,广泛应用于Windows环境中。NTLM通过挑战-响应机制来验证客户端的身份,确保通信的安全性。然而,在GNU SASL的实现中,存在一个关键的缺陷,即在处理NTLM挑战时,没有对短挑战进行充分的过滤和验证。这意味着攻击者可以通过精心构造的短挑战数据,绕过正常的认证流程,甚至可能导致系统崩溃或信息泄露。接下来,我们来看漏洞的具体表现。

在_gsasl_ntlm_client函数中,当接收到一个短挑战时,库会直接处理该挑战而不进行必要的长度检查或内容验证。这意味着攻击者可以发送一个长度异常的短挑战,触发内存访问错误或缓冲区溢出。这种攻击方式可能导致服务器端的认证服务异常终止,或者更严重的情况下,攻击者可以利用内存破坏来执行任意代码。此外,由于NTLM认证机制的广泛应用,这一漏洞可能影响到依赖GNU SASL的各种应用程序,包括邮件服务器、数据库系统、企业级应用等。为了更好地理解这个漏洞的影响,我们可以考虑一个典型的攻击场景。假设一个企业使用GNU SASL作为其内部认证系统的一部分,当攻击者发现该系统使用的GNU SASL版本存在CVE-2026-56968漏洞时,他们可以通过网络发送恶意的短挑战数据包,触发服务器端的认证服务崩溃。

这不仅会导致服务中断,还可能暴露敏感的认证信息。更严重的是,如果攻击者能够进一步利用内存破坏,他们可能获得系统的控制权限,从而对企业的数据和资源造成严重威胁。针对这一漏洞,GNU SASL的开发团队已经发布了修复版本2.2.4,其中增加了对短挑战的严格验证和过滤机制。用户应尽快升级到最新版本,以确保系统的安全性。此外,企业和开发者还应采取以下预防措施:首先,定期检查和更新所有依赖的第三方库和组件,确保使用的是最新的安全版本。其次,在部署认证系统时,应启用所有可用的安全功能,如输入验证、长度检查和异常处理机制。

最后,建立完善的安全监控和响应机制,及时发现和应对潜在的安全威胁。在网络安全领域,漏洞的发现和修复是一个持续的过程。CVE-2026-56968的出现提醒我们,即使是广泛使用的开源库也可能存在安全隐患。因此,开发者和企业必须保持高度警惕,定期进行安全审计和漏洞扫描,确保系统的安全性和稳定性。通过共享安全知识和经验,我们可以共同构建一个更加安全的数字环境,抵御不断演变的网络威胁。总之,CVE-2026-56968漏洞的揭示和修复为我们提供了宝贵的经验教训。

它不仅展示了开源社区在安全问题上的快速响应能力,也提醒我们在设计和实现认证系统时,必须严格遵循安全最佳实践。通过持续的学习和改进,我们可以不断提升系统的安全性,保护用户的数据和隐私。 。
精选推荐 数字资产常用交易与安全工具
下一步
本文详细分析OpenStack Swift CVE-2026-50221漏洞的成因、影响范围及修复方案,并提供企业级云存储安全防护的实践建议,帮助技术人员全面理解该漏洞的安全风险与应对策略。
2026年06月29号 23点53分31秒 OpenStack Swift漏洞CVE-2026-50221深度解析:代理服务器头部处理缺陷与安全防护策略

本文详细分析OpenStack Swift CVE-2026-50221漏洞的成因、影响范围及修复方案,并提供企业级云存储安全防护的实践建议,帮助技术人员全面理解该漏洞的安全风险与应对策略。

本文详细分析了CVE-2025-60471漏洞的技术细节,探讨其成因、影响范围及安全防护措施,帮助开发者和安全专家更好地理解和应对此类内存管理漏洞。
2026年06月29号 23点53分55秒 深度解析CVE-2025-60471漏洞:GF滤波器中的Use-After-Free风险及安全防护指南

本文详细分析了CVE-2025-60471漏洞的技术细节,探讨其成因、影响范围及安全防护措施,帮助开发者和安全专家更好地理解和应对此类内存管理漏洞。

本文详细分析了Avahi-daemon中发现的CVE-2024-52616漏洞,探讨其技术细节、潜在风险以及如何有效防护,帮助IT管理员和安全专家全面了解这一安全威胁。
2026年06月29号 23点54分23秒 深度解析CVE-2024-52616:Avahi-daemon的DNS事务ID初始化漏洞及其安全影响

本文详细分析了Avahi-daemon中发现的CVE-2024-52616漏洞,探讨其技术细节、潜在风险以及如何有效防护,帮助IT管理员和安全专家全面了解这一安全威胁。

本文详细分析GRUB2系统中CVE-2024-45776漏洞,探讨其成因、影响范围及修复建议,帮助用户了解该安全问题并采取有效防护措施。
2026年06月29号 23点55分14秒 GRUB2漏洞CVE-2024-45776深度解析:语言文件验证缺陷与安全影响

本文详细分析GRUB2系统中CVE-2024-45776漏洞,探讨其成因、影响范围及修复建议,帮助用户了解该安全问题并采取有效防护措施。

本文详细分析GRUB2中发现的CVE-2024-45783漏洞,探讨其影响范围、技术细节及安全建议,帮助用户理解并有效防御潜在威胁。
2026年06月29号 23点55分32秒 GRUB2漏洞CVE-2024-45783深度解析:HFS+文件系统挂载失败的安全风险与应对策略

本文详细分析GRUB2中发现的CVE-2024-45783漏洞,探讨其影响范围、技术细节及安全建议,帮助用户理解并有效防御潜在威胁。

GRUB2核心启动程序的CVE-2024-45777漏洞揭示了翻译缓冲区计算中的严重缺陷,可能导致系统安全风险。本文详细分析该漏洞的技术细节、潜在影响及企业级修复方案,帮助IT管理者和安全专家全面了解并应对这一威胁。
2026年06月29号 23点55分58秒 GRUB2漏洞CVE-2024-45777深度解析:影响、修复与安全建议

GRUB2核心启动程序的CVE-2024-45777漏洞揭示了翻译缓冲区计算中的严重缺陷,可能导致系统安全风险。本文详细分析该漏洞的技术细节、潜在影响及企业级修复方案,帮助IT管理者和安全专家全面了解并应对这一威胁。

本文详细分析了CVE-2024-45778漏洞的技术细节、潜在影响及企业级防护方案,帮助IT安全从业者全面理解并应对这一关键安全威胁。
2026年06月29号 23点56分22秒 深度解析CVE-2024-45778:BFS文件系统栈溢出漏洞的安全风险与防护策略

本文详细分析了CVE-2024-45778漏洞的技术细节、潜在影响及企业级防护方案,帮助IT安全从业者全面理解并应对这一关键安全威胁。