冷钱包安全危机:Coldcard比特币被盗事件损失扩大至7000万美元,背后真相曝光
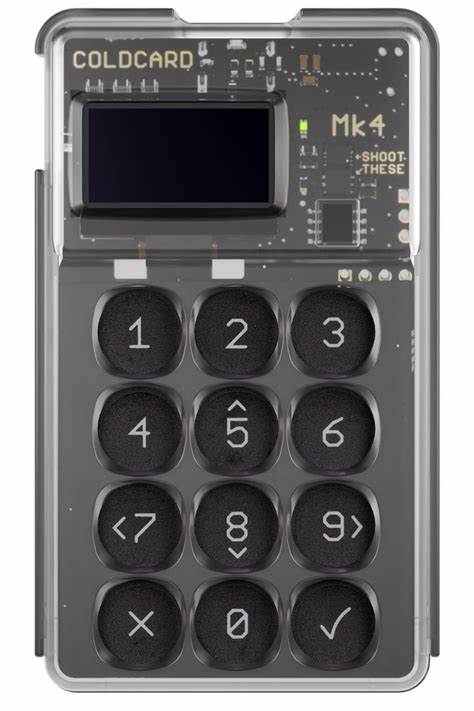
在加密货币世界中,硬件钱包一直被视为数字资产的"堡垒"。然而,近期一起涉及Coldcard(冷钱包)的安全事件,却让这一信念受到严重挑战。根据Galaxy Research的最新分析报告,Coldcard钱包在短短41分钟内损失了1082.65枚比特币,价值约7020万美元。这一数字较此前的初步估计(3800万美元)暴增近一倍,引发整个行业的震动。本文将全面解析这一事件的来龙去脉、技术细节、官方回应以及用户应采取的保护措施,帮助读者深入理解硬件钱包安全的现状与挑战。**一、事件回顾:从3800万美元到7020万美元的惊人扩大**2026年7月30日凌晨1点10分至1点51分(UTC时间),在区块高度960,183至960,191之间,Galaxy Research发现了1196个地址出现异常交易行为。

这些地址在短短41分钟内转出了1082.65枚比特币,按照当时比特币价格64,800美元计算,总损失约7020万美元。这一发现较此前由AnchorWatch CEO Rob Hamilton进行的初步分析有了显著扩大 - - Hamilton的分析显示,仅在三个区块内就有500笔交易涉及594.48枚比特币(约3800万美元)的转移。两份报告的时间差异引人深思。Galaxy Research的分析显示,这些异常交易发生在Coldcard官方发布安全公告的30小时之前。这意味着攻击者可能早已开始行动,而用户和安全团队尚未意识到威胁的存在。这种"提前潜伏"的特征,让人不禁联想到其他著名的加密货币盗窃案件,例如2022年的Ronin桥接攻击,攻击者同样在安全漏洞被公开前就开始了大规模资金转移。
**二、技术细节:如何识别攻击模式?**Galaxy Research在分析中指出,这些异常交易具有明显的模式特征,这为后续的安全追踪提供了线索。具体来说,攻击者采用了以下手法:1. **统一的手续费率**:所有涉案交易的手续费均为每虚拟字节30聪(satoshis),这一标准化的费率设置在正常交易中较为罕见,成为识别攻击的重要指标。2. **无找零输出**:在比特币交易中,通常会有一个"找零"地址用于接收未使用的交易输出。然而,这些异常交易中没有任何找零输出,这意味着攻击者可能使用了特定的交易模板,直接将资金转移至预定的目标地址。3. **时间窗口精准**:攻击集中在特定的41分钟内完成,显示出攻击者的高度组织性和技术熟练度。需要注意的是,Galaxy Research强调,虽然这些特征可以帮助识别当前的攻击活动,但未来的攻击者可能会改变策略,避免留下相同的"指纹"。

这意味着安全团队必须持续更新威胁检测模型,以应对不断演变的攻击手法。**三、官方回应:Coinkite的责任与补救措施**作为Coldcard钱包的开发商,Coinkite(科因基特)公司的联合创始人Rodolfo Novak在社交媒体平台X(前身为Twitter)上发表了正式声明,承认了固件漏洞的存在,并承担了相应的责任。Novak表示,公司已发布热修复程序以移除软件回退路径,但这一更新无法保护在易受攻击的固件版本中生成的种子(seed)。对于受影响的用户,Coinkite给出了以下建议:- **立即转移资金**:任何在易受攻击固件版本中生成种子的用户,应立即将资金转移至新生成的种子地址。- **固件更新**:用户应确保钱包固件更新至最新版本,以避免潜在的安全风险。- **种子生成检查**:用户可通过特定工具检查种子是否受到影响,例如使用Coinkite提供的种子验证工具。
然而,这一回应也引发了社区的质疑。一些用户指出,Coinkite的补救措施是否足够及时?在攻击发生后30小时才发布安全公告,是否意味着公司在安全意识和响应机制上存在不足?此外,对于那些已经丢失资金的用户,官方是否会提供任何形式的补偿?这些问题目前仍未得到明确回应。**四、硬件钱包安全的深层思考:漏洞从何而来?**Coldcard事件暴露了硬件钱包安全的复杂性。硬件钱包作为离线存储设备,理论上应能抵御网络攻击,但实际情况并非如此简单。以下是可能导致此次漏洞的几个关键因素:1. **固件设计缺陷**:硬件钱包的固件是其核心安全组件之一。任何固件中的逻辑错误、边界条件处理不当或随机数生成缺陷,都可能被攻击者利用。
例如,如果固件在生成种子时未能正确使用加密安全的随机数生成器(CSPRNG),攻击者可能通过预测或重放攻击获取私钥。2. **供应链风险**:硬件钱包的制造和分发过程可能存在供应链风险。如果攻击者能够在生产或运输过程中植入恶意芯片或固件,用户的资金安全将受到严重威胁。虽然Coldcard事件并未直接涉及供应链攻击,但这一风险不容忽视。3. **用户操作失误**:硬件钱包的安全性在很大程度上依赖于用户的操作规范。例如,如果用户在不安全的环境中生成种子(如连接到恶意计算机),或未正确备份种子短语,都可能导致资金损失。
然而,此次事件主要涉及固件漏洞,用户操作失误并非直接原因。4. **零日漏洞利用**:攻击者可能利用未公开的零日漏洞(zero-day vulnerability)进行攻击。在这种情况下,即使是经验丰富的安全团队也难以及时发现并修复漏洞。Coldcard事件可能涉及此类零日漏洞,但具体细节尚未披露。**五、行业影响:硬件钱包安全的再思考**Coldcard事件不仅对Coldcard用户造成了直接损失,也对整个硬件钱包行业产生了深远影响。以下是几个关键的行业反应:1. **用户信心动摇**:硬件钱包作为加密货币安全存储的"黄金标准",其信誉受到严重打击。
许多用户开始质疑硬件钱包的安全性,转而寻求其他存储方案,如多重签名钱包或去中心化托管服务。这种信心危机可能导致硬件钱包市场的萎缩,除非厂商能够及时采取有效的补救措施。2. **监管关注加剧**:随着加密货币资产规模的不断扩大,监管机构对硬件钱包安全的关注也在增加。一些国家可能会出台更严格的硬件钱包安全标准,例如强制要求第三方安全审计或定期固件更新。这将增加硬件钱包厂商的合规成本,但也有助于提升整个行业的安全水平。3. **竞争格局变化**:在Coldcard事件后,其他硬件钱包厂商如Ledger、Trezor和BitBox02可能会加大安全投入,推出更具竞争力的产品。
例如,Ledger最近推出了新的固件更新机制,以提高安全性和用户体验。这种竞争可能推动整个行业的技术进步,但也可能加剧市场分化。4. **保险产品需求增长**:随着硬件钱包安全风险的上升,加密货币保险产品的需求可能会增长。一些保险公司已经开始提供硬件钱包盗窃保险,但覆盖范围和理赔条件仍有待完善。未来,保险产品可能成为硬件钱包用户的重要保障手段。**六、用户保护指南:如何保护你的比特币资产?**面对硬件钱包安全威胁的不断升级,用户应采取以下措施保护自己的数字资产:1. **定期检查固件更新**:确保硬件钱包的固件始终更新至最新版本。
厂商通常会在发现安全漏洞后发布修复程序,用户应及时安装。2. **验证种子生成过程**:在生成种子时,确保使用官方推荐的方法,并在安全的环境中进行。避免在连接到互联网的设备上生成种子,以防止恶意软件窃取种子短语。3. **使用多重签名钱包**:多重签名(multisig)钱包要求多个私钥才能授权交易,这可以显著降低单点故障的风险。例如,用户可以将一个私钥存储在硬件钱包中,另一个私钥存储在安全的离线设备上。4. **备份种子短语**:种子短语是恢复钱包的唯一凭证。
用户应将种子短语写在防火、防水的材料上,并存储在多个安全的地点。避免将种子短语存储在数字设备或云服务中。5. **分散存储资产**:不要将所有资产存储在同一个硬件钱包中。可以将部分资产存储在软件钱包、纸钱包或其他硬件钱包中,以降低单一钱包被攻击的风险。6. **监控异常交易**:定期检查钱包的交易记录,特别是那些未经授权的小额转账。如果发现异常,应立即采取措施,如转移资金或联系厂商寻求帮助。
7. **关注安全公告**:关注硬件钱包厂商发布的安全公告和漏洞报告。例如,Coinkite在Coldcard事件后发布了详细的安全指南,用户应仔细阅读并遵循建议。**七、未来展望:硬件钱包安全的发展趋势**尽管硬件钱包面临诸多安全挑战,但行业仍在不断发展,以应对这些威胁。以下是硬件钱包安全的几个未来发展趋势:1. **硬件安全模块(HSM)集成**:一些厂商正在尝试将硬件安全模块(HSM)集成到硬件钱包中,以提高私钥的安全性。HSM是一种专门用于保护密钥的硬件设备,具有更高的安全等级和抗篡改能力。2. **量子抗性技术**:随着量子计算技术的发展,传统的加密算法(如ECDSA)可能面临被破解的风险。
未来的硬件钱包可能会集成量子抗性算法,如哈希基签名(Hash-Based Signatures),以抵御量子攻击。3. **去中心化验证**:一些项目正在探索去中心化的验证机制,例如使用多个节点共同验证交易的合法性。这种机制可以降低单一节点被攻击的风险,提高整体安全性。4. **AI驱动的威胁检测**:人工智能技术可以用于实时监控交易行为,识别异常模式。例如,AI可以分析交易的手续费、输入输出地址等特征,及时发现潜在的攻击行为。5. **用户教育与社区参与**:硬件钱包厂商正在加强用户教育,通过社区活动、在线课程等方式提高用户的安全意识。
此外,一些项目还鼓励社区参与安全审计,通过众包的方式发现潜在的漏洞。**八、结论:安全无小事,谨慎方为上**Coldcard比特币被盗事件再次提醒我们,在加密货币世界中,安全无小事。硬件钱包作为数字资产的重要保护屏障,其安全性直接关系到用户的资金安全。然而,任何技术都无法保证100%的安全,更何况是涉及复杂软件和硬件的系统。因此,用户在享受硬件钱包便利性的同时,必须保持高度的安全意识,采取多层次的保护措施。对于硬件钱包厂商而言,此次事件也敲响了警钟。
在竞争激烈的市场环境下,安全性应成为首要考虑因素,而非功能创新的牺牲品。通过加强固件安全、建立快速响应机制、提高透明度,厂商可以重建用户信心,推动整个行业的健康发展。最后,无论是用户还是厂商,都应铭记一句话:在加密货币世界中,信任是最宝贵的资产,而安全则是信任的基石。只有不断提升安全意识、加强技术创新、建立完善的风险管理机制,我们才能在数字资产的海洋中稳步前行,抵御各种潜在的威胁。 。