数字游戏与实体游戏:所有权争议与消费者权益的平衡
加密钱包与支付解决方案 元宇宙与虚拟现实
钱财 qian.cx
探讨数字游戏与实体游戏在所有权问题上的差异,分析消费者权益保护的现状与未来发展方向,为游戏行业和消费者提供参考。

探讨数字游戏与实体游戏在所有权问题上的差异,分析消费者权益保护的现状与未来发展方向,为游戏行业和消费者提供参考。

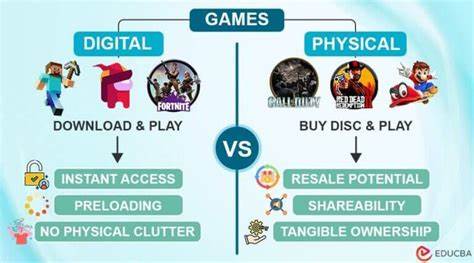
在数字化时代,游戏产品的形式正在发生深刻变化。传统的实体游戏以物理媒介为载体,消费者购买后拥有永久使用权,而数字游戏则依赖于在线服务和数字授权,其所有权问题引发了广泛争议。近期,Hacker News上的讨论再次引发了关于游戏所有权的深刻思考。一位用户提出了一个简单的法律原则:消费者购买的产品或服务必须始终以消费者利益为优先,任何违背这一原则的条款必须在购买前明确说明,并且不能随意更新。这一观点引发了关于消费者权益保护的深入探讨。数字游戏的所有权问题之所以复杂,在于其依赖于在线服务和数字授权。

回答问题即可获得报酬

消费者购买数字游戏时,实际上只是获得了使用权,而非完全所有权。这意味着游戏厂商可以随时更新或修改游戏内容,甚至终止服务。这种模式与实体游戏形成了鲜明对比,实体游戏一旦购买,消费者即拥有永久使用权。这种差异引发了关于消费者权益的争议,许多消费者认为数字游戏的所有权模式不够透明,缺乏对消费者权益的保护。在讨论中,一位用户指出,现有的《最终用户许可协议》(EULA)已经包含了相关条款,但这些条款往往含糊不清,且允许厂商保留随时更新的权利。这意味着消费者在购买数字游戏时,实际上是在接受一种不确定的使用权,而非真正的所有权。

这种模式不仅影响了消费者的使用体验,也削弱了消费者的权益保护意识。然而,另一位用户指出,将消费者利益置于一切之上并非法律上可行的解决方案。现实中,游戏厂商需要平衡多方面的利益,包括技术更新、服务维护和商业模式等。完全以消费者利益为优先,可能导致游戏厂商无法正常运营,甚至影响整个行业的发展。因此,如何在保护消费者权益与支持行业发展之间找到平衡,成为一个亟待解决的问题。从法律角度来看,消费者权益保护的立法需要明确界定数字产品的所有权和使用权。

BC.Game Shitcode 2026:获取独家优惠和奖励

目前,许多国家的法律体系尚未完全适应数字经济的发展,消费者权益保护的法律框架仍有待完善。例如,欧盟的《数字单一市场》立法已经开始探索数字产品的所有权问题,但具体实施仍面临诸多挑战。在中国,数字产品的所有权问题也引起了广泛关注,相关立法正在逐步完善。在技术层面,区块链技术的出现为数字产品的所有权保护提供了新的可能性。通过区块链技术,消费者可以获得真正的数字资产所有权,而非仅仅是使用权。这不仅能够保护消费者的权益,也能促进数字产品市场的健康发展。

然而,区块链技术的应用仍面临技术和监管方面的挑战,需要行业各方共同努力。消费者权益保护的核心在于透明和公平。游戏厂商应当在购买前明确说明数字产品的所有权和使用权,并确保消费者了解相关条款。同时,消费者也应当增强权益保护意识,了解自己的权利和义务。通过双方的共同努力,可以建立更加透明和公平的数字产品市场。未来,随着数字经济的发展,数字产品的所有权问题将变得越来越重要。

游戏行业作为数字经济的重要组成部分,应当积极探索消费者权益保护的新模式。通过立法、技术和行业自律的结合,可以为消费者提供更好的权益保护,促进数字产品市场的健康发展。消费者权益保护不仅是法律问题,也是社会责任问题。游戏厂商应当以消费者利益为优先,建立更加透明和公平的数字产品市场。通过共同努力,可以实现消费者权益保护和行业发展的双赢局面。 。


Stake.com Shitcode 2026:获取独家优惠和奖励 加入我的 Kraken 游戏,使用代码 4yczp84w 即可解锁高达 250 欧元的奖励

下一步
深入解析WordPress插件FileOrganizer在1.2.0版本之前存在的文件类型验证缺陷,探讨其潜在安全威胁及有效防护策略,助力网站管理者提升安全防护水平。
2026年07月09号 00点28分59秒 WordPress插件FileOrganizer漏洞分析:CVE-2026-11962的安全风险与防护指南

深入解析WordPress插件FileOrganizer在1.2.0版本之前存在的文件类型验证缺陷,探讨其潜在安全威胁及有效防护策略,助力网站管理者提升安全防护水平。

本文详细分析了React Create-React-App 5.0.1及以下版本在macOS平台上的CVE-2026-14802漏洞,探讨其潜在风险、技术细节及企业级应对方案,帮助开发者和安全团队有效防护。
2026年07月09号 00点29分50秒 深度解析CVE-2026-14802:React Create-React-App macOS漏洞的影响与应对策略

本文详细分析了React Create-React-App 5.0.1及以下版本在macOS平台上的CVE-2026-14802漏洞,探讨其潜在风险、技术细节及企业级应对方案,帮助开发者和安全团队有效防护。

本文详细分析了PROG MIS ERP应用程序中发现的CVE-2026-14807硬编码凭证漏洞,探讨其成因、影响范围及安全防护措施,帮助企业用户提升ERP系统安全性。
2026年07月09号 00点30分20秒 深度解析CVE-2026-14807:PROG MIS ERP应用程序的硬编码凭证漏洞及安全防护指南

本文详细分析了PROG MIS ERP应用程序中发现的CVE-2026-14807硬编码凭证漏洞,探讨其成因、影响范围及安全防护措施,帮助企业用户提升ERP系统安全性。

本文详细分析 WordPress 插件 FileOrganizer 和 Advanced File Manager 中的 CVE-2026-6382 漏洞,探讨其影响、修复方案及网站安全防护措施,帮助用户保护网站免受潜在攻击。
2026年07月09号 00点30分40秒 WordPress 插件漏洞 CVE-2026-6382 深度解析:FileOrganizer 和 Advanced File Manager 安全风险

本文详细分析 WordPress 插件 FileOrganizer 和 Advanced File Manager 中的 CVE-2026-6382 漏洞,探讨其影响、修复方案及网站安全防护措施,帮助用户保护网站免受潜在攻击。

深入探讨WordPress插件AllCoach在1.0.2版本之前存在的CVE-2026-10830漏洞,分析其安全影响及如何有效防护,帮助用户保障网站安全。
2026年07月09号 00点31分02秒 WordPress插件AllCoach漏洞分析:CVE-2026-10830的安全风险与防护措施

深入探讨WordPress插件AllCoach在1.0.2版本之前存在的CVE-2026-10830漏洞,分析其安全影响及如何有效防护,帮助用户保障网站安全。

本文详细分析PROG MIS开发的项目管理系统存在的CVE-2026-14808漏洞,揭示其敏感信息泄露风险,并提供企业级安全防护建议,帮助组织有效应对此类安全威胁。
2026年07月09号 00点31分21秒 深度解析CVE-2026-14808漏洞:PROG MIS项目管理系统敏感信息泄露风险与应对策略

本文详细分析PROG MIS开发的项目管理系统存在的CVE-2026-14808漏洞,揭示其敏感信息泄露风险,并提供企业级安全防护建议,帮助组织有效应对此类安全威胁。

本文详细分析GPAC 26.03-DEV版本中的CVE-2026-14801安全漏洞,探讨其技术细节、潜在影响及修复方案,并提供企业和个人用户的防护建议,助力提升系统安全性。
2026年07月09号 00点31分48秒 深度解析GPAC 26.03版本中的CVE-2026-14801安全漏洞:影响、修复与防护指南

本文详细分析GPAC 26.03-DEV版本中的CVE-2026-14801安全漏洞,探讨其技术细节、潜在影响及修复方案,并提供企业和个人用户的防护建议,助力提升系统安全性。