赛伯阿巴德警方成功追回273.8万卢比,揭示网络诈骗防范与应对策略

加密交易所新闻
赛伯阿巴德警方通过精准打击网络诈骗团伙,成功追回受害者损失的273.8万卢比。本文深入分析案件细节,探讨网络诈骗的常见手段及个人防范措施,为读者提供全面的安全指南。

赛伯阿巴德警方通过精准打击网络诈骗团伙,成功追回受害者损失的273.8万卢比。本文深入分析案件细节,探讨网络诈骗的常见手段及个人防范措施,为读者提供全面的安全指南。

近期,印度赛伯阿巴德警方成功追回273.8万卢比,这笔资金原本是受害者在网络诈骗中损失的财产。这一案件不仅展示了警方在打击网络犯罪方面的专业能力,也为公众提供了重要的警示。网络诈骗已成为全球范围内的严重问题,其手段不断翻新,受害者群体也在不断扩大。本文将从案件背景、诈骗手法、警方调查过程以及个人防范措施等多个角度进行深入探讨,帮助读者提高安全意识,避免成为网络诈骗的受害者。赛伯阿巴德警方的成功追回行动始于多起网络诈骗案的报案。受害者包括个人和企业,他们通过各种网络渠道被骗取了大量资金。

回答问题即可获得报酬

警方通过技术手段和传统侦查方法,成功锁定了诈骗团伙的资金流向,并采取法律手段冻结和追回了部分资金。这一案件的成功追回不仅为受害者带来了希望,也展示了警方在打击网络犯罪方面的决心和能力。网络诈骗的手段多种多样,常见的包括钓鱼邮件、虚假投资平台、冒充公职人员等。钓鱼邮件通常通过伪造的电子邮件或短信,诱导受害者点击恶意链接,从而窃取个人信息或银行账户信息。虚假投资平台则通过承诺高回报吸引投资者,最终卷款逃跑。冒充公职人员的诈骗手法则利用受害者对权威的信任,要求其支付所谓的"罚款"或"税款"。

这些手段不断演变,使得防范变得更加复杂。在赛伯阿巴德警方的调查过程中,技术手段发挥了关键作用。警方利用大数据分析和区块链追踪技术,成功追踪了诈骗团伙的资金流向。此外,警方还与金融机构和互联网公司合作,冻结了诈骗账户,阻止了资金的进一步转移。这一案件的成功追回,不仅依赖于警方的专业能力,也离不开各方的协作与配合。对于普通公众而言,防范网络诈骗至关重要。

BC.Game Shitcode 2026:获取独家优惠和奖励

首先,要提高警惕,对任何来历不明的邮件、短信或电话保持怀疑。其次,要定期更新设备和软件,确保使用最新的安全补丁。此外,还要避免在不安全的网站上输入个人信息,尤其是银行账户和密码。最后,一旦发现被骗,要及时向警方报案,提供尽可能多的证据,以便警方开展调查。网络诈骗的打击需要警方、金融机构、互联网公司以及公众的共同努力。警方的专业能力和技术手段是打击网络犯罪的重要保障,而公众的防范意识和合作态度则是防范网络诈骗的关键。

通过提高警惕、加强合作,我们可以共同构建更加安全的网络环境,减少网络诈骗的发生。赛伯阿巴德警方的成功追回行动为我们提供了宝贵的经验和教训。网络诈骗的手段不断翻新,防范措施也需要不断更新。公众应当保持警惕,警方则需要持续提升技术能力和侦查水平。只有通过共同努力,才能有效打击网络犯罪,保护公众的财产安全。 。


Stake.com Shitcode 2026:获取独家优惠和奖励 加入我的 Kraken 游戏,使用代码 4yczp84w 即可解锁高达 250 欧元的奖励 carechain.online 捐赠平台

下一步
本文详细分析了Eleveo通话录音软件9.7.0版本中的CVE-2026-15374漏洞,探讨其潜在影响、技术细节及企业应对措施,帮助读者全面了解该安全事件并采取有效防护。
2026年07月10号 22点38分22秒 深度解析CVE-2026-15374漏洞:Eleveo通话录音软件9.7.0的安全风险与应对策略

本文详细分析了Eleveo通话录音软件9.7.0版本中的CVE-2026-15374漏洞,探讨其潜在影响、技术细节及企业应对措施,帮助读者全面了解该安全事件并采取有效防护。

本文详细分析了MaxKB企业级AI助手中存在的CVE-2026-54149漏洞,探讨其影响范围、潜在风险以及企业用户应采取的安全防护措施,帮助组织有效应对此类安全威胁。
2026年07月10号 22点38分49秒 深度解析CVE-2026-54149漏洞:MaxKB企业级AI助手的安全风险与修复指南

本文详细分析了MaxKB企业级AI助手中存在的CVE-2026-54149漏洞,探讨其影响范围、潜在风险以及企业用户应采取的安全防护措施,帮助组织有效应对此类安全威胁。

本文详细分析了9Router AI路由器在0.4.80版本之前存在的CVE-2026-55500漏洞,探讨其潜在安全风险,并提供专业的应对建议,帮助用户保护个人数据安全。
2026年07月10号 22点39分11秒 深度解析CVE-2026-55500漏洞:9Router AI路由器的安全风险与应对策略

本文详细分析了9Router AI路由器在0.4.80版本之前存在的CVE-2026-55500漏洞,探讨其潜在安全风险,并提供专业的应对建议,帮助用户保护个人数据安全。

探讨Lima工具在macOS上运行Linux虚拟机时的安全漏洞CVE-2026-53657,分析其影响范围、修复建议及开发者应对策略,帮助用户保护系统安全
2026年07月10号 22点39分40秒 深度解析CVE-2026-53657:Lima虚拟机漏洞对macOS用户的潜在威胁

探讨Lima工具在macOS上运行Linux虚拟机时的安全漏洞CVE-2026-53657,分析其影响范围、修复建议及开发者应对策略,帮助用户保护系统安全

详细分析9Router AI路由器在0.4.80版本之前存在的严重安全漏洞CVE-2026-55501,探讨其影响范围、攻击方式及用户应对策略,帮助用户保护网络安全。
2026年07月10号 22点40分08秒 9Router AI路由器漏洞CVE-2026-55501深度解析:安全风险与修复指南

详细分析9Router AI路由器在0.4.80版本之前存在的严重安全漏洞CVE-2026-55501,探讨其影响范围、攻击方式及用户应对策略,帮助用户保护网络安全。

本文详细分析了CVE-2025-70796漏洞的技术细节、潜在影响及修复建议,帮助企业提升网络安全防护能力。
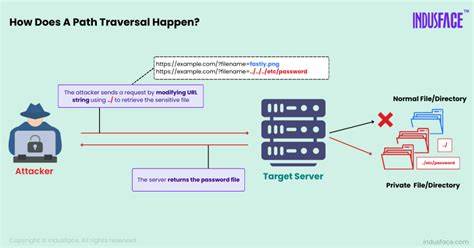
2026年07月10号 22点41分25秒 深度解析CVE-2025-70796:未经身份验证的路径遍历漏洞及其安全影响

本文详细分析了CVE-2025-70796漏洞的技术细节、潜在影响及修复建议,帮助企业提升网络安全防护能力。

本文详细分析了Adam Retail Automa系统中发现的CVE-2026-2398用户控制密钥授权绕过漏洞,探讨其技术原理、影响范围及企业如何有效防护,帮助读者全面了解该安全威胁并采取合适的安全措施。
2026年07月10号 22点42分17秒 深度解析CVE-2026-2398:Adam Retail Automa系统的授权绕过漏洞及安全防护指南

本文详细分析了Adam Retail Automa系统中发现的CVE-2026-2398用户控制密钥授权绕过漏洞,探讨其技术原理、影响范围及企业如何有效防护,帮助读者全面了解该安全威胁并采取合适的安全措施。