Claude Code 用户反馈分析:AskUserQuestion 60秒超时机制引发争议
元宇宙与虚拟现实
钱财 qian.cx
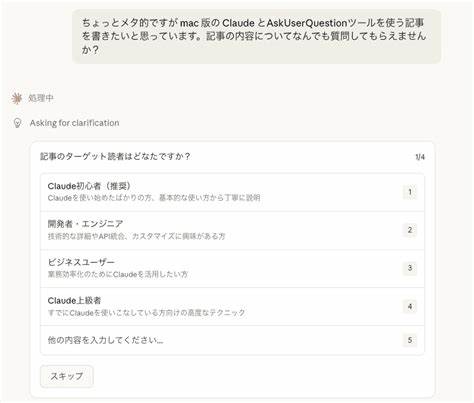
近期,Claude Code 用户在使用 AskUserQuestion 工具时遇到 60 秒超时自动跳过问题的情况,引发广泛讨论。本文深入分析该机制的设计意图、用户反馈及潜在影响,并探讨如何优化用户体验。

近期,Claude Code 用户在使用 AskUserQuestion 工具时遇到 60 秒超时自动跳过问题的情况,引发广泛讨论。本文深入分析该机制的设计意图、用户反馈及潜在影响,并探讨如何优化用户体验。

在人工智能辅助开发工具的快速发展中,用户与 AI 之间的交互体验至关重要。近期,Claude Code 用户在使用 AskUserQuestion 工具时发现,当用户未在 60 秒内响应问题时,系统会自动跳过并继续执行,这一行为引发了广泛争议。用户反馈显示,该机制不仅破坏了原有的工作流程,还可能导致安全风险。本文将从用户反馈、技术实现、潜在影响以及改进建议等多个角度,深入探讨这一问题。Claude Code 作为一款基于人工智能的开发辅助工具,其核心功能之一是通过 AskUserQuestion 工具与用户进行交互,确保关键操作在用户确认后才能执行。然而,在最新版本中,系统引入了 60 秒的超时机制,当用户未在规定时间内响应问题时,系统会自动返回"No response after 60s - continued without an answer"并继续执行。

回答问题即可获得报酬

这一行为引发了用户的强烈不满,认为其破坏了原有的安全机制。用户 ANogin 在 GitHub 上提出了详细的问题描述,指出该机制不仅没有相关参数可配置,而且在实际使用中极易导致误操作。例如,用户在多个会话之间切换时,可能无法及时响应问题,导致系统自动执行操作。此外,用户还发现,即使尝试通过设置 CLAUDE_AFK_TIMEOUT_MS 为 0 来禁用该功能,也会导致系统立即自动提交问题,进一步加剧了用户的不满。从技术实现的角度来看,AskUserQuestion 工具的超时机制可能是为了提高系统的响应速度和效率。然而,这一设计在实际使用中却引发了诸多问题。

首先,用户可能需要更长的时间来思考复杂的问题,尤其是在涉及代码审查或安全操作时。其次,多会话环境下,用户可能无法及时响应所有问题,导致系统自动执行操作,增加了误操作的风险。用户反馈显示,该机制在实际使用中存在诸多问题。例如,用户 fkarg 指出,多会话环境下,用户可能无法及时响应所有问题,导致系统自动执行操作。用户 pvanhemmen 则表示,在处理技术挑战性问题时,需要更多的时间来思考和评估,60 秒的超时机制显然不够。此外,用户还发现,即使尝试通过设置 CLAUDE_AFK_TIMEOUT_MS 为 0 来禁用该功能,也会导致系统立即自动提交问题,进一步加剧了用户的不满。

BC.Game Shitcode 2026:获取独家优惠和奖励

为了优化用户体验,开发团队需要重新评估该机制的设计意图。首先,应将超时机制设置为可配置选项,允许用户根据自身需求调整超时时间。其次,应在用户界面中提供明确的提示,告知用户当前问题的超时时间,并允许用户手动延长超时时间。此外,还应考虑在多会话环境下提供更好的通知机制,确保用户能够及时响应问题。在用户反馈中,许多用户建议将该机制设置为可选功能,并在默认情况下禁用。用户 TownCube 指出,该机制在多会话环境下几乎无法使用,而用户 Boris 建议使用多个并行代理,显然 60 秒的超时机制无法满足这一需求。

用户 matthiasr 则质疑该机制如何通过测试,认为其设计存在严重缺陷。从长远来看,该机制的引入反映了开发团队在设计用户交互时的不足。用户交互的核心目标是确保用户能够安全、高效地完成任务,而非强制用户适应系统设计。因此,开发团队应更加注重用户反馈,并不断优化用户体验,以确保工具的可靠性和可用性。在总结中,Claude Code 用户在使用 AskUserQuestion 工具时遇到的 60 秒超时机制问题,反映了人工智能辅助工具在设计用户交互时的挑战。开发团队应重新评估该机制的设计意图,并采取措施优化用户体验。

通过提供可配置的超时选项、明确的提示和更好的通知机制,可以显著提升用户满意度,确保工具的可靠性和可用性。 。

Stake.com Shitcode 2026:获取独家优惠和奖励 加入我的 Kraken 游戏,使用代码 4yczp84w 即可解锁高达 250 欧元的奖励

下一步
近期美国劳动力参与率创历史新低,引发广泛关注。本文深入分析这一现象背后的原因,探讨其对经济和社会的影响,并提供相关建议。
2026年07月03号 13点17分13秒 劳动力参与率跌至50年新低:求职者为何选择退出职场?

近期美国劳动力参与率创历史新低,引发广泛关注。本文深入分析这一现象背后的原因,探讨其对经济和社会的影响,并提供相关建议。

本文深入分析FBI近期对NetNut代理平台和Popa僵尸网络的查封行动,探讨其对网络安全格局的深远影响,并提供企业和个人如何应对此类网络威胁的实用建议。
2026年07月03号 13点20分38秒 FBI查封NetNut代理平台与Popa僵尸网络:网络安全领域的重大突破

本文深入分析FBI近期对NetNut代理平台和Popa僵尸网络的查封行动,探讨其对网络安全格局的深远影响,并提供企业和个人如何应对此类网络威胁的实用建议。

Wagtail CMS作为基于Django的开源内容管理系统,近期被发现存在严重安全漏洞CVE-2026-54263。本文详细分析该漏洞的技术细节、潜在影响及修复方案,并提供企业级安全防护建议,帮助用户有效应对此类安全威胁。
2026年07月03号 13点21分29秒 深度解析Wagtail CMS漏洞CVE-2026-54263:影响、修复与安全防护指南

Wagtail CMS作为基于Django的开源内容管理系统,近期被发现存在严重安全漏洞CVE-2026-54263。本文详细分析该漏洞的技术细节、潜在影响及修复方案,并提供企业级安全防护建议,帮助用户有效应对此类安全威胁。

本文详细分析containerd容器运行时CVE-2026-50195漏洞的技术细节、影响范围及安全防护措施,帮助企业构建更安全的容器化环境。
2026年07月03号 13点21分54秒 深度解析CVE-2026-50195漏洞:containerd容器运行时安全风险与应对策略

本文详细分析containerd容器运行时CVE-2026-50195漏洞的技术细节、影响范围及安全防护措施,帮助企业构建更安全的容器化环境。

深入解析NodeBB平台中CVE-2026-58593漏洞的技术细节,探讨其对社区安全的潜在威胁,并提供完整的修复方案与防护建议,助力开发者构建更安全的社区环境。
2026年07月03号 13点22分28秒 NodeBB 活动公告漏洞分析:CVE-2026-58593 的安全影响与应对策略

深入解析NodeBB平台中CVE-2026-58593漏洞的技术细节,探讨其对社区安全的潜在威胁,并提供完整的修复方案与防护建议,助力开发者构建更安全的社区环境。

Wagtail CMS作为基于Django的开源内容管理系统,近期发现的CVE-2026-54259漏洞引发广泛关注。本文详细分析该漏洞的技术细节、潜在影响及修复方案,为开发者和运维人员提供全面的安全防护指南。
2026年07月03号 13点22分54秒 深度解析Wagtail CMS漏洞CVE-2026-54259:影响范围、修复建议与安全防护指南

Wagtail CMS作为基于Django的开源内容管理系统,近期发现的CVE-2026-54259漏洞引发广泛关注。本文详细分析该漏洞的技术细节、潜在影响及修复方案,为开发者和运维人员提供全面的安全防护指南。

containerd作为广泛使用的开源容器运行时,其CVE-2026-47262漏洞对企业级容器化环境构成重大安全威胁。本文详细分析漏洞成因、影响范围及修复方案,为技术人员提供全面的安全防护指南。
2026年07月03号 13点23分43秒 深度解析CVE-2026-47262漏洞:containerd容器运行时安全风险与应对策略

containerd作为广泛使用的开源容器运行时,其CVE-2026-47262漏洞对企业级容器化环境构成重大安全威胁。本文详细分析漏洞成因、影响范围及修复方案,为技术人员提供全面的安全防护指南。