深度解析CVE-2026-13849:Chrome Chromoting远程控制漏洞的安全风险与防护指南
加密钱包与支付解决方案 首次代币发行 (ICO) 和代币销售 挖矿与质押
钱财 qian.cx
分享: Telegram X
本文详细分析Google Chrome中Chromoting功能存在的CVE-2026-13849漏洞,探讨其安全影响、攻击路径及企业用户的防护策略,帮助用户理解并应对这一远程控制安全威胁。

本文详细分析Google Chrome中Chromoting功能存在的CVE-2026-13849漏洞,探讨其安全影响、攻击路径及企业用户的防护策略,帮助用户理解并应对这一远程控制安全威胁。

近期,安全研究人员发现Google Chrome浏览器中的Chromoting远程控制功能存在严重的输入验证不足漏洞,该漏洞被编号为CVE-2026-13849。这一安全缺陷可能被恶意利用,导致远程控制会话被劫持或敏感数据泄露。作为企业IT管理者和普通用户,必须重视这一漏洞的潜在威胁,并采取相应的防护措施。Chromoting是Google Chrome浏览器内置的远程控制功能,允许用户通过浏览器实现远程桌面访问。然而,该功能在处理用户输入时存在不足的验证机制,攻击者可能通过精心构造的输入数据触发漏洞,绕过安全限制,获取对远程设备的控制权限。这种攻击方式尤其危险,因为它不需要物理接触目标设备,完全通过网络即可实施。

从技术角度来看,CVE-2026-13849漏洞的核心问题在于Chromoting在处理用户输入时缺乏严格的验证流程。攻击者可以通过特定的输入数据触发内存溢出或代码执行,从而控制远程会话。这种攻击路径使得企业内部的远程办公环境面临严重威胁,因为一旦漏洞被利用,攻击者可能窃取机密文件、植入恶意软件,甚至建立持久性后门。针对这一漏洞,Google已经发布了安全更新,建议所有用户立即升级到最新版本的Chrome浏览器。企业用户应特别注意,在组织内部部署Chromoting功能时,必须配置严格的访问控制策略,限制只有授权人员才能启动远程控制会话。此外,建议定期审计远程控制日志,监测异常的会话活动。

对于普通用户而言,虽然CVE-2026-13849漏洞主要影响企业环境,但个人用户也应保持警惕。在使用Chromoting功能时,应避免与不信任的第三方共享远程控制权限,并确保浏览器始终保持最新版本。通过定期更新和安全配置,可以有效降低遭受此类攻击的风险。值得关注的是,远程控制功能的安全性问题近年来频繁出现,不仅限于Chrome浏览器。各类远程桌面工具都面临类似的安全挑战。因此,无论是企业还是个人用户,都应采用多层次的安全防护策略,包括网络隔离、访问控制、日志审计等,以应对日益复杂的网络安全威胁。

在总结本文时,必须强调CVE-2026-13849漏洞的严重性,并呼吁所有用户采取积极的安全措施。通过及时更新、严格配置和持续监控,可以有效降低远程控制功能被恶意利用的风险。安全始终是一个动态的过程,用户必须保持警惕,才能在数字化时代中保护自己的数据和隐私。 。
精选推荐 数字资产常用交易与安全工具
下一步
本文详细分析了Google Chrome Linux版本中发现的CVE-2026-13854 Use After Free漏洞,探讨其成因、影响范围及修复方案,并提供企业和个人用户的安全防护建议。
2026年07月02号 09点24分33秒 深度解析CVE-2026-13854:Google Chrome Linux版本中的Use After Free漏洞及安全防护指南

本文详细分析了Google Chrome Linux版本中发现的CVE-2026-13854 Use After Free漏洞,探讨其成因、影响范围及修复方案,并提供企业和个人用户的安全防护建议。

本文详细分析了libcap库中发现的CVE-2026-4878漏洞,揭示其Time-of-check-to-Time-of-use(TOCTOU)攻击机制,并提供系统管理员和开发者的安全防护建议。
2026年07月02号 09点24分57秒 深度解析CVE-2026-4878漏洞:libcap的Time-of-check-to-Time-of-use缺陷及安全防护指南

本文详细分析了libcap库中发现的CVE-2026-4878漏洞,揭示其Time-of-check-to-Time-of-use(TOCTOU)攻击机制,并提供系统管理员和开发者的安全防护建议。

本文详细分析JAIOTlink C492A-W6 Wi-Fi IP摄像头在4.8.30.57701411固件版本中存在的CVE-2026-58452漏洞,探讨其安全影响、潜在攻击方式及企业用户应采取的防护措施,帮助读者全面了解该漏洞的技术细节和应对策略。
2026年07月02号 09点25分22秒 深度解析JAIOTlink C492A-W6 Wi-Fi IP摄像头漏洞CVE-2026-58452:安全风险与防护指南

本文详细分析JAIOTlink C492A-W6 Wi-Fi IP摄像头在4.8.30.57701411固件版本中存在的CVE-2026-58452漏洞,探讨其安全影响、潜在攻击方式及企业用户应采取的防护措施,帮助读者全面了解该漏洞的技术细节和应对策略。

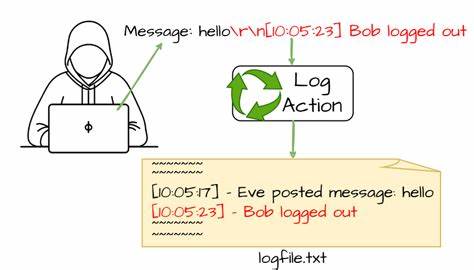
本文详细分析Kibana日志注入漏洞CVE-2026-49091的成因、攻击手法及防护措施,帮助企业安全团队全面了解该漏洞的风险并制定有效的安全策略。
2026年07月02号 09点25分46秒 深度解析Kibana日志注入漏洞CVE-2026-49091:攻击机制与防护策略

本文详细分析Kibana日志注入漏洞CVE-2026-49091的成因、攻击手法及防护措施,帮助企业安全团队全面了解该漏洞的风险并制定有效的安全策略。

本文详细分析Guardian语言系统中CVE-2026-34098漏洞的成因、影响及安全防护措施,帮助开发者和安全从业者理解参数注入风险并采取有效防范策略。
2026年07月02号 09点26分11秒 深度解析CVE-2026-34098漏洞:Guardian语言系统参数注入风险与防护策略

本文详细分析Guardian语言系统中CVE-2026-34098漏洞的成因、影响及安全防护措施,帮助开发者和安全从业者理解参数注入风险并采取有效防范策略。

本文详细分析了Ray框架在2.56.0版本之前存在的CVE-2026-57516反序列化漏洞,探讨其成因、影响范围及安全防护措施,帮助开发者和企业提升系统安全性。
2026年07月02号 09点26分37秒 深度解析CVE-2026-57516:Ray框架2.56.0前版本的反序列化漏洞及安全防护指南

本文详细分析了Ray框架在2.56.0版本之前存在的CVE-2026-57516反序列化漏洞,探讨其成因、影响范围及安全防护措施,帮助开发者和企业提升系统安全性。

本文详细分析了Codexpert Inc ThumbPress插件中的CVE-2026-57720缺失授权漏洞,探讨其技术细节、潜在风险及修复建议,帮助开发者和安全从业者更好地理解和应对此类安全威胁。
2026年07月02号 09点26分58秒 深度解析CVE-2026-57720:Codexpert Inc ThumbPress缺失授权漏洞及其安全影响

本文详细分析了Codexpert Inc ThumbPress插件中的CVE-2026-57720缺失授权漏洞,探讨其技术细节、潜在风险及修复建议,帮助开发者和安全从业者更好地理解和应对此类安全威胁。