深度解析CVE-2026-12616漏洞:JWT认证绕过与SBOM上传风险
加密初创公司与风险投资
钱财 qian.cx
本文详细分析了CVE-2026-12616漏洞的技术细节,探讨其对JWT认证机制的影响及SBOM上传过程中的安全风险,为企业提供有效的防御策略和修复建议。

本文详细分析了CVE-2026-12616漏洞的技术细节,探讨其对JWT认证机制的影响及SBOM上传过程中的安全风险,为企业提供有效的防御策略和修复建议。

近期,安全研究人员发现了一项严重的安全漏洞CVE-2026-12616,该漏洞存在于某些系统的/v1/upload/sbom端点中。该漏洞的核心问题在于,系统在处理攻击者提供的JWT(JSON Web Token)时,错误地提取了iss(Issuer)声明,导致认证机制被绕过。这种漏洞不仅威胁到系统的安全性,还可能引发一系列严重的后果。本文将从技术原理、影响范围、攻击手法、防御策略等多个角度,深入解析这一漏洞,并为企业提供有效的应对方案。 首先,我们需要理解JWT的基本工作原理。JWT是一种基于JSON格式的轻量级认证协议,通常由三个部分组成:头部(Header)、载荷(Payload)和签名(Signature)。

回答问题即可获得报酬

在正常情况下,系统会验证JWT的签名和声明(Claims)以确保其合法性。然而,在CVE-2026-12616漏洞中,系统在处理JWT时,错误地提取了iss声明,导致攻击者可以通过精心构造的JWT绕过认证机制。具体来说,攻击者可以在JWT的Payload部分添加特定的iss值,例如{"value":"DOWNLOAD\nCONTEXT\nEMBED\nVIEW IN CHANNEL"},从而欺骗系统认为该请求是合法的。 这种漏洞的影响范围可能非常广泛。首先,攻击者可以利用该漏洞上传恶意的SBOM(Software Bill of Materials)文件,这些文件可能包含恶意代码或其他有害内容。其次,由于认证机制被绕过,攻击者可能获得对系统的更高权限,进一步扩大攻击面。

此外,该漏洞还可能被用于数据窃取、系统破坏等恶意活动。因此,企业必须高度重视这一漏洞,并采取适当的防御措施。 为了防御CVE-2026-12616漏洞,企业可以采取以下策略。首先,确保系统的JWT验证机制完整且正确。这意味着系统必须验证JWT的签名、过期时间、发行者(iss)和其他相关声明。其次,限制SBOM上传端点的访问权限,确保只有授权用户才能上传文件。

BC.Game Shitcode 2026:获取独家优惠和奖励

此外,企业还可以部署入侵检测系统(IDS)和入侵防护系统(IPS),以监控和阻止可疑的上传请求。最后,定期更新系统和依赖的库,以修复已知的安全漏洞。 除了技术防御措施,企业还应加强安全意识培训。员工应了解常见的安全威胁和攻击手法,并学会识别和报告可疑活动。此外,企业还应建立完善的安全政策和流程,以确保所有系统和数据都受到适当的保护。 综上所述,CVE-2026-12616漏洞是一个严重的安全威胁,企业必须采取积极的防御措施以应对这一威胁。

通过理解漏洞的技术细节、评估其影响范围、采取适当的防御策略,企业可以有效地降低风险,保护其系统和数据的安全。 。

Stake.com Shitcode 2026:获取独家优惠和奖励 加入我的 Kraken 游戏,使用代码 4yczp84w 即可解锁高达 250 欧元的奖励

下一步
本文详细分析了CVE-2026-13165漏洞的技术细节,探讨SzafirHost在下载本地库时的JarFile解析验证机制存在的安全隐患,并提供企业级防护建议和修复方案。
2026年06月29号 21点13分50秒 深度解析CVE-2026-13165漏洞:SzafirHost本地库验证机制的安全风险与防护策略

本文详细分析了CVE-2026-13165漏洞的技术细节,探讨SzafirHost在下载本地库时的JarFile解析验证机制存在的安全隐患,并提供企业级防护建议和修复方案。

本文详细分析了Hi.Events 1.9.0版本中存在的CVE-2026-57960漏洞,探讨其安全影响、技术细节及企业应对措施,帮助用户理解并防范潜在威胁。
2026年06月29号 21点14分17秒 深度解析CVE-2026-57960漏洞:Hi.Events 1.9.0版本的安全风险与应对策略

本文详细分析了Hi.Events 1.9.0版本中存在的CVE-2026-57960漏洞,探讨其安全影响、技术细节及企业应对措施,帮助用户理解并防范潜在威胁。

深入解析 PhotoPrism 260601-a7d098548 版本前的 CVE-2026-57945 访问控制漏洞,探讨其影响范围、攻击方式及企业如何有效防护,确保数字资产安全。
2026年06月29号 21点14分47秒 PhotoPrism 260601-a7d098548 版本前存在的访问控制漏洞分析与防护指南

深入解析 PhotoPrism 260601-a7d098548 版本前的 CVE-2026-57945 访问控制漏洞,探讨其影响范围、攻击方式及企业如何有效防护,确保数字资产安全。

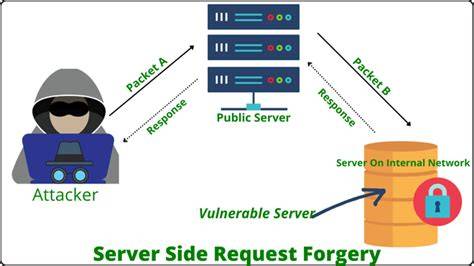
本文详细分析了Pinpoint 3.1.0版本中存在的服务器端请求伪造漏洞(CVE-2026-57947),探讨其成因、影响范围及安全防护措施,帮助企业和开发者提升系统安全性。
2026年06月29号 21点15分21秒 深度解析CVE-2026-57947:Pinpoint 3.1.0版本的服务器端请求伪造漏洞及安全防护指南

本文详细分析了Pinpoint 3.1.0版本中存在的服务器端请求伪造漏洞(CVE-2026-57947),探讨其成因、影响范围及安全防护措施,帮助企业和开发者提升系统安全性。

本文详细分析了CVE-2026-53428漏洞的成因、影响范围及修复方案,帮助开发者和安全从业者理解该内存分配缺陷的风险,并提供有效的防护建议。
2026年06月29号 21点15分46秒 深度解析CVE-2026-53428漏洞:leandrocp mdex内存分配缺陷及安全防护指南

本文详细分析了CVE-2026-53428漏洞的成因、影响范围及修复方案,帮助开发者和安全从业者理解该内存分配缺陷的风险,并提供有效的防护建议。

本文详细分析了luci-app-tailscale-community中的CVE-2026-57999命令注入漏洞,探讨其成因、影响范围及安全防护措施,帮助用户理解并规避潜在风险。
2026年06月29号 21点16分44秒 深度解析CVE-2026-57999漏洞:luci-app-tailscale-community命令注入风险及防护指南

本文详细分析了luci-app-tailscale-community中的CVE-2026-57999命令注入漏洞,探讨其成因、影响范围及安全防护措施,帮助用户理解并规避潜在风险。

本文详细解析Invidious 2.20260626.0之前版本存在的CVE-2026-57946漏洞,探讨其影响范围、技术原理及安全防护措施,为开发者和用户提供专业安全指南。
2026年06月29号 21点17分09秒 揭秘Invidious漏洞CVE-2026-57946:破坏性访问控制漏洞的深度分析与应对策略

本文详细解析Invidious 2.20260626.0之前版本存在的CVE-2026-57946漏洞,探讨其影响范围、技术原理及安全防护措施,为开发者和用户提供专业安全指南。