深度解析CVE-2026-53432:fzf工具中的整数溢出漏洞及其安全影响

比特币 区块链技术
钱财 qian.cx
分享: Telegram X
本文详细分析了fzf工具中发现的CVE-2026-53432整数溢出漏洞,探讨其技术细节、潜在影响以及开发者应采取的安全防护措施,帮助读者全面了解这一安全事件的背景和应对策略。

本文详细分析了fzf工具中发现的CVE-2026-53432整数溢出漏洞,探讨其技术细节、潜在影响以及开发者应采取的安全防护措施,帮助读者全面了解这一安全事件的背景和应对策略。

近期,安全研究人员在广泛使用的命令行工具fzf中发现了一处严重的整数溢出漏洞,编号为CVE-2026-53432。这一漏洞位于FuzzyMatchV2函数中,可能导致工具在处理特定输入时发生崩溃,甚至被恶意利用。作为开发者和系统管理员,了解这一漏洞的技术细节和安全影响至关重要。fzf是一款功能强大的模糊匹配工具,广泛应用于Linux和Unix系统中,用于快速查找和筛选文件、命令或其他数据。其高效的模糊匹配算法使其成为开发者和系统管理员的必备工具之一。然而,任何软件都可能存在潜在的安全风险,而CVE-2026-53432的发现正是对这一工具安全性的一次重要检验。

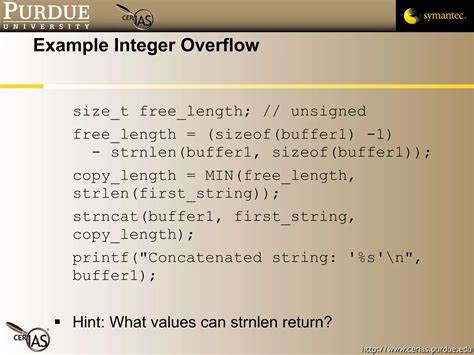
整数溢出是一种常见的编程错误,通常发生在程序处理大数值时,导致数值超出预定义的存储范围。在fzf的FuzzyMatchV2函数中,这一错误可能导致程序在处理特定模式的输入时出现异常行为。具体来说,当输入的模糊匹配模式长度超过函数预期的最大值时,可能触发整数溢出,从而导致程序崩溃。这种崩溃不仅会影响用户的工作流程,还可能为攻击者提供可乘之机。从技术角度来看,CVE-2026-53432的漏洞根源在于FuzzyMatchV2函数对输入数据的边界检查不足。在处理模糊匹配模式时,函数没有对输入长度进行充分的验证,导致在极端情况下可能发生内存访问越界或其他异常行为。

这种设计缺陷使得攻击者可以通过精心构造的输入来触发漏洞,从而达到拒绝服务(DoS)或潜在的代码执行目的。对于开发者和系统管理员来说,了解这一漏洞的具体表现和影响范围至关重要。首先,用户需要确认自己使用的fzf版本是否受到影响。由于fzf的开发团队通常会及时发布安全补丁,用户应尽快升级到最新版本以修复已知的安全漏洞。其次,在使用fzf进行敏感操作时,应避免处理来自不可信来源的输入数据,以减少潜在的安全风险。除了升级软件版本,开发者还可以采取其他措施来增强fzf的安全性。

例如,在使用fzf进行模糊匹配时,可以对输入数据进行预处理,确保其长度和格式符合预期。此外,定期进行安全审计和渗透测试,可以帮助发现潜在的安全漏洞,并及时采取补救措施。从更广泛的角度来看,CVE-2026-53432的发现也为开发者提供了宝贵的经验教训。在设计和实现复杂的算法时,必须充分考虑边界条件和异常情况。通过严格的代码审查和测试,可以有效减少此类错误的发生概率。此外,开发者应积极参与安全社区的活动,了解最新的安全威胁和防护措施,以提高自身的安全意识和技能。

在未来,随着fzf工具的持续发展和广泛应用,安全问题将成为其发展过程中不可忽视的重要因素。开发团队和用户社区应共同努力,建立健全的安全机制,确保工具的稳定性和可靠性。通过持续的安全改进和用户反馈,fzf有望在保持其高效性的同时,进一步提升其安全性能。总结来说,CVE-2026-53432的发现不仅揭示了fzf工具中存在的安全漏洞,也为开发者和用户提供了宝贵的安全经验。通过及时升级软件、采取预防措施和加强安全意识,可以有效减少此类漏洞带来的风险。同时,这一事件也提醒我们,在使用任何软件工具时,安全始终是首要考虑因素。

只有通过持续的安全实践和改进,才能确保系统的稳定运行和数据的安全保护。 。
精选推荐 数字资产常用交易与安全工具
下一步
本文详细分析了fzf工具中发现的CVE-2026-53433漏洞,探讨其成因、影响范围及安全防护措施,帮助开发者和系统管理员提升系统安全性。
2026年07月03号 12点15分15秒 深度解析CVE-2026-53433:fzf工具中的DoS漏洞及安全防护指南

本文详细分析了fzf工具中发现的CVE-2026-53433漏洞,探讨其成因、影响范围及安全防护措施,帮助开发者和系统管理员提升系统安全性。

本文详细分析Eclipse Wakaama项目中发现的CVE-2026-58465内存溢出漏洞,探讨其成因、影响范围及安全防护措施,帮助开发者和企业提升系统安全性。
2026年07月03号 12点15分37秒 深度解析CVE-2026-58465:Eclipse Wakaama内存溢出漏洞及安全防护指南

本文详细分析Eclipse Wakaama项目中发现的CVE-2026-58465内存溢出漏洞,探讨其成因、影响范围及安全防护措施,帮助开发者和企业提升系统安全性。

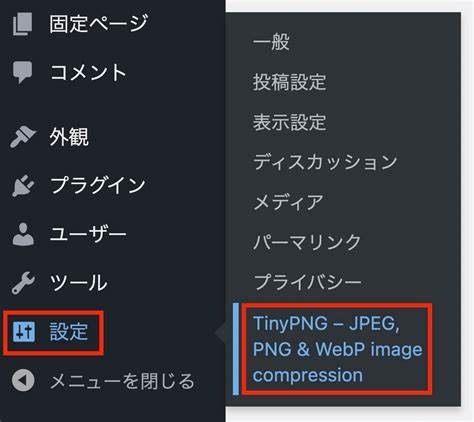
深入解析TinyPNG图片压缩插件的CVE-2026-7311漏洞,探讨其影响范围、技术细节及WordPress网站的安全防护策略,帮助用户保护网站免受潜在攻击。
2026年07月03号 12点16分01秒 WordPress插件TinyPNG存在严重漏洞CVE-2026-7311:安全分析与应对指南

深入解析TinyPNG图片压缩插件的CVE-2026-7311漏洞,探讨其影响范围、技术细节及WordPress网站的安全防护策略,帮助用户保护网站免受潜在攻击。

本文详细分析Apache Tomcat CVE-2026-55276漏洞的成因、影响范围及安全防护措施,帮助企业和开发者全面了解该漏洞的风险并采取有效应对策略。
2026年07月03号 12点16分24秒 深度解析Apache Tomcat CVE-2026-55276漏洞:控制流错误实现的安全威胁与防护策略

本文详细分析Apache Tomcat CVE-2026-55276漏洞的成因、影响范围及安全防护措施,帮助企业和开发者全面了解该漏洞的风险并采取有效应对策略。

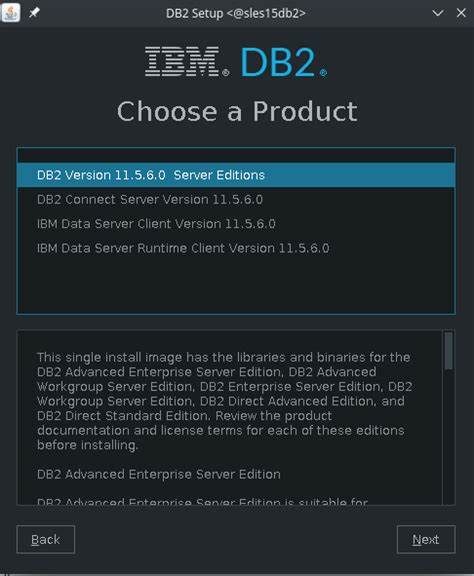
本文详细分析IBM Db2 11.5.0-11.5.9及12.1.0-12.1.4版本存在的CVE-2025-36372漏洞,探讨其影响范围、潜在风险及企业应对方案,帮助IT管理者提升数据库安全防护能力。
2026年07月03号 12点16分46秒 深度解析CVE-2025-36372漏洞:IBM Db2数据库安全风险与应对策略

本文详细分析IBM Db2 11.5.0-11.5.9及12.1.0-12.1.4版本存在的CVE-2025-36372漏洞,探讨其影响范围、潜在风险及企业应对方案,帮助IT管理者提升数据库安全防护能力。

本文详细分析IBM Langflow OSS 1.0.0至1.10.0版本存在的CVE-2026-7803漏洞,探讨其成因、影响范围及安全防护措施,帮助企业和开发者有效应对潜在威胁。
2026年07月03号 12点17分07秒 深度解析CVE-2026-7803:IBM Langflow OSS漏洞分析与安全防护指南

本文详细分析IBM Langflow OSS 1.0.0至1.10.0版本存在的CVE-2026-7803漏洞,探讨其成因、影响范围及安全防护措施,帮助企业和开发者有效应对潜在威胁。

本文详细分析Apache Tomcat中发现的CVE-2026-55957认证漏洞,探讨其成因、影响范围及修复方案,为企业IT安全团队提供实用防护建议
2026年07月03号 12点18分22秒 深度解析Apache Tomcat CVE-2026-55957漏洞:认证流程中的致命缺陷

本文详细分析Apache Tomcat中发现的CVE-2026-55957认证漏洞,探讨其成因、影响范围及修复方案,为企业IT安全团队提供实用防护建议