网络安全的代价:r1z初始访问代理案例揭示的OPSEC漏洞
本文深入分析r1z初始访问代理案例,揭示网络犯罪分子如何利用OPSEC(运营安全)漏洞获取初始访问权限,并探讨企业如何加强网络防御以防范此类威胁。
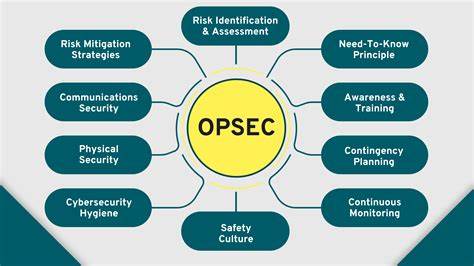
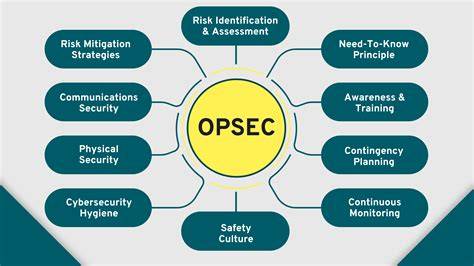
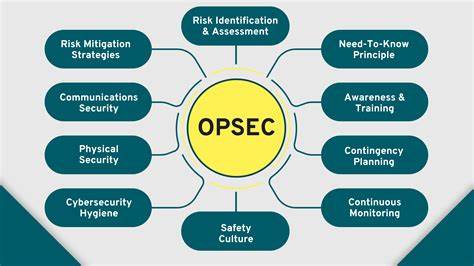
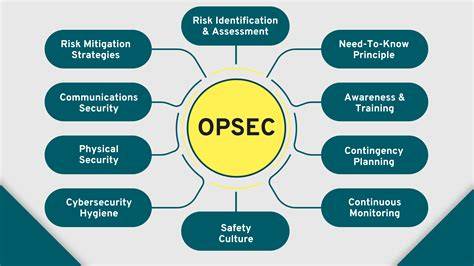
在当今数字化时代,网络安全威胁日益复杂,黑客组织不断演变其攻击手段,以绕过企业的防御体系。其中,初始访问代理(Initial Access Broker, IAB)已成为网络犯罪生态系统中的关键角色,他们专门负责为其他黑客组织获取初始访问权限,进而实施更深入的攻击。近期,KELA网络威胁情报团队揭露了一个名为r1z的初始访问代理案例,该案例生动展示了OPSEC(运营安全)不足如何导致严重的网络安全后果。 r1z案例的核心在于其运营安全的严重缺陷。OPSEC是指在网络攻击中保持低调、避免暴露攻击者身份和行动的策略。然而,r1z在其活动中多次暴露了关键信息,例如使用不当的通信渠道、泄露个人信息以及在暗网论坛上的不当行为。

这些漏洞为网络安全研究人员提供了宝贵的线索,使其能够追踪并分析r1z的活动模式。 KELA的调查显示,r1z主要通过钓鱼邮件和恶意软件分发来获取初始访问权限。其攻击目标包括中小企业和大型组织,涵盖多个行业。r1z的攻击手法并不复杂,但其成功率较高,主要得益于受害者的安全意识不足和企业防御体系的漏洞。例如,r1z常常利用受害者对可疑邮件的点击行为,通过附件或链接植入恶意代码,进而控制受害者的系统。 然而,r1z的运营安全漏洞使其最终被KELA团队识别并追踪。
例如,r1z在暗网论坛上使用了可识别的用户名和联系方式,这使得研究人员能够建立其活动的完整画像。此外,r1z在通信过程中使用了可追踪的IP地址和电子邮件地址,进一步暴露了其真实身份。这些漏洞不仅导致r1z的攻击活动被揭露,还使其面临法律风险。 r1z案例为企业和网络安全专业人士提供了重要的教训。首先,企业必须加强员工的安全意识培训,特别是针对钓鱼邮件和社会工程攻击的防御。其次,企业应定期审计其网络安全防御体系,确保能够识别和阻止初始访问攻击。

此外,企业还应采用多层次的防御策略,例如使用端点检测与响应(EDR)工具、网络流量分析和行为分析技术,以提高对初始访问攻击的防御能力。 KELA的调查还揭示了网络犯罪生态系统的复杂性。初始访问代理如r1z只是网络犯罪链条中的一环,其活动为其他黑客组织提供了入口。因此,企业不仅需要防御初始访问攻击,还需要建立全面的威胁情报和响应体系,以应对更复杂的网络威胁。 在网络安全领域,OPSEC的重要性不容忽视。无论是企业还是个人,都应重视运营安全,避免暴露关键信息。
r1z案例生动展示了OPSEC不足的严重后果,为企业和个人提供了宝贵的经验教训。通过加强安全意识、采用先进的防御技术和建立全面的威胁情报体系,企业可以有效提高其网络安全防御能力,减少初始访问攻击的风险。 。